Genel Ayarlar
Genel Ayarlar, DeepFilter'ın kendini dış dünyaya nasıl tanıttığını, sistem bildirimlerini kimin adına gönderdiğini, yönetim oturumlarını hangi güvenlik politikasıyla koruduğunu ve şifreli bağlantılarda hangi sertifikayla kimliğini kanıtladığını belirlediğiniz ekrandır. Buradaki ayarlar tek bir e-posta akışını değil sunucunun tümünü ilgilendirir: içeriği taranan tek tek e-postaları değil, sunucunun kimliğini ve yönetim erişiminin güvenliğini yapılandırır. Kurulumdan hemen sonraki ilk yapılandırmada ve sonradan güvenlik politikanızı sıkılaştırmak istediğinizde bu ekranı kullanırsınız. Yönetim menüsü altında yer alır.
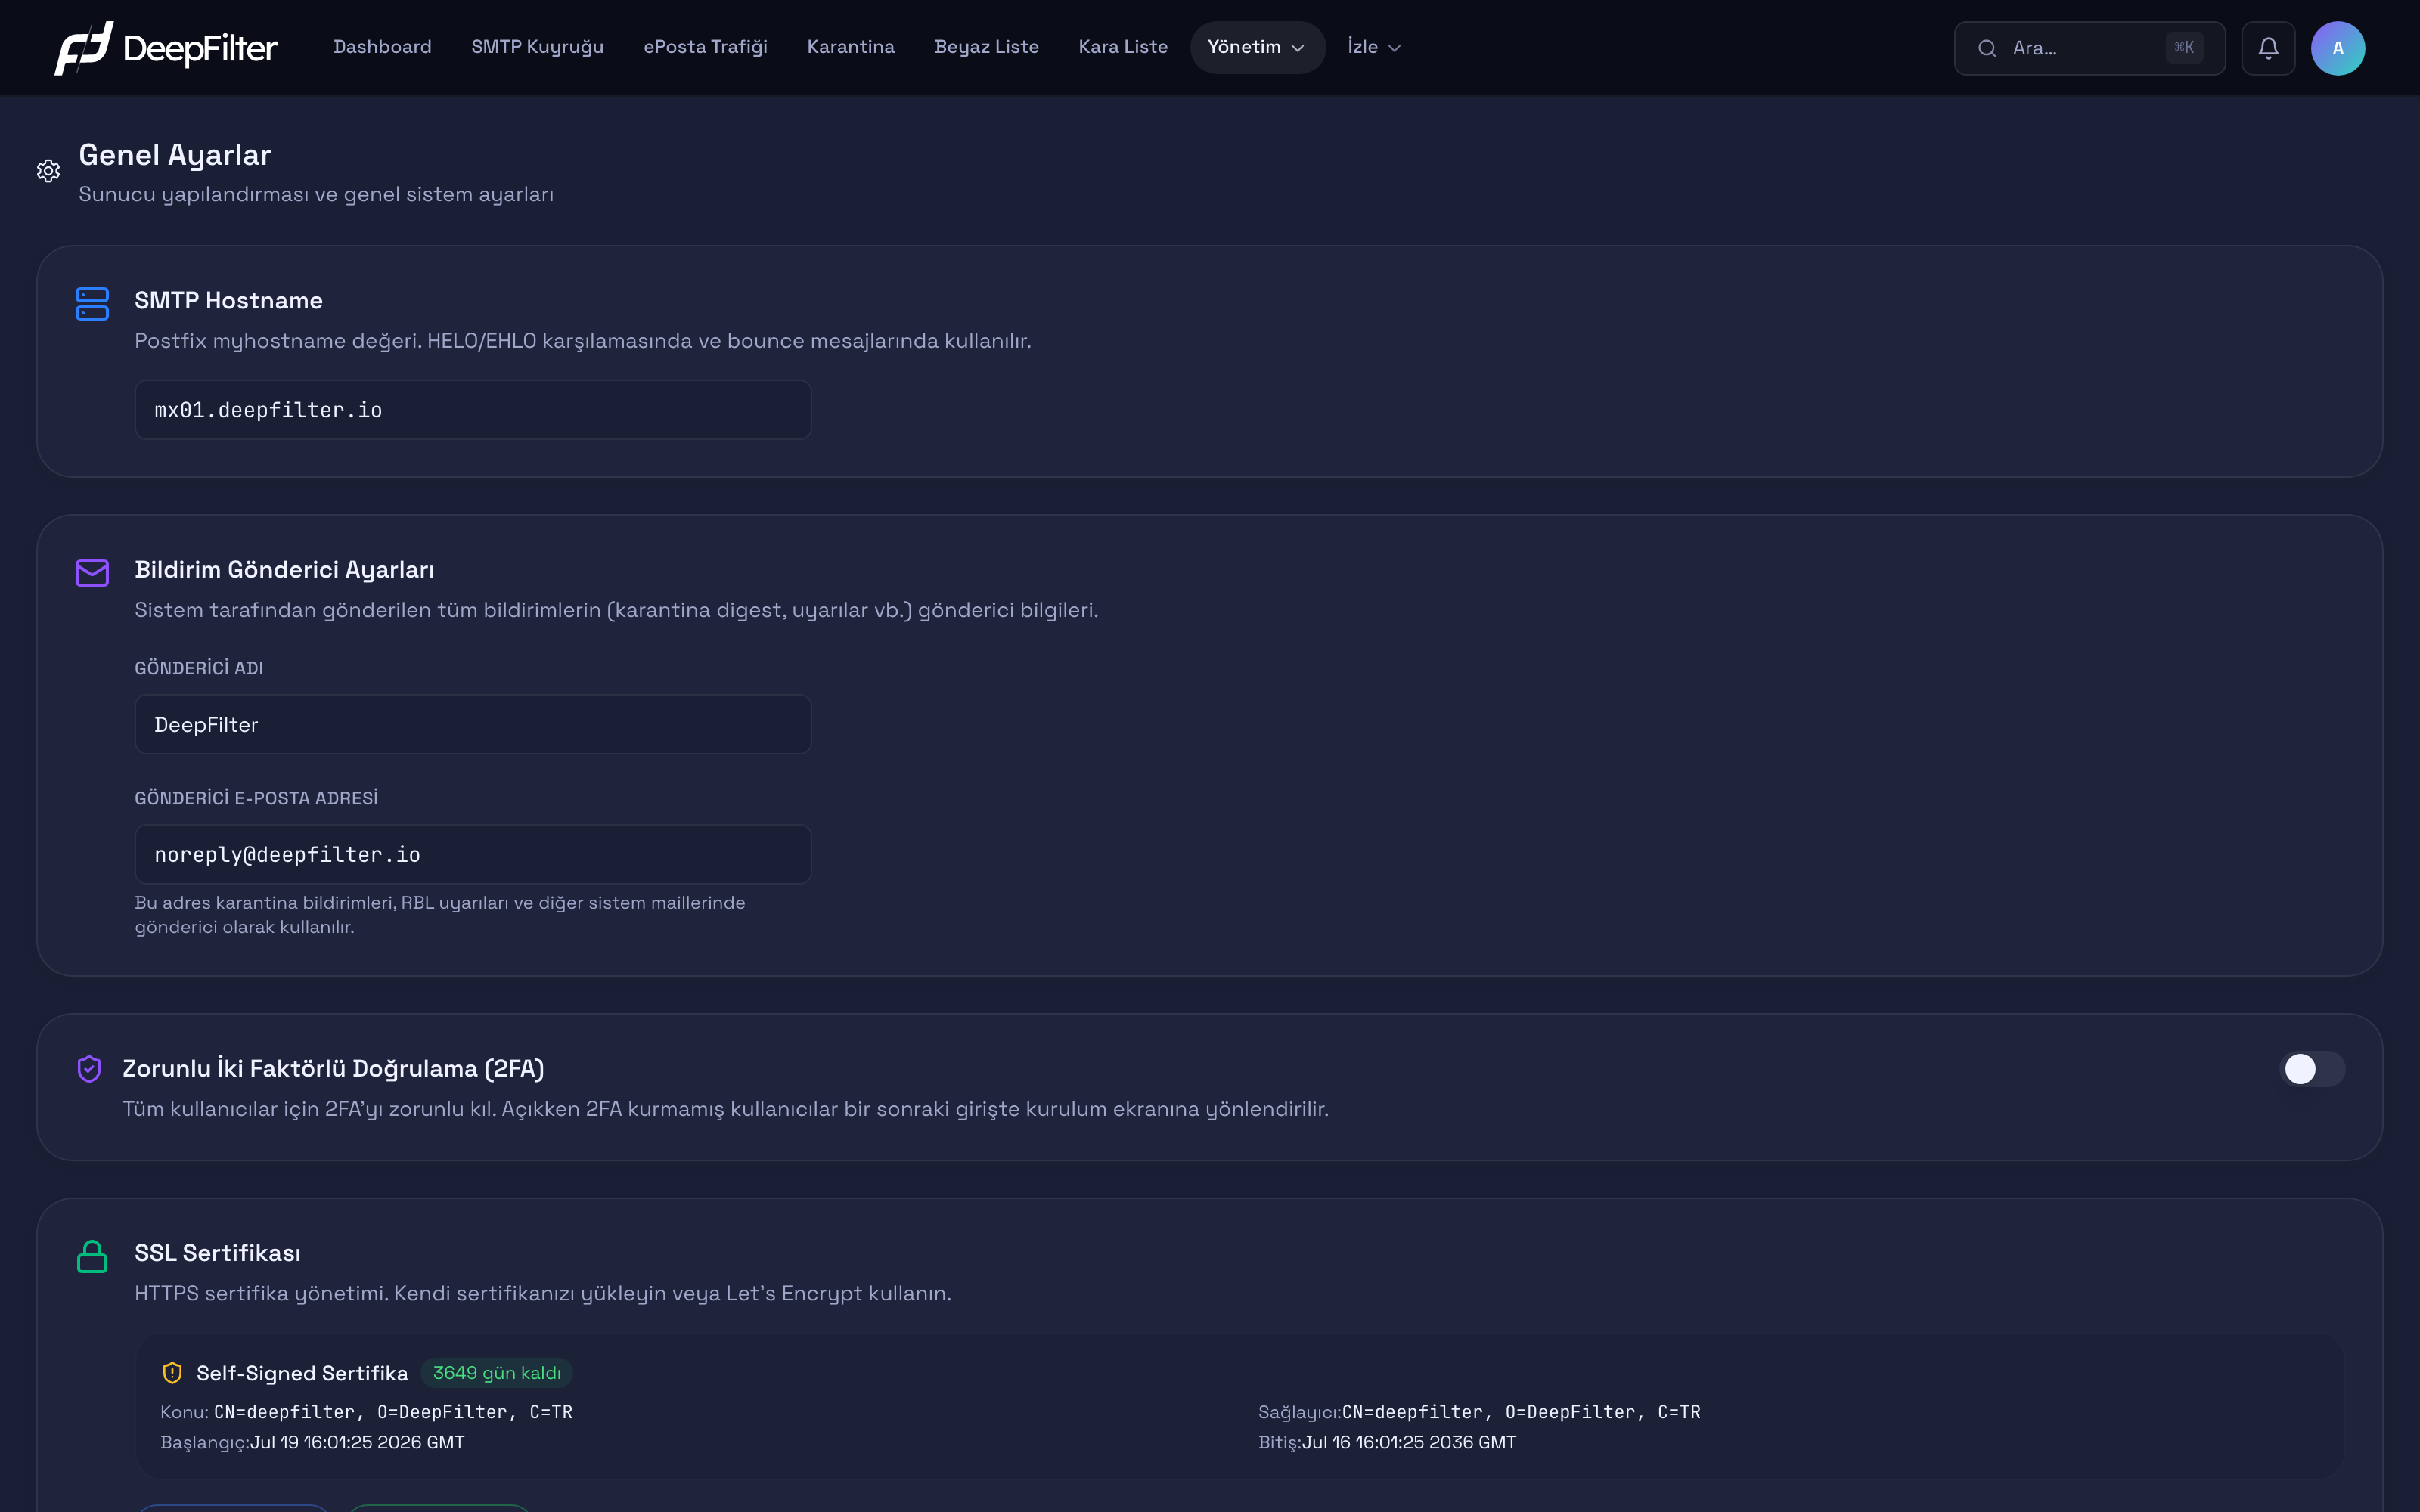
Ayarlar
Bu ekrandaki dört ayar bölümü sunucu kimliğini, sistem bildirimlerinin göndericisini, oturum güvenliğini ve şifreli bağlantıların sertifikasını yapılandırır.
SMTP Hostname
Sunucunuzun tam alan adını (FQDN) tanımlar; bu ad, e-posta sunucunuzun karşı sunuculara kendini tanıttığı HELO/EHLO adı olur. (varsayılan: sabit bir ön tanım yoktur; alan boşsa sunucunun o anki adı okunup gösterilir, örneğin mx01.deepfilter.io)
Neden var: Karşı e-posta sunucuları, bağlanan sunucunun kendini tanıttığı adın gerçekten ona ait olup olmadığına bakar. Bu ad; alan adınızın MX kaydı, sunucunuzun ters DNS (PTR) kaydı ve SMTP karşılama başlığıyla tutarlı olduğunda e-postalarınız meşru görünür. Tutarsız olduğunda spam puanı yükselir veya bağlantı reddedilir.
Değeri değiştirirsen: Bu tek alan, girdiğiniz adı sistemin birçok noktasına birden yayar: karşı sunuculara verilen HELO/EHLO adı, SMTP karşılama başlığı, geri dönen (bounce) e-postaların gönderen alan adı, HTTPS sertifikasının alındığı alan adı, yönetim paneli ile son kullanıcı portalının bağlantı adresleri ve sunucunun sistem adı. Doğru bir tam alan adı girerseniz bütün bu noktalar tek seferde hizalanır; MX ve PTR kayıtlarınızla uyumlu olduğunda karşı sunucular e-postalarınızı meşru kabul eder. Yanlış ya da eksik girerseniz HTTPS sertifikası alımı durur, geri dönen e-postaların gönderen alanı hatalı kalır ve karşı sunucularla uyumsuzluk teslimatı bozar.
Dikkat: SMTP Hostname'i kaydetmek yalnızca bir etiketi güncellemez; sunucunun sistem adını da kalıcı olarak değiştirir. Ayrıca değer, en az bir nokta içeren tam alan adı biçiminde olmalıdır (örneğin mx01.deepfilter.io) — localhost gibi noktasız bir ad kaydedilebilir ama o adla HTTPS sertifikası alınamaz.
Bildirim Gönderici Ayarları
Sistemin kendiliğinden gönderdiği tüm e-postaların gönderen kimliğini belirler: Gönderici Adı e-postada görünen addır, Gönderici E-posta Adresi ise gönderen adrestir; ikisi birlikte Ad <adres> biçimindeki gönderen satırını oluşturur. (varsayılan: ad DeepFilter, adres noreply@deepfilter.io)
Neden var: DeepFilter yalnızca gelen e-postaları filtrelemez; karantina özeti, kara liste (RBL) uyarıları, dosya güvenliği bildirimleri, sunucu izleme uyarıları, yedekleme bilgilendirmeleri, tek kullanımlık giriş kodları ve sertifika süre uyarıları gibi e-postaları da kendisi gönderir. Bu ayar, o e-postaların kimin adına gittiğini tek yerden belirler.
Değeri değiştirirsen: Adresi kendi kurumsal alan adınıza çeker (örneğin noreply@sirketiniz.com) ve o alan adının SPF/DKIM kayıtları hizalıysa, sistem e-postaları alıcılara güvenilir görünür ve spam klasörüne düşme olasılığı azalır. Size ait olmayan ya da SPF/DKIM'i hizalanmamış bir adres girerseniz alıcı sunucular bu e-postaları sahte (spoof) sayabilir; özellikle karantina özetleri spam'e düşebilir veya reddedilebilir.
Zorunlu İki Faktörlü Doğrulama (2FA)
Tüm kullanıcılar için iki faktörlü doğrulamayı zorunlu kılan aç/kapa anahtarıdır. Açıkken, 2FA kurmamış bir kullanıcı bir sonraki girişinde doğrudan 2FA kurulum ekranına yönlendirilir ve kurulumu tamamlamadan panele geçemez. (varsayılan: kapalı)
Neden var: Parola tek başına ele geçirilebilir (sızıntı, tahmin, kimlik avı). 2FA, girişe kullanıcının sahip olduğu ikinci bir kanıtı ekler: kimlik doğrulayıcı uygulamadaki kod ya da e-posta ile gelen tek kullanımlık kod. Zorunlu kılmak, her kullanıcının 2FA'yı kendiliğinden açmasını beklemeden bu korumayı bütün yönetim hesaplarına uygular.
Değeri değiştirirsen: Açarsanız hiçbir yönetim hesabı yalnızca parolayla erişilemez; 2FA'sı olmayan herkes sonraki girişte kuruluma düşer. Kapatırsanız 2FA isteğe bağlı kalır: dileyen kullanıcı kurar, kimse zorlanmaz. Bu anahtar diğer alanların aksine üstteki Kaydet düğmesini beklemez; değiştirdiğiniz anda yürürlüğe girer.
Zorunluluğu açmak kimseyi tümden dışarıda bırakmaz: 2FA'sı olmayan kullanıcıya giriş yine verilir, yalnızca kurulum ekranına kilitlenir ve orada kimlik doğrulayıcı uygulama ya da e-posta ile tek kullanımlık kod kurabilir. Yine de güvenlik ağı olarak 2FA'sı hâlihazırda çalışan ikinci bir yönetici hesabı bulundurun: bir kullanıcı kurulum ekranında takılırsa (kimlik doğrulayıcıya ya da e-posta kutusuna erişemiyorsa), başka bir yönetici kullanıcı yönetimi ekranından onun 2FA'sını sıfırlayarak kurtarır.
SSL Sertifikası
DeepFilter yönetim paneli, son kullanıcı portalı ve gelen e-posta trafiği (SMTP STARTTLS) şifreli TLS bağlantılarıyla sunulur. Bu şifrelemenin kimlik doğrulama tarafını bir SSL/TLS sertifikası üstlenir: tarayıcının ve karşı e-posta sunucusunun, bağlandıkları adresin gerçekten sizin sunucunuz olduğunu doğrulamasını sağlar. Sertifika güvenilir bir sertifika otoritesince imzalanmamışsa tarayıcılar güvenlik uyarısı gösterir; bazı karşı e-posta sunucuları da şifreli bağlantıyı kurmakta tereddüt eder.
Tek bir sertifika üç hizmette birden kullanılır:
| Hizmet | Port | Sertifikanın rolü |
|---|---|---|
| Yönetim paneli (HTTPS) | 9443 | Yöneticinin panele güvenli erişimi |
| Son kullanıcı portalı (HTTPS) | 9445 | Kullanıcıların karantina portalına güvenli erişimi |
| Gelen e-posta (SMTP STARTTLS) | 25 | Karşı e-posta sunucusuyla şifreli teslim |
Kurulumdan hemen sonra sistem, kendinden imzalı (self-signed) geçici bir sertifika üretir; kartta sarı bir kalkan ikonu ve Self-Signed Sertifika etiketiyle görünür. Kalan gün rozetinin rengi ise sertifika türüne değil kalan süreye bağlıdır: süre azaldığında sarıya döner, aksi durumda yeşil kalır. Bu sertifika şifrelemeyi sağlar ama bir sertifika otoritesince imzalanmadığından hiçbir tarayıcı onu güvenilir kabul etmez — üretim ortamına geçmeden önce aşağıdaki yöntemlerden biriyle gerçek bir sertifikayla değiştirmeniz beklenir.
Kart üzerinde mevcut sertifikanın özeti gösterilir: türü (örneğin Self-Signed Sertifika) ve kalan gün sayısı, Konu ve Sağlayıcı bilgileri, Başlangıç ve Bitiş tarihleri.
Gelen e-posta için TLS zorunlu değil, fırsatçıdır (STARTTLS): karşı sunucu TLS destekliyorsa bağlantı şifrelenir, desteklemiyorsa e-posta yine teslim edilir. Bu nedenle sertifika sorunları önce yönetim paneline erişimi etkiler; e-posta akışını kesmez.
Sertifika Edinme Yöntemleri
Üç yöntem vardır; hangisini seçeceğiniz sunucunuza dışarıdan nasıl erişildiğine ve sertifikayı nereden aldığınıza bağlıdır.
- Kendi sertifikanızı yükleme — Ticari bir sertifika otoritesinden ya da kurumunuzun kendi otoritesinden aldığınız hazır bir sertifikanız varsa bunu doğrudan yükleyin. Wildcard sertifikalar ve kurumsal PKI senaryoları için uygundur.
- Let's Encrypt (HTTP-01) — Sunucunuza internetten 80 numaralı port üzerinden erişilebiliyorsa ve alan adının DNS A kaydı bu sunucuyu gösteriyorsa, ücretsiz ve otomatik yenilenen bir sertifikayı en kısa yoldan bu yöntemle alırsınız.
- Let's Encrypt (DNS-01) — Port 80 dışarıya kapalıysa ya da alan adınız Cloudflare DNS kullanıyorsa, doğrulamayı port yerine bir DNS kaydıyla yapan bu yöntemi seçin. Port 80'e ihtiyaç duymaz.
Let's Encrypt yöntemlerinin ikisi de sertifikayı RSA anahtar tipiyle üretir. Bu bilinçli bir tercihtir: yalnızca ECDSA içeren sertifikalar, RSA bekleyen eski karşı e-posta sunucularında STARTTLS el sıkışmasını düşürüp teslimi geciktirebilir. RSA anahtar, eski istemcilerle uyumluluğu korur.
Kendi Sertifikanızı Yükleme
Yüklediğiniz sertifika ve özel anahtar sunucuya kaydedilir, birbirleriyle eşleştikleri doğrulanır ve üç hizmete de dağıtılır. Elinizde bir otoriteden alınmış hazır sertifika olduğunda bu yöntemi kullanırsınız.
Ön koşullar
- PEM formatında sertifika (tam zincir önerilir) ve ona ait özel anahtar dosyası.
- Sertifika ile özel anahtar birbirine ait olmalı; sistem yüklemeden önce eşleşmeyi doğrular ve eşleşmezse yüklemeyi reddeder.
Adımlar
- Yönetim → Genel Ayarlar ekranını açın ve SSL Sertifikası kartını bulun.
- Sertifika Yükle'ye tıklayın.
- Sertifika PEM'ini (
-----BEGIN CERTIFICATE-----ile başlayan blok) ilgili alana yapıştırın. - Özel anahtar PEM'ini (
-----BEGIN ... PRIVATE KEY-----içeren blok) diğer alana yapıştırın. - "Yükle ve Uygula"'ya tıklayın.
Doğrulama — başarılı olduğunu şuradan anlarsın
- Kart artık Self-Signed uyarısını göstermez; Sağlayıcı alanında sertifikayı imzalayan otorite ve yeni Bitiş tarihi görünür.
- Yönetim panelini tarayıcıda yenilediğinizde güvenlik uyarısı çıkmaz (sertifika genel güvenilir bir otoriteden ise).
Yükleme doğrulaması RSA anahtar bekler. Elinizde ECDSA türünde bir özel anahtar varsa eşleşme veya anahtar okuma hatası alır ve yükleme başarısız olur. Bu senaryoda RSA türünde bir sertifika/anahtar çifti kullanın.
Let's Encrypt ile HTTP-01 Doğrulaması
Let's Encrypt, alan adının sizin kontrolünüzde olduğunu port 80 üzerinden doğrular: DeepFilter geçici bir doğrulama dosyasını port 80'de yayınlar, doğrulama geçince sertifika alınır ve tüm hizmetlere dağıtılır. Sunucunuz internetten port 80'den erişilebiliyorsa bu en kısa yoldur.
Ön koşullar
- Geçerli bir SMTP Hostname tanımlı olmalı — tam alan adı;
localhostgibi noktasız bir ad kabul edilmez. Tanımlı değilse akış, önce SMTP Hostname tanımlamanızı isteyen bir hatayla durur. - Alan adının DNS A kaydı bu sunucunun genel IP adresini göstermeli.
- Sunucuya internetten 80/tcp erişilebilmeli. Kurulum bu portu güvenlik duvarında açar; sunucunun önünde ayrı bir güvenlik duvarı veya NAT varsa orada da açılmalıdır.
Adımlar
- Yönetim → Genel Ayarlar → SSL Sertifikası kartını açın.
- Let's Encrypt'e tıklayın.
- Doğrulama yöntemi olarak "HTTP (Port 80)"'i seçin.
- Sertifikayı alın ve kaydedin.
Doğrulama — başarılı olduğunu şuradan anlarsın
- Kart Sağlayıcı olarak Let's Encrypt'i ve yaklaşık 90 günlük yeni Bitiş tarihini gösterir.
- Yönetim paneli tarayıcıda güvenlik uyarısı vermez.
HTTP-01, port 80'e dış erişim veya doğru DNS A kaydı olmadan başarısız olur. Port 80'i açamıyorsanız (ISP engeli, NAT arkası kurulum) DNS-01 yöntemini kullanın.
Let's Encrypt ile DNS-01 Doğrulaması (Cloudflare)
Doğrulama, port yerine geçici bir DNS TXT kaydıyla yapılır: DeepFilter, Cloudflare API'si üzerinden gerekli kaydı oluşturur ve doğrulama sonrası kaldırır. Port 80 dışarıya kapalı olsa da çalışır; alan adı Cloudflare DNS kullanıyorsa ve/veya port 80 açılamıyorsa tercih edilir.
Ön koşullar
- Geçerli bir SMTP Hostname (HTTP-01 ile aynı kural).
- Alan adı Cloudflare DNS bölgesinde (zone) yönetiliyor olmalı.
- Alan adınızın bölgesinde DNS düzenleme (Zone / DNS / Edit) yetkisine sahip bir Cloudflare API token'ı.
Adımlar
- Yönetim → Genel Ayarlar → SSL Sertifikası → Let's Encrypt yolunu açın.
- Doğrulama yöntemi olarak "Cloudflare DNS"'i seçin.
- Cloudflare API token'ınızı ilgili alana girin. Arayüzdeki bağlantı, doğru yetkiler önceden seçili biçimde Cloudflare'in token oluşturma sayfasını açar. DeepFilter, girdiğiniz token'ı Cloudflare'de doğrular ve alan adınızı kapsayan bölgeye yetkili olduğunu kontrol eder.
- Sertifikayı alın ve kaydedin.
Doğrulama — başarılı olduğunu şuradan anlarsın
- Kart Let's Encrypt sertifikasını ve yeni Bitiş tarihini gösterir.
- Token, arayüzde yalnızca son dört hanesiyle maskeli görünür. Token'ın tamamı veritabanına yazılmaz; sunucuda erişimi kısıtlı bir dosyada tutulur — bu yüzden token'a hesabın tamamına değil, yalnızca DNS düzenleme yetkisi verin.
DNS-01 doğrulaması, kaydın yayılması için sabit 30 saniye bekler. Çok yavaş güncellenen DNS bölgelerinde bu süre yetersiz kalıp doğrulamayı başarısız kılabilir; böyle bir durumda işlemi tekrar deneyin.
Otomatik Yenileme
Let's Encrypt sertifikaları kısa ömürlüdür (yaklaşık 90 gün) ve otomatik yenilenir: süre dolmaya yaklaşık 30 gün kala yenileme kendiliğinden denenir, elle müdahale gerekmez.
- Başarılı yenileme: yeni sertifika üç hizmete de otomatik dağıtılır ve servisler yeni sertifikayı kullanacak şekilde yeniden yüklenir. Bitiş tarihi kartta ileri kayar.
- Başarısız yenileme: yönetici e-posta adresine kritik öncelikli bir uyarı gönderilir; e-posta, ilgili alan adını ve hata kaydının son satırlarını içerir; böylece yenilemenin hangi aşamada takıldığını görürsünüz.
Ayrıca DeepFilter her gün sertifikanın geçerlilik süresini denetler ve sertifikanın süresi dolmuşsa kritik bir uyarı e-postası gönderir.
Let's Encrypt kaydı bir e-posta adresi verilmeden yapıldığından, Let's Encrypt'in kendi süre-dolum hatırlatma e-postaları size ulaşmaz. Bu bildirimi yukarıdaki otomatik yenileme ve günlük denetim üstlenir.
Otomatik yenileme yalnızca Let's Encrypt yöntemleriyle alınan sertifikalar için geçerlidir. Kendi yüklediğiniz sertifikalar ve kurulumdaki self-signed sertifika otomatik yenilenmez; süreleri dolmadan önce elle yenilemeniz gerekir.
Sorun Giderme
- Yönetim paneline girerken tarayıcı "güvenli değil" uyarısı veriyor. Sertifika hâlâ kurulumdaki self-signed sertifikadır ya da süresi dolmuştur. Karttaki türü ve Bitiş tarihini kontrol edin; gerçek bir sertifikayla değiştirin.
- Let's Encrypt sertifikası alınamıyor veya yenileme başarısız uyarısı geldi. En sık sebepler: port 80 dışarıya kapalı (HTTP-01), DNS A kaydı sunucuyu göstermiyor ya da doğrulama dosyasına erişilemiyor. Uyarı e-postasındaki hata satırları takılınan aşamayı gösterir. Port 80'i açamıyorsanız DNS-01'e geçin.
- "Önce Ayarlar sayfasından geçerli bir SMTP Hostname tanımlayın" hatası. Let's Encrypt, sertifikayı hangi alan adına alacağını SMTP Hostname'den okur. Bu alan boş veya geçersizse (noktasız ad) sertifika alınamaz; önce Genel Ayarlar → SMTP Hostname'i geçerli bir tam alan adıyla doldurun.
- Sertifika alma birkaç denemeden sonra hız sınırıyla (rate limit) reddediliyor. Let's Encrypt, başarısız doğrulamaları saatte 5, aynı sertifikanın tekrar üretimini haftada 5 ile sınırlar. Sınıra takıldıysanız art arda denemeyi bırakın; yaklaşık bir saat bekleyip kök sorunu (DNS, port) düzelttikten sonra tekrar deneyin — üst üste deneme sınırı yeniden tetikler.
- Cloudflare token reddediliyor veya "bölgeye yetkisi yok" hatası. Token, alan adınızı içeren Cloudflare bölgesine DNS düzenleme yetkisiyle tanımlı olmalı. Token'ı doğru bölge ve Zone / DNS / Edit yetkileriyle yeniden oluşturup girin.
SMTP Hostname'i Tanımlama
Ön koşullar
- Gireceğiniz ad tam alan adı olmalı; en az bir nokta içermeli (örneğin
mx01.deepfilter.io).localhostgibi noktasız bir ad kaydedilse bile o adla HTTPS sertifikası alınamaz. - Bu adın, alan adınızın MX kaydı ve sunucunuzun ters DNS (PTR) kaydıyla birebir uyumlu olduğundan emin olun; uyumsuzluk teslimat sorunlarına yol açar.
Adımlar
- Yönetim → Genel Ayarlar ekranını açın.
- SMTP Hostname alanına sunucunuzun tam alan adını yazın.
- İsterseniz aynı ekrandaki Bildirim Gönderici Ayarları alanlarını da düzenleyin; bu alanlar bir sonraki adımdaki düğmeyle birlikte kaydedilir.
- Ekranın üstünde beliren tek Kaydet düğmesine tıklayın. SMTP Hostname ve bildirim gönderici bilgileri bu ortak düğmeyle birlikte kaydedilir; 2FA anahtarı ise ayrıdır ve anında uygulanır.
Doğrulama — başarılı olduğunu şuradan anlarsın
- Ekranı yenilediğinizde alan girdiğiniz değeri korur.
- SSL Sertifikası kartından Let's Encrypt sertifikası almaya çalıştığınızda "Önce Ayarlar sayfasından geçerli bir SMTP Hostname tanımlayın" hatası çıkmaz; alınan sertifikanın Konu alanında bu alan adı görünür.
Zorunlu 2FA'yı Açma
Ön koşullar
- 2FA'sı hâlihazırda çalışan ikinci bir yönetici hesabınız olsun; bir kullanıcı kurulum ekranında takılırsa bu hesapla onun 2FA'sını sıfırlayabilirsiniz.
Adımlar
- Yönetim → Genel Ayarlar ekranını açın.
- Zorunlu İki Faktörlü Doğrulama (2FA) kartını bulun.
- Sağdaki aç/kapa anahtarını açık konuma getirin.
Doğrulama — başarılı olduğunu şuradan anlarsın
- Anahtar, üstteki Kaydet düğmesini beklemeden anında açık konuma geçer.
- 2FA'sı olmayan bir hesapla (deneme amaçlı) giriş yaptığınızda, panel yerine doğrudan 2FA kurulum ekranının geldiğini görürsünüz.
Sorun Giderme
- Sistem e-postaları (karantina özeti, uyarılar) hiç gelmiyor veya spam klasörüne düşüyor. Büyük olasılıkla gönderici e-posta adresinin alan adı, alıcı sunucuların SPF/DKIM doğrulamasını geçemiyor. Bildirim Gönderici Ayarları'ndaki adresin; SPF ve DKIM kayıtları düzgün tanımlı, size ait bir alan adına ait olduğundan emin olun.
- Zorunlu 2FA anahtarı gri ve tıklanamıyor. Politikanın mevcut durumu okunamıyor (çoğunlukla yetki ya da geçici bir bağlantı sorunu); sistem, yanlışlıkla kapatmayı önlemek için anahtarı kilitli tutar. Sayfayı yenileyin; sorun sürerse tam yönetici yetkisiyle giriş yaptığınızı doğrulayın.
- Bir kullanıcı her girişte 2FA kurulum ekranına takılıyor ve geçemiyor. Kullanıcının hiç 2FA yöntemi yok ama zorunluluk açık. Kullanıcı, kimlik doğrulayıcı uygulama yerine e-posta ile tek kullanımlık kod yöntemini kurabilir; ya da başka bir yönetici, kullanıcı yönetimi ekranından o kullanıcının 2FA'sını sıfırlar.
- Geri dönen (bounce) e-postalarda veya karşılama başlığında yanlış sunucu adı görünüyor. SMTP Hostname boş bırakılmış ya da eksik bir değerle kaydedilmiş olabilir. Alanı geçerli bir tam alan adıyla doldurup kaydedin; değer kaydedildikten sonra karşılama başlığına ve gönderen alanına yansır.