Log Yönetimi
DeepFilter, e-posta akışının her aşamasını — bir e-postanın kabul edilmesini, reddedilmesini, karantinaya alınmasını, teslim edilmesini ve arka plandaki servis olaylarını — satır satır kayıt (log) dosyalarına yazar. Bu kayıtlar; "e-posta neden gelmedi?", "bu gönderen neden engellendi?", "servis ne zaman yeniden başladı?" gibi sorularda tahmin yürütmek yerine olup biteni doğrudan görmenizi sağlayan birincil kanıt kaynağıdır.
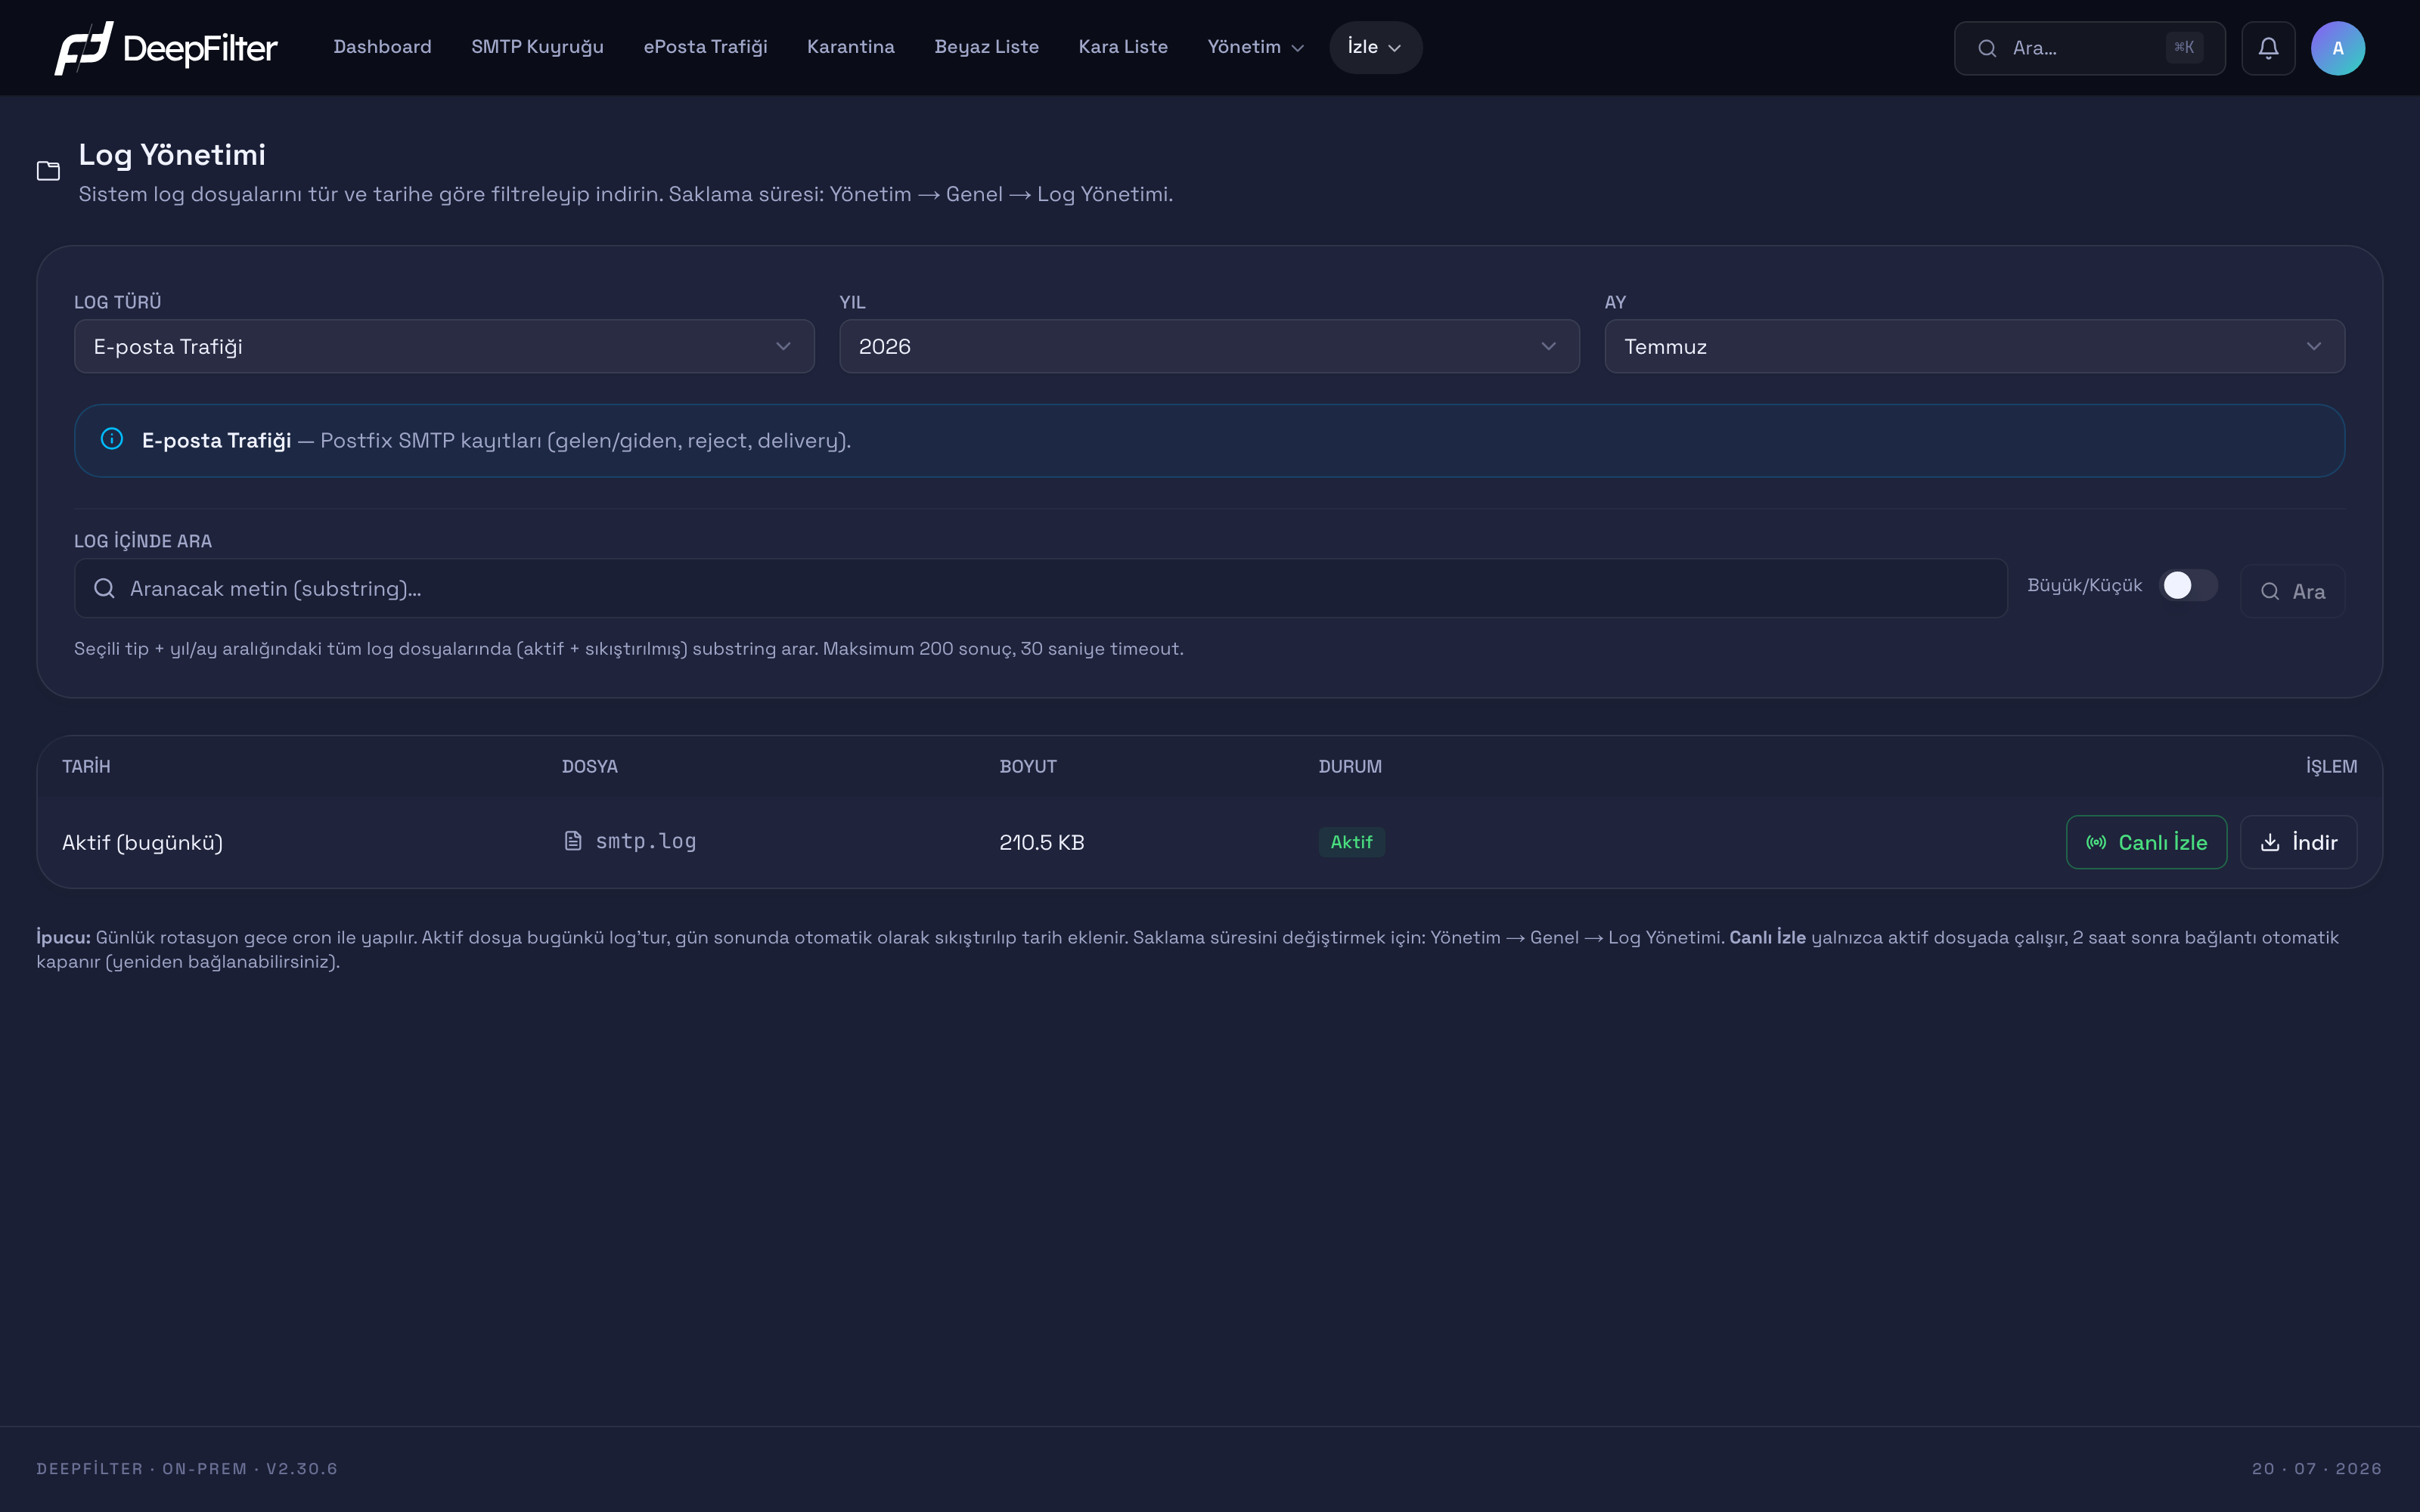
Log Yönetimi ekranı, sunucuya bağlanmadan bu kayıtlara ulaşmanızı sağlar: kayıtları türüne ve tarihine göre süzer, içlerinde metin arar, aktif bir dosyayı canlı akışta izler ve tek tıkla indirirsiniz. Sistem her gün o güne ait aktif dosyayı otomatik döndürüp tarihli bir arşive sıkıştırdığı için, bu ekran hem bugünün canlı kaydına hem de geçmiş günlerin arşivlerine tek yerden erişim verir.
Bir arıza bildirimini ele alırken ilk adım çoğu zaman, doğru tür ve tarihle bu ekrandan ilgili kaydı incelemektir.
Kayıt Türleri
DeepFilter kayıtları tek bir yığın halinde değil, her biri sistemin farklı bir bölümünü izleyen ayrı türlerde tutar. Log Türü seçimi, hangi bölümün kayıtlarına baktığınızı belirler; seçtiğiniz türün hemen altında o türün ne içerdiğini özetleyen bir bilgi kutusu görünür. Doğru türü seçmek teşhisin yarısıdır: bir teslimat sorununu E-posta Trafiği, arayüzde hata veren bir işlemi Uygulama Hataları, yapay zekânın bir e-postaya verdiği kararı ise ML Sınıflandırma kayıtlarında ararsınız.
| Tür | Ne içerir |
|---|---|
| E-posta Trafiği | Gelen ve giden e-posta akışı: kabul, ret ve teslimat kayıtları |
| Yönetici Hareketleri | Yönetici girişleri, karantina işlemleri ve ayar değişiklikleri |
| Sistem Olayları | Servis başlatma/durdurma, yapılandırma yeniden yükleme, sertifika yenileme, alarm eşikleri |
| Merkez İletişim | Lisans sinyali, öğrenme ve imza eşitlemesi, merkez sunucu çağrıları |
| Güncelleme İşlemleri | Paket kurulum ve yükseltme işlemleri, elle güncelleme adımları |
| Uygulama Servisi | Yönetim arayüzünün arka uç servisinin genel kaydı |
| Uygulama Hataları | Arka uç servisinin yalnız hata seviyesindeki kayıtları |
| Arka Plan İşleri | Arka plan işleyicisinin çıktısı (karantina eşitleme, teslimat takibi) |
| Arka Plan Hataları | Arka plan işleyicisinin hata kayıtları |
| Zamanlanmış Görevler | Zamanlanmış görev planlayıcısının kayıtları |
| ML Servisi | Yapay zekâ sınıflandırma servisinin kaydı |
| ML Sınıflandırma | Filtreleme motoru içindeki yapay zekâ sınıflandırma modülünün çıktısı |
| Frontend Servisi | Web arayüzü servisinin kaydı |
| RBL İzleme | İtibar/kara liste (RBL) kontrol sonuçları |
Bir tür seçtiğinizde sistem, o türde veri bulunan en yakın yıl/aya otomatik geçer; boş bir dönemde takılı kalmazsınız. Bu yüzden türü değiştirdiğinizde Yıl ve Ay alanlarının kendiliğinden güncellendiğini görebilirsiniz.
Dosya Listesi ve Durumlar
Bir tür ve dönem seçtiğinizde, o türe ait dosyalar tabloda listelenir. Her satır bir dosyadır ve her dosya genellikle bir günün kayıtlarını taşır; en üstte bugünün aktif dosyası, altında geçmiş günlerin arşivleri tarihe göre yeniden eskiye sıralanır. Yıl ve Ay alanları listeyi belirli bir döneme daraltır; cari ay her zaman listede yer alır, çünkü o an yazılan aktif dosya bu aya aittir.
Her dosyanın Durum sütunu, dosyanın döndürme döngüsünün neresinde olduğunu gösterir ve bu, dosyayla ne yapabileceğinizi belirler:
- Aktif (yeşil) — Henüz döndürülmemiş, o an yazılmakta olan bugünkü dosya. Yalnızca bu dosya canlı izlenebilir.
- Sıkıştırılmış (mavi) — Gün sonunda döndürülüp arşivlenmiş dosya. İndirildiğinde sıkıştırılmış biçimde iner.
- Nadiren, döndürülmüş ama henüz sıkıştırılmamış bir dosya için üçüncü bir geçiş durumu (amber) görünür.
Arşiv dosyalarının adı <tür>.log-YYYYMMDD biçimindedir ve buradaki tarih, kayıtların ait olduğu gündür (genellikle bir önceki gün), döndürme işleminin çalıştığı gün değil. Çoğu günde bir türe bir arşiv düşer; ancak çok yoğun bir günde dosya 100 MB'ı aşarsa gün bitmeden de döndürülür, dolayısıyla "her gün tam bir dosya" garantisi yoktur — böyle günlerde aynı güne ait birden fazla arşiv görebilirsiniz.
Log İçinde Arama
Büyük kayıt dosyalarında tek tek göz gezdirmek yerine, seçili tür ve dönemdeki tüm dosyalarda (hem aktif hem sıkıştırılmış) bir metni satır satır aratabilirsiniz. Bu, bir gönderen adresini, alan adını veya kuyruk kimliğini geçmiş arşivler dahil hızla bulmanın yoludur.
Arama, girdiğiniz metnin birebir geçtiği satırları bulur (bir metin parçası araması yapar; düzenli ifade / joker karakter desteklenmez). Büyük/Küçük anahtarı harf duyarlılığını denetler (varsayılan: kapalı, yani harf büyük-küçük farkını gözetmez); yalnızca tam büyük/küçük eşleşmesi arıyorsanız bu anahtarı açın. Her arama en fazla 200 sonuç döndürür ve 30 saniye ile sınırlıdır; büyük aylık arşivlerde bu sınıra takılırsanız sonuçların altında "(daha fazla sonuç olabilir)" uyarısı çıkar.
Log İçinde Metin Arama
Ön koşullar
- İncelemek istediğiniz kaydın türü ve dönemi doğru seçili olmalı; arama yalnızca seçili tür ile yıl/ay aralığındaki dosyaları tarar.
Adımlar
- İzle → Log Yönetimi ekranında Log Türü ve gerekiyorsa Yıl / Ay alanlarını ayarlayın.
- Log İçinde Ara kutusuna aradığınız metni girin (gönderen adresi, alan adı, kuyruk kimliği vb.).
- Harf büyük-küçük farkı önemliyse Büyük/Küçük anahtarını açın.
- Ara düğmesine tıklayın.
Doğrulama — başarılı olduğunu şuradan anlarsın
- Eşleşen satırlar; dosya adı, satır numarası ve aranan metin vurgulanmış olarak listelenir. Listenin üstünde "N eşleşme · X dosya tarandı · Y ms" biçiminde bir özet görünür.
Arama sonuç döndürmüyor ya da "(daha fazla sonuç olabilir)" uyarısıyla kesiliyorsa, Ay seçimini daraltıp aramayı tekrarlayın; daha küçük bir dönem hem sınıra takılma riskini azaltır hem de aramayı hızlandırır.
Canlı İzleme
Canlı İzleme, o an yazılmakta olan aktif dosyayı gerçek zamanlı akışta izlemenizi sağlar. Bir test e-postası gönderirken sistemin verdiği tepkiyi anında görmek için en pratik yoldur: yeni satırlar oluştukça ekrana eklenir.
Canlı izleme yalnızca aktif (bugünkü) dosyada çalışır; geçmiş ve sıkıştırılmış dosyalar canlı izlenemez, bunlar için arama veya indirme kullanılır. İzleme açıldığında dosyanın son satırları yüklenir, ardından yeni gelen satırlar akışa eklenir. Akış iki durumda otomatik kapanır:
- Süre dolduğunda — Bağlantı 2 saat sonunda kapanır ve "Süre doldu" bildirimi çıkar. Yeniden Bağlan ile akışı sürdürebilirsiniz.
- Dosya döndüğünde — İzleme sürerken gün değişir veya dosya döndürülürse akış "Rotate oldu" uyarısıyla kapanır. Yeniden Bağlan, yeni aktif dosyayı izlemeye başlar.
İzleme sırasında akışı Duraklat/Devam ile geçici durdurabilir (duraklatınca gelen satırlar bir sayaçta bekler), Temizle ile ekranı boşaltabilir, Otomatik kaydır anahtarıyla en alta kaymayı açıp kapatabilir ve ESC ile listeye dönebilirsiniz.
Bir Kaydı Canlı İzleme
Ön koşullar
- İzlemek istediğiniz türün aktif (bugünkü) dosyası listede bulunmalı; yalnızca Aktif durumundaki satırda canlı izleme başlatılabilir.
Adımlar
- İzle → Log Yönetimi ekranında ilgili Log Türü'nü seçin.
- Aktif satırdaki Canlı İzle düğmesine tıklayın.
- İsterseniz bir test e-postası gönderin ve satırların anlık aktığını izleyin.
Doğrulama — başarılı olduğunu şuradan anlarsın
- Dosyaya yeni yazılan satırlar geldikçe listenin altına eklenir; akış, siz kapatana veya süre dolana kadar sürer.
Log İndirme
Bir dosyanın tamamını yerelde incelemek, saklamak veya paylaşmak için indirebilirsiniz. Aktif ve henüz sıkıştırılmamış dosyalar düz metin olarak; arşivlenmiş dosyalar ise sıkıştırılmış (.gz) biçimde iner.
Sıkıştırılmış bir arşivi indirdiğinizde içeriği görmek için önce bir arşiv açıcıyla açmanız gerekir; tarayıcı .gz dosyasını düz metin olarak göstermez.
Kayıt Rotasyonu ve Saklama Süresi
Sistem her gün otomatik olarak o güne ait aktif dosyayı kapatıp tarihli bir arşive sıkıştırır (döndürme / rotasyon). Bu sayede aktif dosya sınırsızca büyümez ve her gün ayrı ayrı arşivlenir. Döndürme sırasında servisin yeniden başlatılması gerekmez; uygulama kesintisiz yazmaya devam eder. Tablodaki Sıkıştırılmış dosyalar bu günlük döndürmenin sonucudur.
Arşivlerin ne kadar süre saklanacağı bu görüntüleyici ekrandan değil, Yönetim → Genel → Log Yönetimi bölümünden yönetilir. (Aynı "Log Yönetimi" adı iki yerde geçtiği için karıştırmayın: buradaki ekran kayıtları görüntüler, Genel altındaki bölüm saklama süresini ayarlar.)
Saklama süresi — Tüm kayıt dosyaları için geçerli, tek genel süre ayarı. (seçenekler: 1 ay, 1 yıl, 2 yıl, 5 yıl, Süresiz; varsayılan ve önerilen: 2 yıl)
Neden var: Kayıtlar süresiz birikirse disk dolar; hiç saklanmazsa geçmişe dönük teşhis ve denetim imkânı kalmaz. 2 yıllık varsayılan, yasal saklama yükümlülüğü (5651 Sayılı Kanun) gözetilerek belirlenmiştir.
Değiştirirsen: Süreyi kısaltırsan, bu süreden eski arşivler bir sonraki günlük döndürmede otomatik silinir ve disk boşalır. Uzatırsan (özellikle Süresiz) arşivler birikmeye devam eder ve disk zamanla dolabilir. Her iki durumda da aktif dosyalara dokunulmaz. Değişiklik anında uygulanmaz; bir sonraki günlük döndürmede yürürlüğe girer.
Saklama süresini kısaltmak, eşiğin altında kalan arşivleri kalıcı olarak siler ve silinen kayıtlar geri getirilemez. Yasal saklama yükümlülüğünüz varsa (örn. 5651 Sayılı Kanun) süreyi bu yükümlülüğün altına indirmeyin.
Uzun saklama süresi diski doldurabildiğinden, sistem kayıtların bulunduğu disk alanı dahil izlenen bölümleri saatte bir denetler: doluluk %85'i aşınca uyarı, %95'i aşınca kritik uyarı e-postası gönderir (aynı bölüm ve aynı uyarı seviyesi için günde bir kez). Bu uyarı, çözüm olarak saklama süresini kısaltmayı veya eski arşivleri temizlemeyi önerir. Ayrıca tek bir dosyanın aşırı büyümesini önlemek için, bir dosya 100 MB'ı aşarsa gün bitmeden döndürülür.
Uzak Syslog Yönlendirme (SIEM)
Kayıtları merkezi bir güvenlik izleme sistemine (SIEM) gerçek zamanlı iletmek isterseniz, bu görüntüleyici ekranda değil, Yönetim → Genel sayfasındaki Uzak Syslog Yönlendirme bölümünden yapılandırırsınız. Bu yönlendirme, hedef sunucunun adresi, portu (varsayılan: 514) ve iletim protokolü (UDP/TCP) ile tanımlanır.
Yönlendirme, yerel saklamadan bağımsızdır; kayıtlar uzak sunucuya gönderilirken yerelde de tutulmaya devam eder, dolayısıyla saklama süresi veya döndürme bu iletimi etkilemez.
Çoğu SIEM 514 portunda UDP bekler; UDP hızlıdır ama yoğun trafikte paket kaybı yaşayabilir. Hiçbir kaydın kaybolmaması kritikse TCP protokolünü tercih edin.
Sorun Giderme
- Beklediğiniz ay listede yok. — O türde o aya ait arşiv yoktur: ya o dönemde hiç kayıt oluşmamıştır ya da saklama süresi eski arşivleri çoktan silmiştir. Cari ay, aktif dosya olabileceğinden her zaman listelenir.
- Arama sonuç döndürmüyor. — Aranan metin o dönemin dosyalarında geçmiyor olabilir; ya da arama 200 sonuç / 30 saniye sınırına takılmıştır. Ay seçimini daraltıp yeniden arayın.
- Canlı izlemede "Bağlantı kurulamadı." — Oturumunuz zaman aşımına uğramış olabilir veya dosya artık mevcut değildir. Sayfayı yenileyip yeniden oturum açın, ardından türü seçip Canlı İzle'ye tekrar basın.
- Canlı izlemede "Henüz satır yok." — O kayda o an yazılmıyordur; bu normaldir. İlgili işlemi tetikleyin (örneğin bir test e-postası gönderin) ve satırların akmasını bekleyin.
- Saklama süresini değiştirdiniz ama eski dosyalar hâlâ duruyor. — Değişiklik anında uygulanmaz; bir sonraki günlük döndürmede yürürlüğe girer. Ertesi güne kadar bekleyin.
- Aktif dosya çok büyümüş ve dönmemiş. — Günlük otomatik döndürme çalışmıyor olabilir. Sistem yöneticinizle döndürme zamanlamasının etkin olduğunu kontrol edin.
- Disk doluluk uyarısı e-postası aldınız. — Kayıtların bulunduğu disk alanı %85 veya %95 eşiğini aşmıştır. Saklama süresini kısaltın veya eski arşivleri temizleyerek yer açın.