Sistem
DeepFilter'ın e-posta güvenliği, çoğu zaman fark edilmeyen iki altyapı servisine dayanır: sunucunun doğru saati ve ad çözümleme yeteneği. Saat kayarsa DKIM imzaları ve TLS sertifika doğrulamaları geçersiz görünür; ad çözümleme bozulursa MX, SPF ve sertifika sorguları başarısız olur, e-posta akışı yavaşlar ya da tümüyle durabilir. Bu iki servis kozmetik bir ayrıntı değil, filtrelemenin sessiz ön koşuludur.
Sistem ekranı bu iki servisi tek yerden yapılandırmanızı sağlar: NTP sekmesi sunucu saatinin ağ üzerinden eşitlenmesini, DNS sekmesi ise sunucunun kullanacağı ad çözümleyici adreslerini yönetir.
NTP — Zaman Senkronizasyonu
Sunucunun saati, ağdaki güvenilir zaman kaynaklarıyla sürekli eşitlenir. Doğru saat kritiktir: DKIM imza doğrulaması, TLS sertifikalarının geçerlilik penceresi ve log kayıtlarının kronolojik tutarlılığı doğrudan sistem saatine bağlıdır. Saat birkaç dakika kayarsa gelen e-postaların DKIM ve DMARC doğrulaması başarısız olabilir, TLS sertifikaları "henüz geçerli değil" veya "süresi dolmuş" gerekçesiyle reddedilebilir ve farklı kayıtların zaman damgaları birbirini tutmaz hale gelerek olay incelemesini zorlaştırır. Bu sekme, sunucunun hangi zaman kaynaklarını kullanacağını belirler ve senkronizasyonun canlı durumunu gösterir.
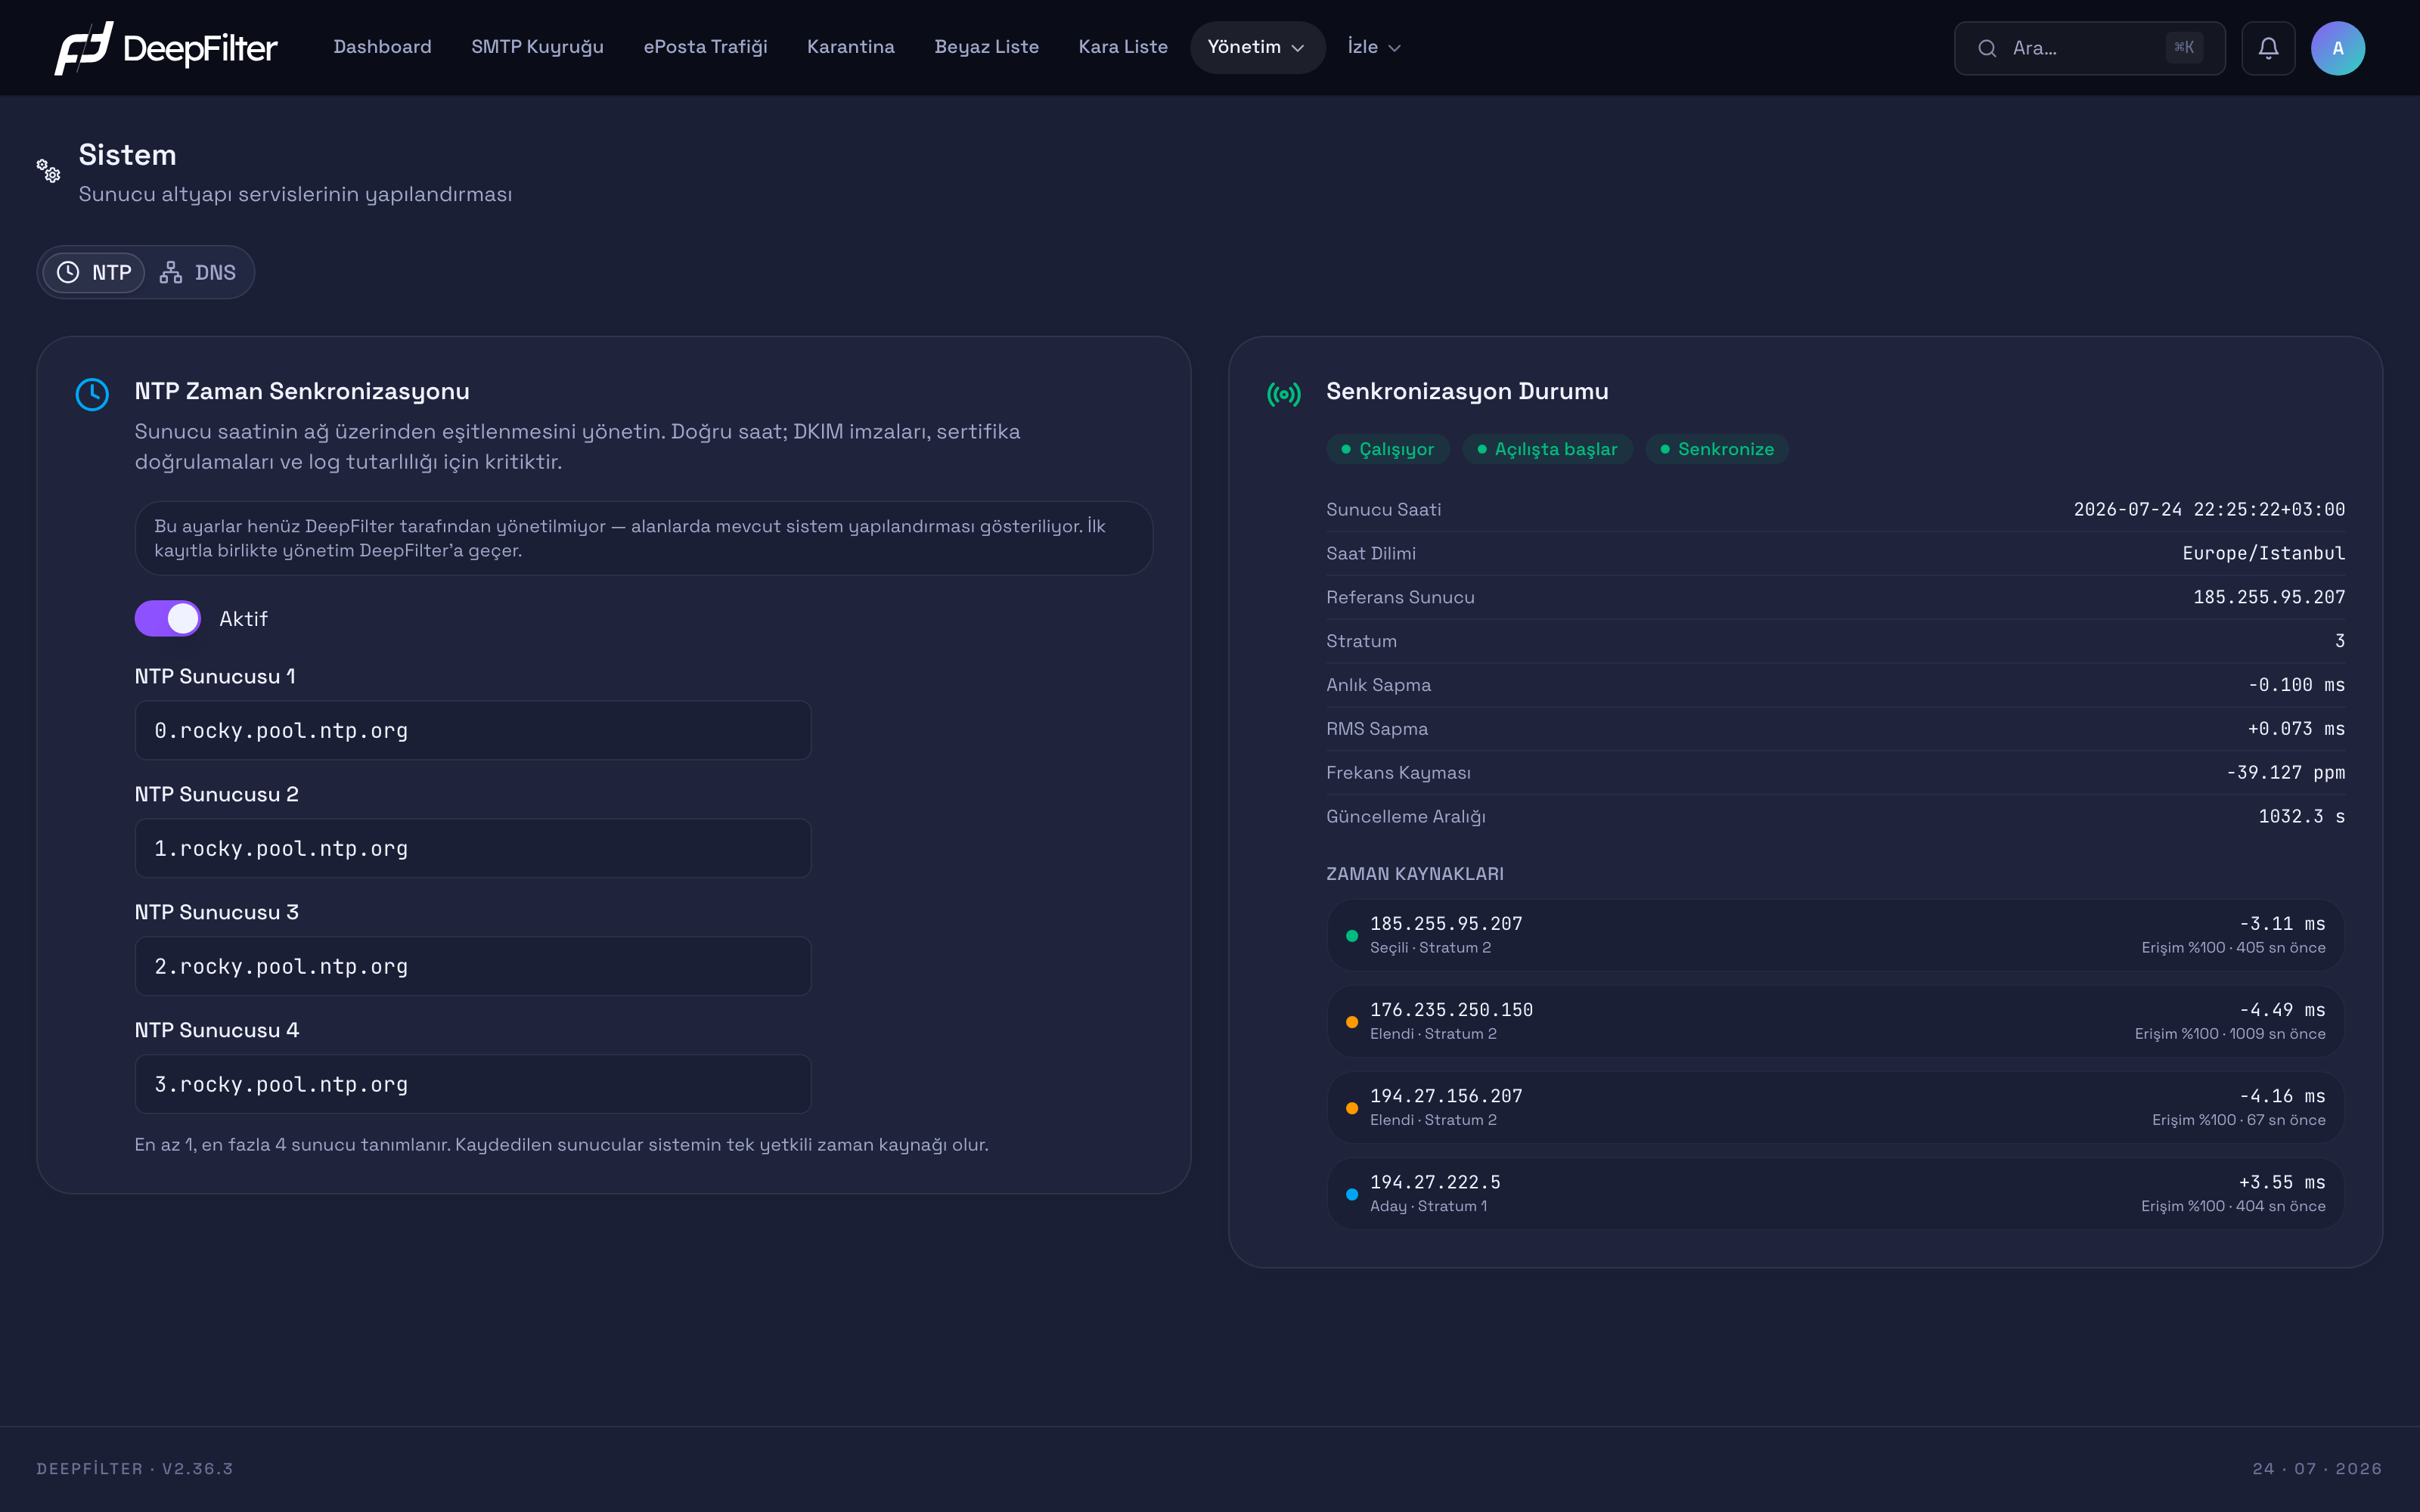
Ayarlar
Zaman yönetimi ilk kez kaydedilene kadar alanlar sunucunun o anki yapılandırmasını gösterir ve bir bilgi notu ayarların henüz DeepFilter tarafından yönetilmediğini belirtir. İlk kayıtla birlikte zaman yönetimi DeepFilter'a geçer ve tanımladığınız kaynaklar sistemin tek yetkili zaman kaynağı olur.
Aktif — Sunucunun zaman senkronizasyon servisini açar veya kapatır. Açıkken sunucu, tanımlı kaynaklardan saatini sürekli düzeltir. (varsayılan: açık)
Neden var: Sanal sunucularda ve uzun süre çalışan sistemlerde donanım saati kendiliğinden kayar; senkronizasyon bu kaymayı sürekli düzelterek saati güvenilir tutar.
Değeri değiştirirsen: Kapatırsan saat düzeltilmeden serbest kalır ve zamanla kayar; bu da DKIM/DMARC doğrulamalarını, TLS sertifika kontrollerini ve log tutarlılığını bozar. Özel bir gerekçe olmadıkça kapatılması önerilmez. Açık tutarsan saat sürekli hizalı kalır.
NTP Sunucusu 1 – 4 — Sunucunun saatini hizalamak için sorguladığı zaman
kaynaklarının adresleridir; en az 1, en fazla 4 kaynak tanımlanır. (varsayılan:
işletim sisteminin varsayılan zaman havuzu, 0 – 3.rocky.pool.ntp.org)
Neden var: Birden çok kaynak tanımlamak, tek bir kaynağın erişilemez olması durumunda saatin yine de güvenilir bir referanstan doğrulanmasını sağlar; servis, kaynaklar arasından en tutarlısını kendisi seçer.
Değeri değiştirirsen: Kurum içi bir zaman sunucusu girersen tüm sunucular ortak bir referansa hizalanır; bu, dışa kapalı ağlarda gerekli olabilir. Kaynak sayısını tek adrese düşürürsen, o adres erişilemez olduğunda senkronizasyonun dayanağı kalmaz — birden çok adres bırakmak daha güvenlidir.
Kaydettiğin kaynaklar sistemin tek yetkili zaman kaynağı olur; sunucuda önceden tanımlı diğer kaynaklar devre dışı bırakılır. İç ağınızda ayrı bir zaman sunucusu kullanıyorsanız, onu bu listeye eklediğinizden emin olun.
Senkronizasyon Durumu
Bu bölüm, senkronizasyonun sağlıklı işleyip işlemediğini teşhis etmeniz için canlı verileri yaklaşık 10 saniyede bir yeniler. Üç durum rozetinin de yeşil olması beklenir: Çalışıyor (servis o an çalışıyor), Açılışta başlar (sunucu yeniden başlatıldığında otomatik devreye girer) ve Senkronize (saat gerçekten bir kaynağa kilitlenmiş). Saat henüz bir kaynağa kilitlenmemişse bu rozet kırmızıya döner ve etiketi Senkronize Değil olarak değişir; bu durumda saat henüz güvenilir değildir.
| Gösterge | Ne anlatır ve ne zaman dikkat gerektirir |
|---|---|
| Sunucu Saati / Saat Dilimi | Sunucunun o anki tarih-saati ve etkin zaman dilimi. Beklenen dilimden farklıysa DKIM ve sertifika yorumları da kayar. |
| Referans Sunucu / Stratum | O an hizalanılan kaynak ve onun katman seviyesi. Ekrandaki referans stratumu, kaynakların bir fazlasıdır (kaynak katman 2 → referans katman 3); bu normaldir, hata değildir. |
| Anlık Sapma / RMS Sapma | Sistem saatinin kaynaktan farkı (ms). Anlık Sapma o anki farktır; pozitif değer sistemin ileride olduğunu gösterir. RMS Sapma ise sapmanın uzun dönem ortalama büyüklüğüdür ve yön içermez. Milisaniye düzeyi normaldir; saniye veya dakika düzeyine çıkması sorun işaretidir. |
| Frekans Kayması | Saat frekansının ne oranda düzeltildiği. Düzeltme sürdüğü sürece olağandır. |
| Güncelleme Aralığı | Sunucunun ne sıklıkla eşitlendiği. Senkronizasyon oturdukça aralık genişler. |
Zaman Kaynakları listesi her kaynağı ayrı ayrı durumuyla gösterir:
Seçili (o an hizalanılan), Aday (yedekte bekleyen), Elendi (uygun
bulunmadı) ve Erişilemiyor. Erişim yüzdesi son sorguların kaçının
yanıtlandığını belirtir; %100 idealdir. Kaynakların çoğu Elendi veya
Erişilemiyor görünüyorsa senkronizasyon güvenilir bir dayanaktan yoksundur ve
kaynak adreslerini ya da ağ erişimini gözden geçirmeniz gerekir.
NTP Sunucularını Güncelleme
Adımlar
- Yönetim → Sistem → NTP yolunu açın.
- Aktif anahtarının açık olduğundan emin olun.
- NTP Sunucusu alanlarına kullanmak istediğiniz zaman kaynağı adreslerini girin (en az 1, en fazla 4).
- Alanlarda değişiklik yaptığınızda beliren Kaydet butonuna tıklayın.
Doğrulama — başarılı olduğunu şuradan anlarsınız
- Senkronizasyon Durumu bilgilerinde Senkronize rozetinin yeşile döndüğünü ve Anlık Sapma'nın milisaniye düzeyinde kaldığını görün. Girdiğiniz adresler Zaman Kaynakları listesinde Seçili veya Aday olarak belirir.
DNS — Ad Çözümleme
Sunucu; alan adlarını adrese çevirmek, gelen e-postaların MX ve SPF kayıtlarını sorgulamak ve TLS sertifikalarını doğrulamak için bir ad çözümleyiciye ihtiyaç duyar. Bu sekme, sunucunun bu sorgular için hangi çözümleyici adreslerini kullanacağını belirler. Çözümleyici erişilemez veya yanlış yapılandırılmışsa e-posta akışı yavaşlar ya da durabilir; bu yüzden DeepFilter, kaydetmeden önce girdiğiniz adreslerin gerçekten yanıt verdiğini doğrular.
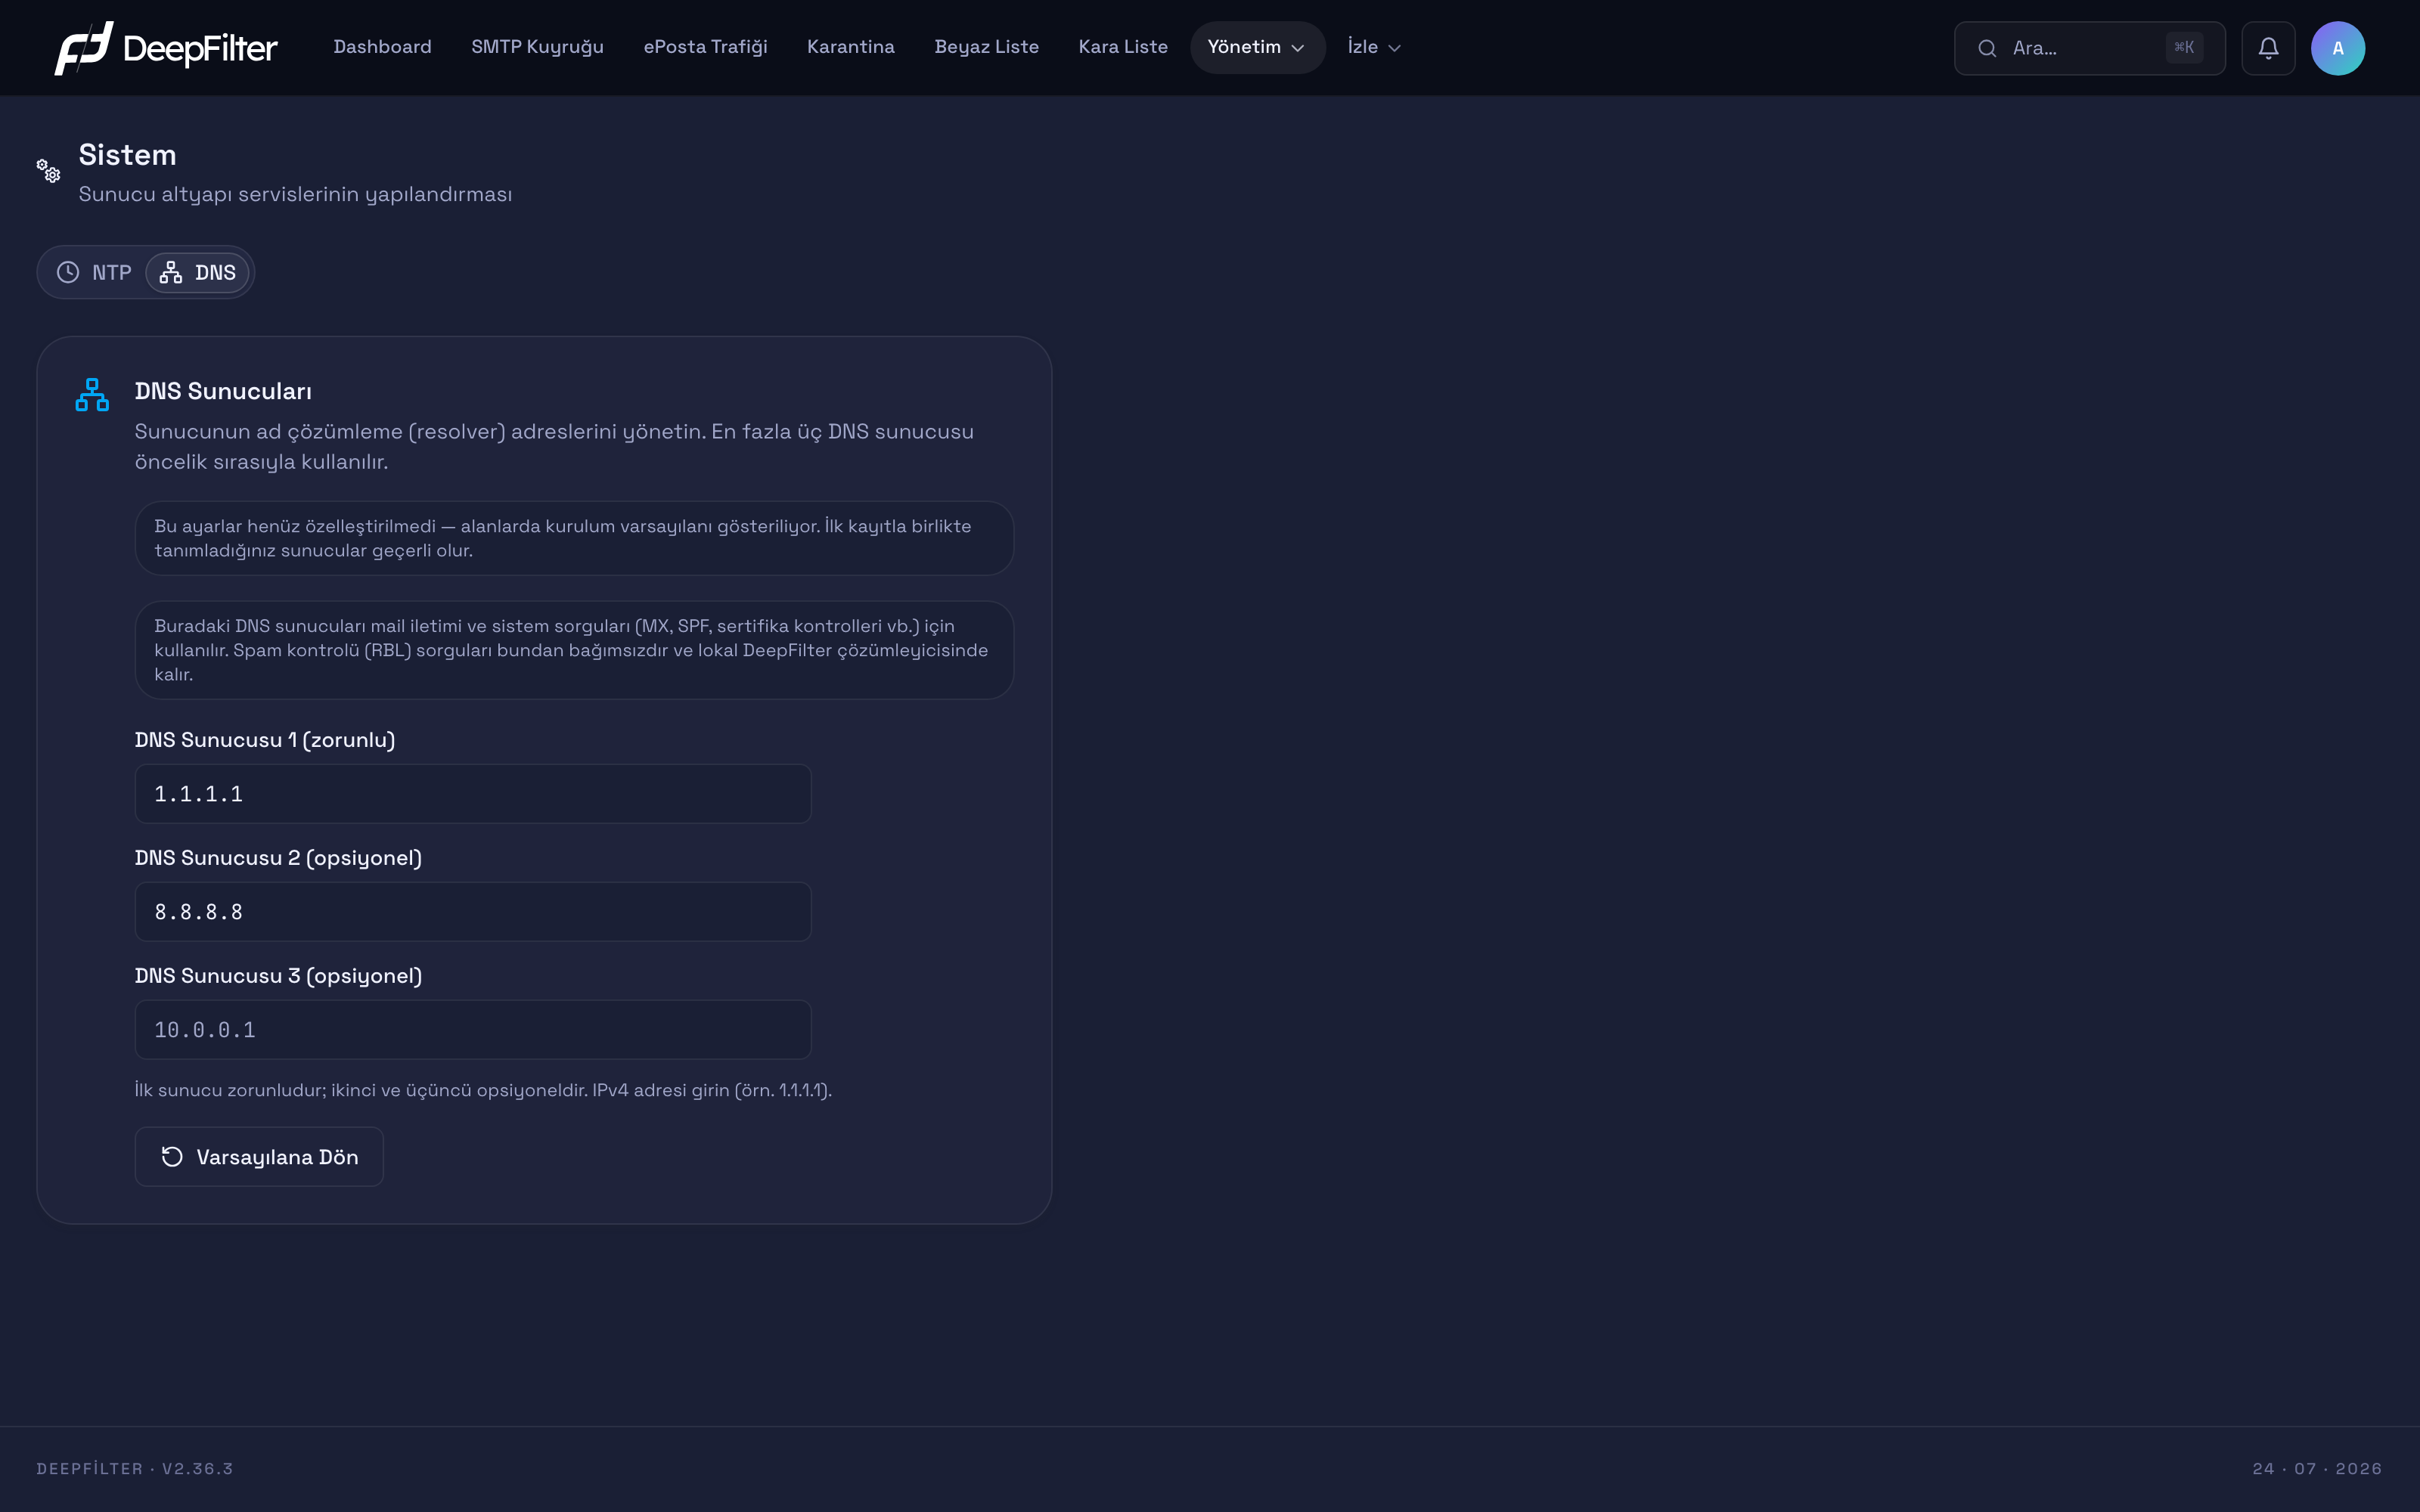
Ayarlar
Alanlarda kurulum varsayılanının göründüğü ve bir bilgi notunun bu ayarların "henüz özelleştirilmediğini" belirttiği durumda, bu sunucuda DNS henüz elle tanımlanmamış demektir; ilk kayıtla birlikte girdiğiniz çözümleyiciler geçerli olur.
DNS Sunucusu 1 – 3 — Sunucunun ad çözümleme sorgularını yönelttiği
çözümleyici adresleridir; en fazla üç adres öncelik sırasıyla kullanılır. İlk
adres zorunlu, diğer ikisi opsiyoneldir ve adresler IPv4 biçiminde girilir.
(varsayılan: 1.1.1.1 ve 8.8.8.8; üçüncü alan boştur)
Neden var: Çözümleyici olmadan sunucu hiçbir alan adını çözemez. Birden çok adres tanımlamak, birincisi erişilemez olduğunda çözümlemenin yedek adresten sürmesini sağlar.
Değeri değiştirirsen: Kurum içi veya özel bir DNS girersen MX, SPF ve
sertifika sorguları o çözümleyiciye gider; bu, dışa kapalı ağlarda veya iç alan
adlarının çözülmesi gerektiğinde işe yarar. Erişilemez ya da yanlış bir
çözümleyici girersen e-posta akışı duraksayabilir; bu riske karşı sistem, en az
bir adres yanıt vermeden kaydı kabul etmez. Üçüncü alan varsayılan olarak
boştur; bu alanda soluk görünen 10.0.0.1 yalnızca biçim örneğidir, kayıtlı bir
adres değildir. Alanı boş bırakırsan yalnızca ilk iki çözümleyici kullanılır.
Girdiğin çözümleyicilerin hiçbiri yanıt vermezse kayıt reddedilir ve sunucunun mevcut ayarı korunur — hatalı bir adres yüzünden e-posta akışının kesilmesi böyle önlenir. Yalnızca bir kısmı yanıt vermezse ayar uygulanır ama bir uyarı gösterilir; bu uyarı kendiliğinden kaybolmaz, yanıt vermeyen adresi düzeltmeniz beklenir.
Varsayılana Dön — Alanları kurulum varsayılanına (1.1.1.1 / 8.8.8.8)
geri doldurur. Bu buton yalnızca alanları doldurur; değişikliği kaydetmez.
Varsayılana dönüşü kalıcı kılmak için ardından beliren Kaydet butonuna
basmanız gerekir.
Buradaki DNS çözümleyicileri e-posta iletimi ve sistem sorguları (MX, SPF, sertifika kontrolleri) için kullanılır. Spam kara listesi (RBL) sorguları bundan bağımsızdır ve yalnızca bu sunucuya ait yerel DeepFilter çözümleyicisinde tutulur. Bu davranış bilinçli bir tasarımdır: kara liste sağlayıcıları, paylaşımlı veya herkese açık DNS sunucularından gelen sorgulara yanıltıcı bir "listede" cevabı döndürebilir ve bu da meşru e-postaların toplu biçimde yanlış-pozitif işaretlenmesine yol açar. Sonuç olarak bu ekranda kurum içi bir DNS tanımlasanız bile kara liste kontrolü etkilenmez.
DNS Çözümleyicilerini Tanımlama
Ön koşullar
- Girmek istediğiniz çözümleyicilerin sunucudan erişilebilir olması ve alan adı çözebilmesi gerekir; aksi halde kayıt reddedilir.
Adımlar
- Yönetim → Sistem → DNS yolunu açın.
- DNS Sunucusu 1 alanına birincil çözümleyici adresini IPv4 biçiminde girin.
- İsterseniz DNS Sunucusu 2 ve 3 alanlarına yedek çözümleyiciler ekleyin.
- Beliren Kaydet butonuna tıklayın.
Doğrulama — başarılı olduğunu şuradan anlarsınız
- Kayıt kabul edilirse ayar anında geçerli olur ve "henüz özelleştirilmedi" bilgi notu kalkar. Alan adı sorgularının ve e-posta akışının kesintisiz sürdüğünü izleyin.
Sorun Giderme
- Senkronize Değil rozeti (kırmızı) görünüyor veya sapma sürekli büyük. Zaman kaynakları erişilemiyor ya da elenmiş olabilir; ağ veya güvenlik duvarında zaman senkronizasyon trafiğinin (123 numaralı port) engellenmediğinden emin olun. Zaman Kaynakları listesinde en az bir kaynağın Seçili veya Aday durumda olduğunu doğrulayın; yoksa erişilebilir bir adres girin.
- Senkronizasyon Durumu "alınamadı" diyor. Sunucuda zaman izleme araçları bulunamıyordur; zaman senkronizasyon bileşeninin kurulu ve güncel olduğundan emin olun.
- DNS kaydı reddediliyor. Girdiğiniz çözümleyicilerin hiçbiri alan adı çözemiyor veya erişilemiyordur. Adresleri doğrulayın ve sunucudan bu adreslere DNS trafiğinin (53 numaralı port) ulaştığını kontrol edin.
- "Varsayılana Dön'e bastım ama ayar değişmedi." Bu buton yalnızca alanları doldurur, kaydetmez. Değişikliği kalıcı kılmak için beliren Kaydet butonuna basın.