Gelen ePosta
Gelen ePosta, kuruluşunuza dışarıdan ulaşan e-postaların hangi sunucuya teslim edileceğini, hangi güvenlik denetimlerinden geçeceğini ve şüpheli bulunanların nasıl karantinaya alınacağını belirlediğiniz merkezi yapılandırma sayfasıdır. Dışarıdan gelen e-posta, kuruluşa yönelen istenmeyen postanın, oltalamanın ve zararlı yazılımın başlıca giriş kapısıdır; bu sayfa o kapıyı katman katman denetlemenizi sağlar.
DeepFilter gelen her e-postayı bağımsız çalışan çok sayıda denetimden geçirir; her denetim kendi bulgusuna göre e-postanın toplam tehdit skoruna puan ekler. Puanlar toplanır ve toplam, Karantina sekmesindeki eşiğe (varsayılan 12) ulaştığında e-posta teslim edilmez, karantinaya alınır. Bu sayfadaki sekmeler o denetim katmanlarını yönetir: teslim yönlendirmesini SMTP Akışı, saatlik hız sınırlarını Trafik Limiti, karantina davranışını Karantina, kimlik ve itibar denetimlerini (SPF, DKIM, RBL, Antivirüs) Güvenlik, kalıp-tabanlı tarama kurallarını Tercihler, yapay zeka kararlarını Yapay Zeka, kullanıcı bilgilendirmesini Digest, kuruluşlar arası paylaşımlı tehdit imzalarını Merkez İstihbarat, bağlantı seviyesi korumaları ise Gelişmiş sekmesinden ayarlarsınız.
SMTP Akışı
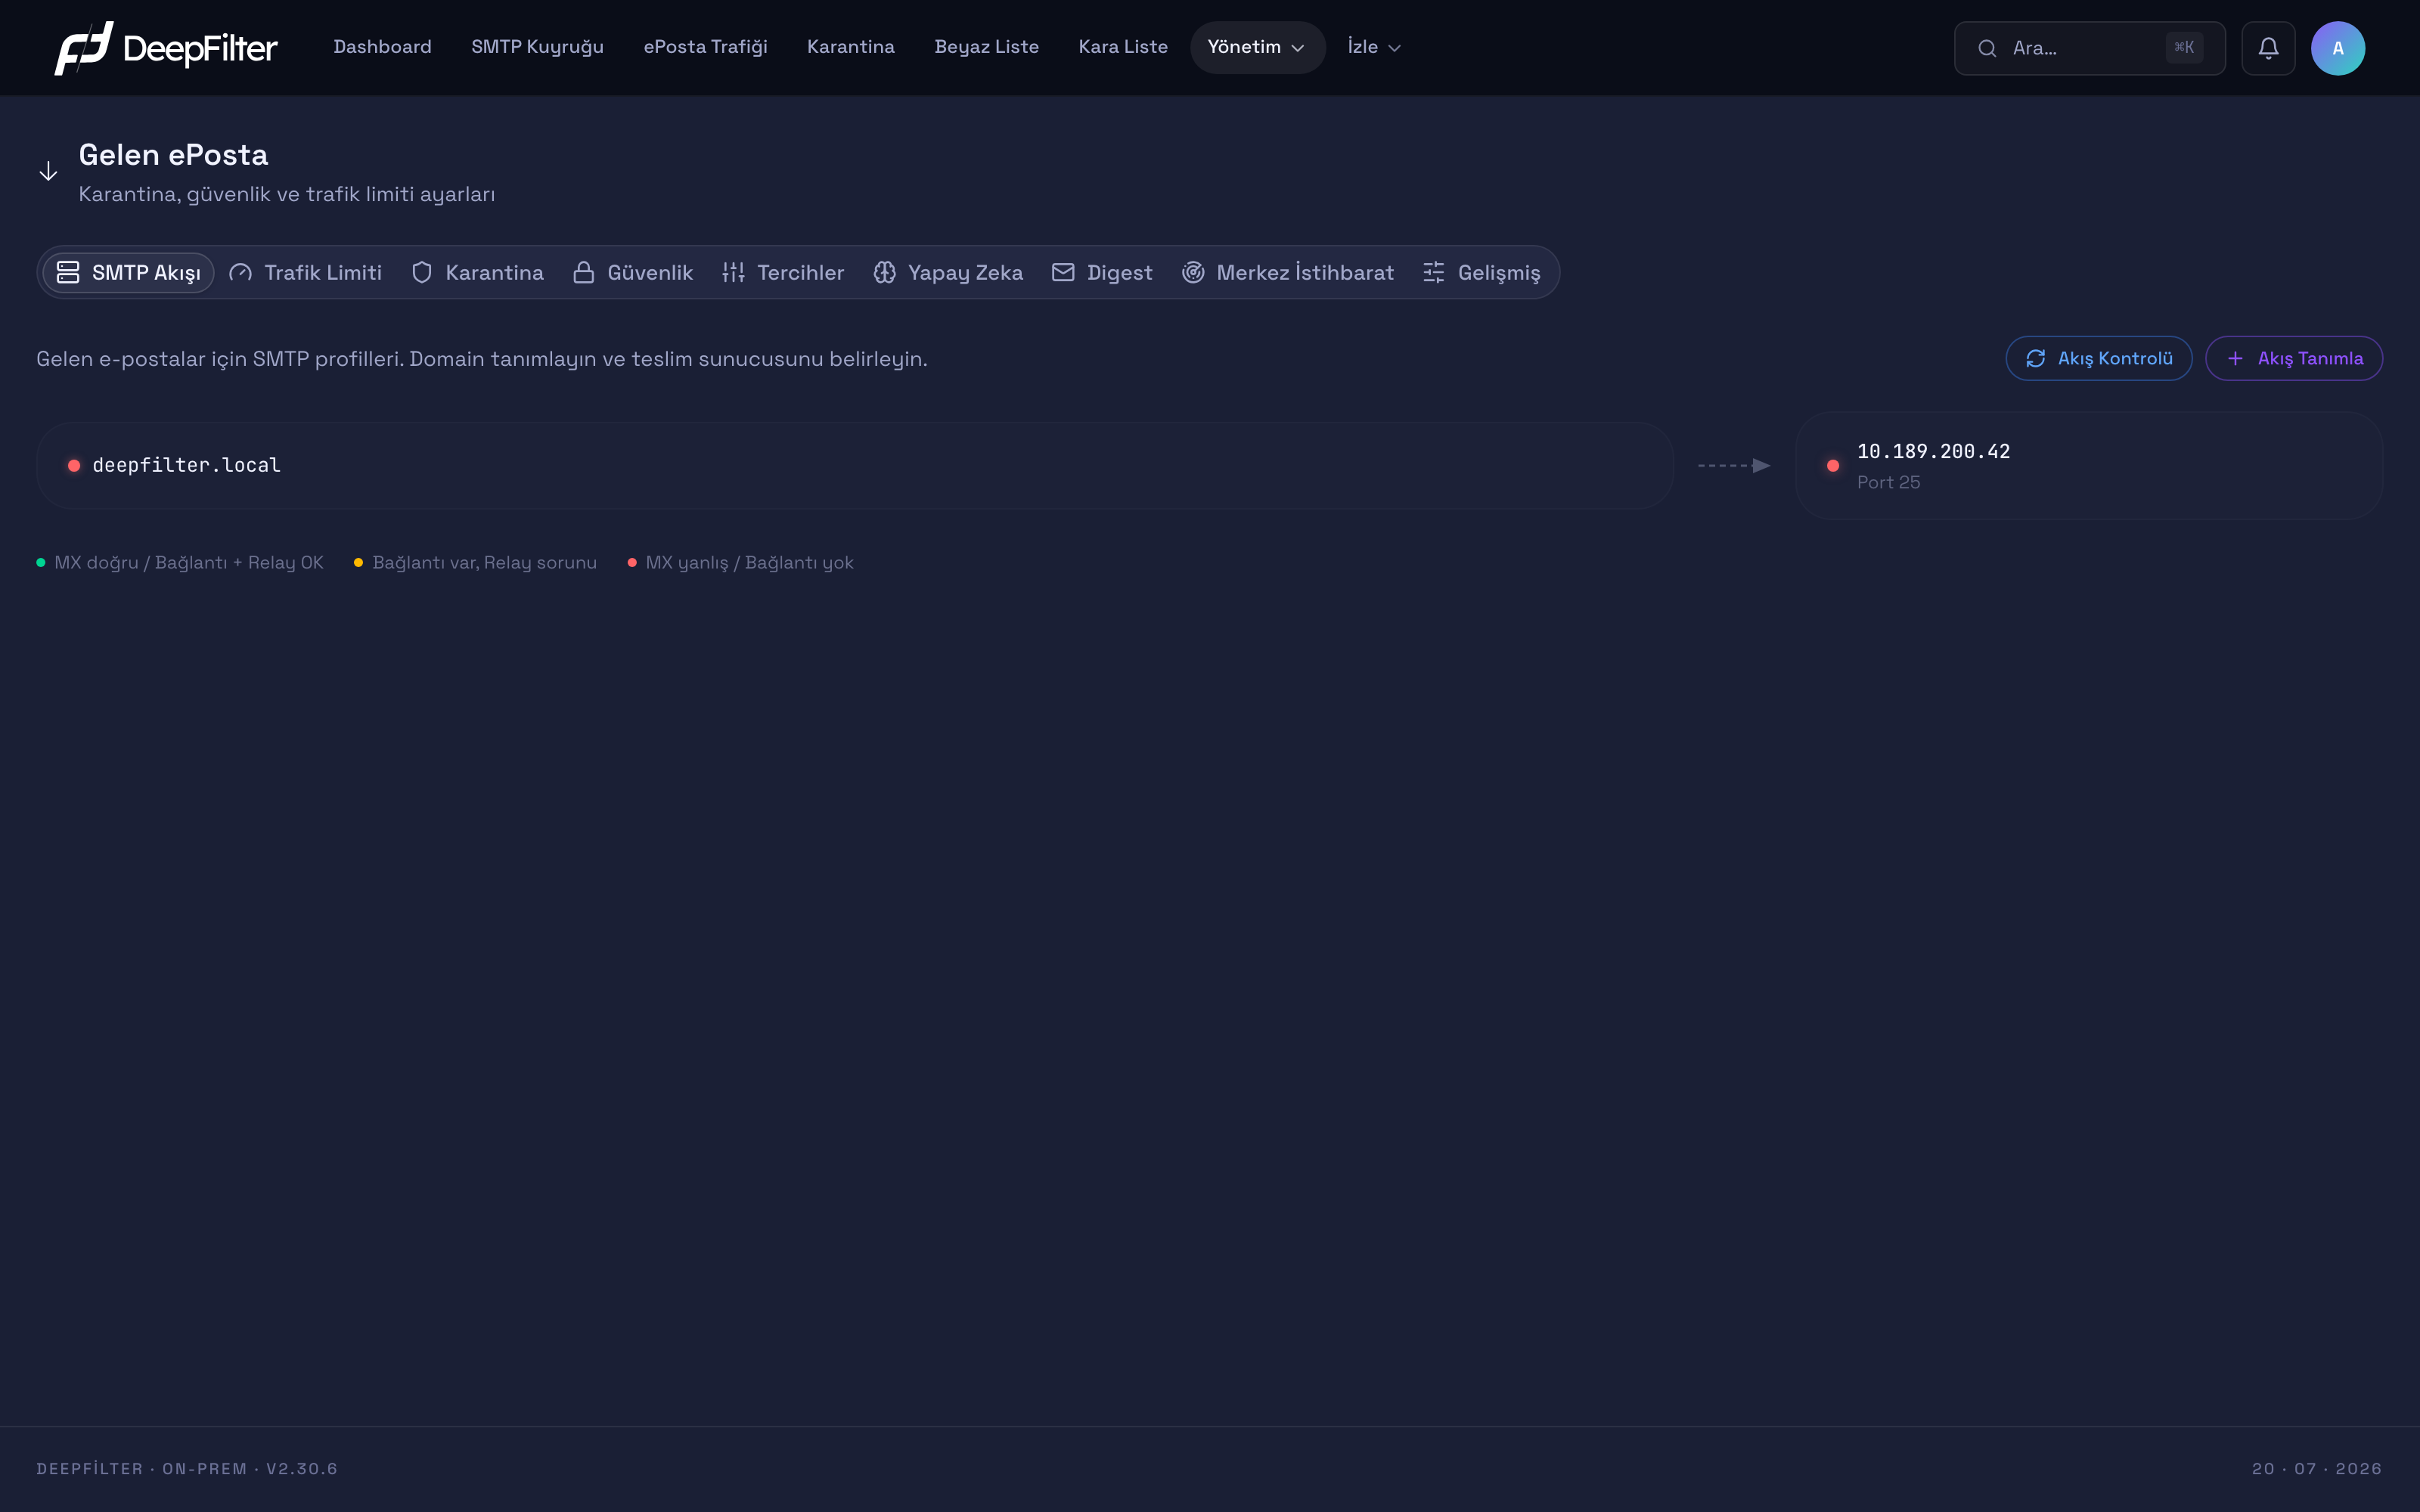
SMTP Akışı, hangi alan adına gelen e-postaların hangi teslim sunucusuna iletileceğini tanımladığınız yönlendirme katmanıdır. DeepFilter, koruduğunuz alan adlarının e-postalarını dışarıdan ilk karşılayan sunucu olarak çalışır; taramayı tamamladıktan sonra e-postayı kuruluşun gerçek posta sunucusuna teslim eder. Bir akış, işte bu "şu alan adı → şu teslim sunucusu" eşleşmesidir. Yeni bir alan adını DeepFilter arkasına alırken önce burada akışını tanımlarsınız; tanımlı bir akışı olmayan alana gelen e-posta teslim edilecek bir hedef bulamaz.
Ayarlar
Bir akış üç parçadan oluşur.
Alan adları — Bu akışın kapsadığı gelen alan adlarıdır. Bu alanlara gelen e-postalar, akışın teslim sunucusuna yönlendirilir. Tek bir akışta birden çok alan adı tanımlanabilir; DeepFilter birden fazla alan adına aynı anda hizmet verebildiği için her alanın kendi teslim hedefi olabilir.
Teslim sunucusu — Bu alan adlarına gelen e-postaların iletileceği hedeftir: kuruluşun gerçek posta sunucusunun IP adresi veya sunucu adı. Var olan bir teslim sunucusunu seçebilir ya da yeni bir hedef girebilirsiniz. Hedef geçerli bir IP adresi veya sunucu adı olmalıdır; başında/sonunda boşluk, :// ön eki ya da :port eki kabul edilmez.
Port — Teslim daima standart SMTP portu olan 25 üzerinden yapılır ve değiştirilemez. Bu nedenle akış tanımında ayrı bir port alanı yoktur; akış satırında görünen "Port 25" sabit bir etikettir.
Akış Tanımlama
Ön koşullar
- Teslim sunucusunun, DeepFilter sunucusundan gelen e-postaları 25 numaralı porttan kabul ettiğinden (relay izni verdiğinden) emin olun; aksi halde akış tanımlansa bile e-postalar teslim edilemez.
Adımlar
- Gelen ePosta → SMTP Akışı sekmesinde sağ üstteki + Akış Tanımla düğmesine tıklayın.
- Domainler alanına bu akışın kapsayacağı alan adlarını girin (birden fazlaysa her birini ayrı satıra yazın).
- Teslim Sunucusu olarak var olan bir hedefi seçin ya da + Yeni sunucu ile hedefin IP adresini veya sunucu adını girin.
- Ekle ile kaydedin.
Doğrulama — başarılı olduğunu şuradan anlarsın
- Yeni akış listeye eklenir. Akış Kontrolü'nü çalıştırdığınızda satırın sağ ucundaki durum noktası yeşile döner (bağlantı ve relay denemesi başarılı).
Akış Durumunu Doğrulama
Akış satırının iki ucundaki renkli noktalar, o akışın uçtan uca çalışıp çalışmadığını özetler. Akış Kontrolü düğmesi tüm akışları yeniden sınar; iki uç farklı şeyi test ettiği için ayrı ayrı okunur.
Sol nokta — alan adının yönü. Alan adının MX kaydının bu sunucuya işaret edip etmediğini denetler. DeepFilter bu kontrolü kasıtlı olarak genel DNS (herkese açık ad çözümleme) üzerinden yapar; böylece iç ağdaki özel kayıtların yanıltması engellenir. Yeşil, MX'in bu sunucuya işaret ettiğini; kırmızı, işaret etmediğini; gri, henüz test edilmediğini gösterir. Sol noktada sarı durum olmaz.
Sağ nokta — teslime giden yön. Teslim sunucusuna bağlanıp bir relay denemesi yapar. Yeşil, hem bağlantının kurulduğunu hem relay denemesinin geçtiğini; sarı, bağlantının kurulduğunu ama relay denemesinin geçmediğini; kırmızı, sunucuya hiç bağlanılamadığını; gri, henüz test edilmediğini gösterir.
Adımlar
- Sağ üstteki Akış Kontrolü düğmesine tıklayın.
- DeepFilter her akış için MX yönünü, bağlantıyı ve relay iznini sınar; sonuç bir sonraki kontrole kadar saklanır.
Doğrulama — başarılı olduğunu şuradan anlarsın
- Sağlıklı bir akışta her iki nokta da yeşildir.
Sağ noktadaki relay denemesi, hedef sunucunun postmaster@<hedef-sunucu-adı> alıcısını kabul edip etmediğini yoklar — genel bir gösterge olup "bu sunucu senin alan adın için relay eder mi" sorusunun kesin yanıtı değildir. Hedef, kendi postmaster adresini reddediyorsa nokta yine sarı görünebilir.
Sorun Giderme
- Sağ nokta sarı: Hedef sunucuya bağlanılıyor ama relay/alıcı denemesi reddedildi. Hedefin relay iznini ve alıcı doğrulama politikasını gözden geçirin.
- Sağ nokta kırmızı: Hedef sunucuya 25 numaralı porttan hiç bağlanılamıyor. Güvenlik duvarını ve teslim sunucusunun IP adresini kontrol edin.
- Sol nokta kırmızı: Alan adının MX kaydı bu sunucunun genel IP adresine işaret etmiyor (DNS henüz yayılmamış veya kayıt hatalı olabilir).
deepfilter.localgibi yalnızca test amaçlı alan adları zaten daima kırmızı görünür.
Trafik Limiti
Trafik Limiti, gelen e-posta trafiğine saatlik hız sınırları koyar ve sınırı aşan trafiğe otomatik bir aksiyon uygular. Ele geçirilmiş bir hesabın kısa sürede binlerce e-posta püskürtmesi ya da yanlış yapılandırılmış bir sistemin aynı adrese sel gibi e-posta yollaması gibi durumları, içeriğe bakmadan yalnızca hıza bakarak sınırlamak için vardır.
Buradaki sınırlar sabit bir tavan değil, saatlik sürdürülebilir bir hıztır: her e-posta ilgili sayacı bir miktar doldurur, sayaç zamanla boşalır ve yalnızca kısa süreli yoğunluk burst (ani patlama) toleransını aştığında sınır devreye girer. Böylece normal iş temposu engellenmeden gerçek seller yakalanır.
Ayarlar
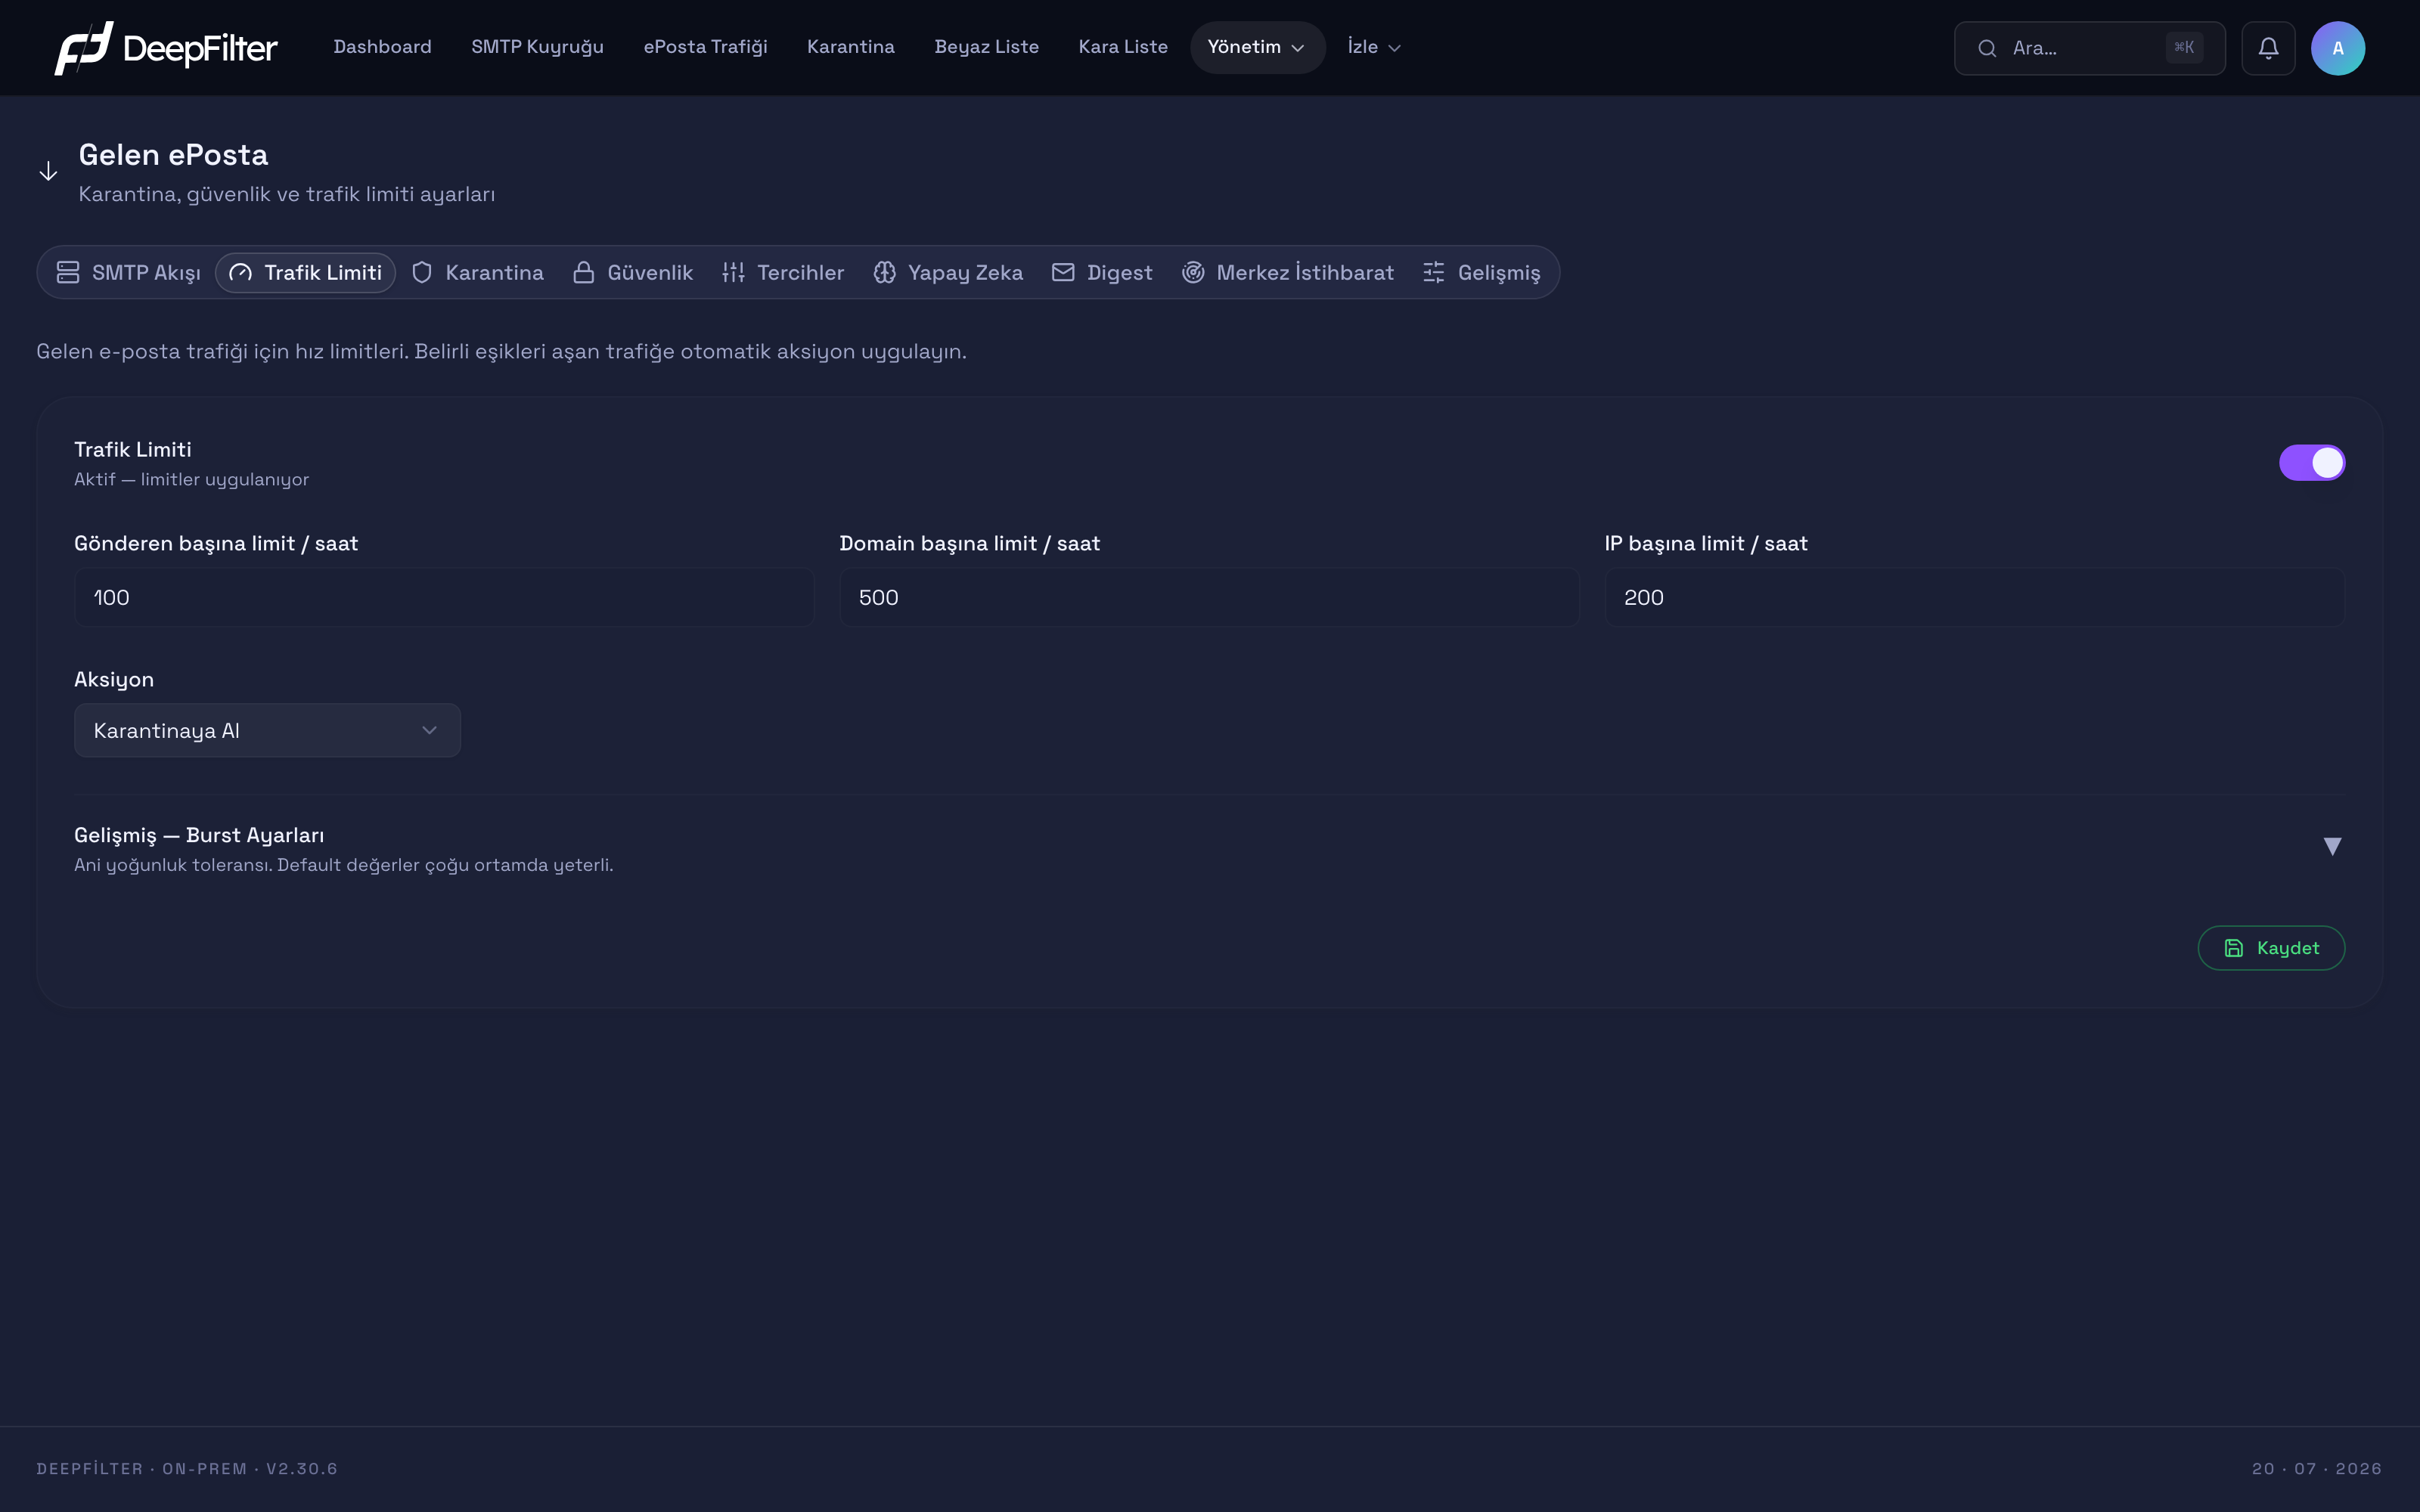
Trafik Limiti anahtarı — Modülü tümüyle açar veya kapatır. (varsayılan: açık — "Aktif — limitler uygulanıyor") Kapatıldığında hiçbir hız sınırı uygulanmaz.
Gönderen başına limit / saat — Tek bir gönderen adresinin bir saatte gönderebileceği e-posta sayısını sınırlar. (varsayılan: 100)
Domain başına limit / saat — Tek bir gönderen alan adının saatlik toplam e-posta sayısını sınırlar. (varsayılan: 500)
IP başına limit / saat — Tek bir gönderen IP adresinin saatlik e-posta sayısını sınırlar. (varsayılan: 200)
Bu üç sınır aynı anda çalışır. Değerleri düşürmek korumayı sıkılaştırır ama meşru toplu gönderenleri (bülten, davet, otomatik bildirim) de sınıra takma riskini büyütür; yükseltmek ani patlamalara daha çok izin verir ve kötüye kullanımı kolaylaştırır. Değerleri kuruluşunuzun normal trafiğine göre belirleyin.
Aksiyon — Bir sayaç sınırı aştığında o e-postaya uygulanacak işlemi seçer. (varsayılan: Karantinaya Al)
- Karantinaya Al — Sınırı aşan e-posta teslim edilmez, karantinaya alınır ve oradan incelenip serbest bırakılabilir. En güvenli seçenektir; yanlışlıkla takılan meşru e-posta kaybolmaz.
- Ertele — Gönderene "sonra tekrar dene" yanıtı döner (geçici ret). Meşru sunucular kısa süre içinde yeniden dener ve e-posta gecikmeyle de olsa geçer; birçok istenmeyen e-posta altyapısı yeniden denemediği için elenir. Bu seçenekte e-posta karantinada birikmez, gönderen tarafında bekler.
Burst ayarları (Gelişmiş) — Her sayacın ani patlama toleransını, yani sınır devreye girmeden önce kısa sürede kaç e-postaya izin verileceğini belirler. (varsayılan: Gönderen 10, Domain 20, IP 30) Bu değerler çoğu ortamda olduğu gibi bırakılır; yalnızca meşru toplu gönderim düzeniniz ani yoğunluk gerektiriyorsa artırılır.
Trafik Sınırı Tanımlama
Adımlar
- Gelen ePosta → Trafik Limiti sekmesinde Trafik Limiti anahtarının açık olduğundan emin olun.
- Gönderen başına, Domain başına ve IP başına saatlik sınırları, kuruluşunuzun normal trafiğine göre girin.
- Aksiyon listesinden sınır aşıldığında uygulanacak işlemi (Karantinaya Al veya Ertele) seçin.
- Gerekiyorsa Gelişmiş — Burst Ayarları bölümünü açıp ani patlama toleransını düzenleyin.
- Kaydet ile uygulayın.
Doğrulama — başarılı olduğunu şuradan anlarsın
- Sınırı aşan bir gönderici olduğunda, o e-postaların skor dökümünde
RATELIMITEDişareti görünür ve seçtiğiniz aksiyon (karantina ya da geçici ret) uygulanır.
Sınırları kuruluşunuzun gerçek trafiğinin altına çekmek, meşru toplu gönderen sistemleri (bülten, e-posta pazarlama, otomatik bildirim) de sınıra takar. Aksiyon Karantinaya Al ise bu e-postalar karantinada birikir; Ertele ise geciker. Değerleri normal trafiğinizi ölçerek belirleyin.
Karantina
Karantina, tehdit skoru eşiği aşan e-postaların silinmek yerine güvenli bir alanda tutulduğu bölmedir. DeepFilter, şüpheli bir e-postayı doğrudan reddetmek yerine karantinaya alır; böylece yanlışlıkla yakalanan meşru bir e-posta (yanlış pozitif) incelenip serbest bırakılabilir. Bu sekme, karantinanın ne kadar süre saklanacağını, hangi skorun karantinayı tetikleyeceğini ve kullanıcıların nasıl bilgilendirileceğini yönetir.
Ayarlar
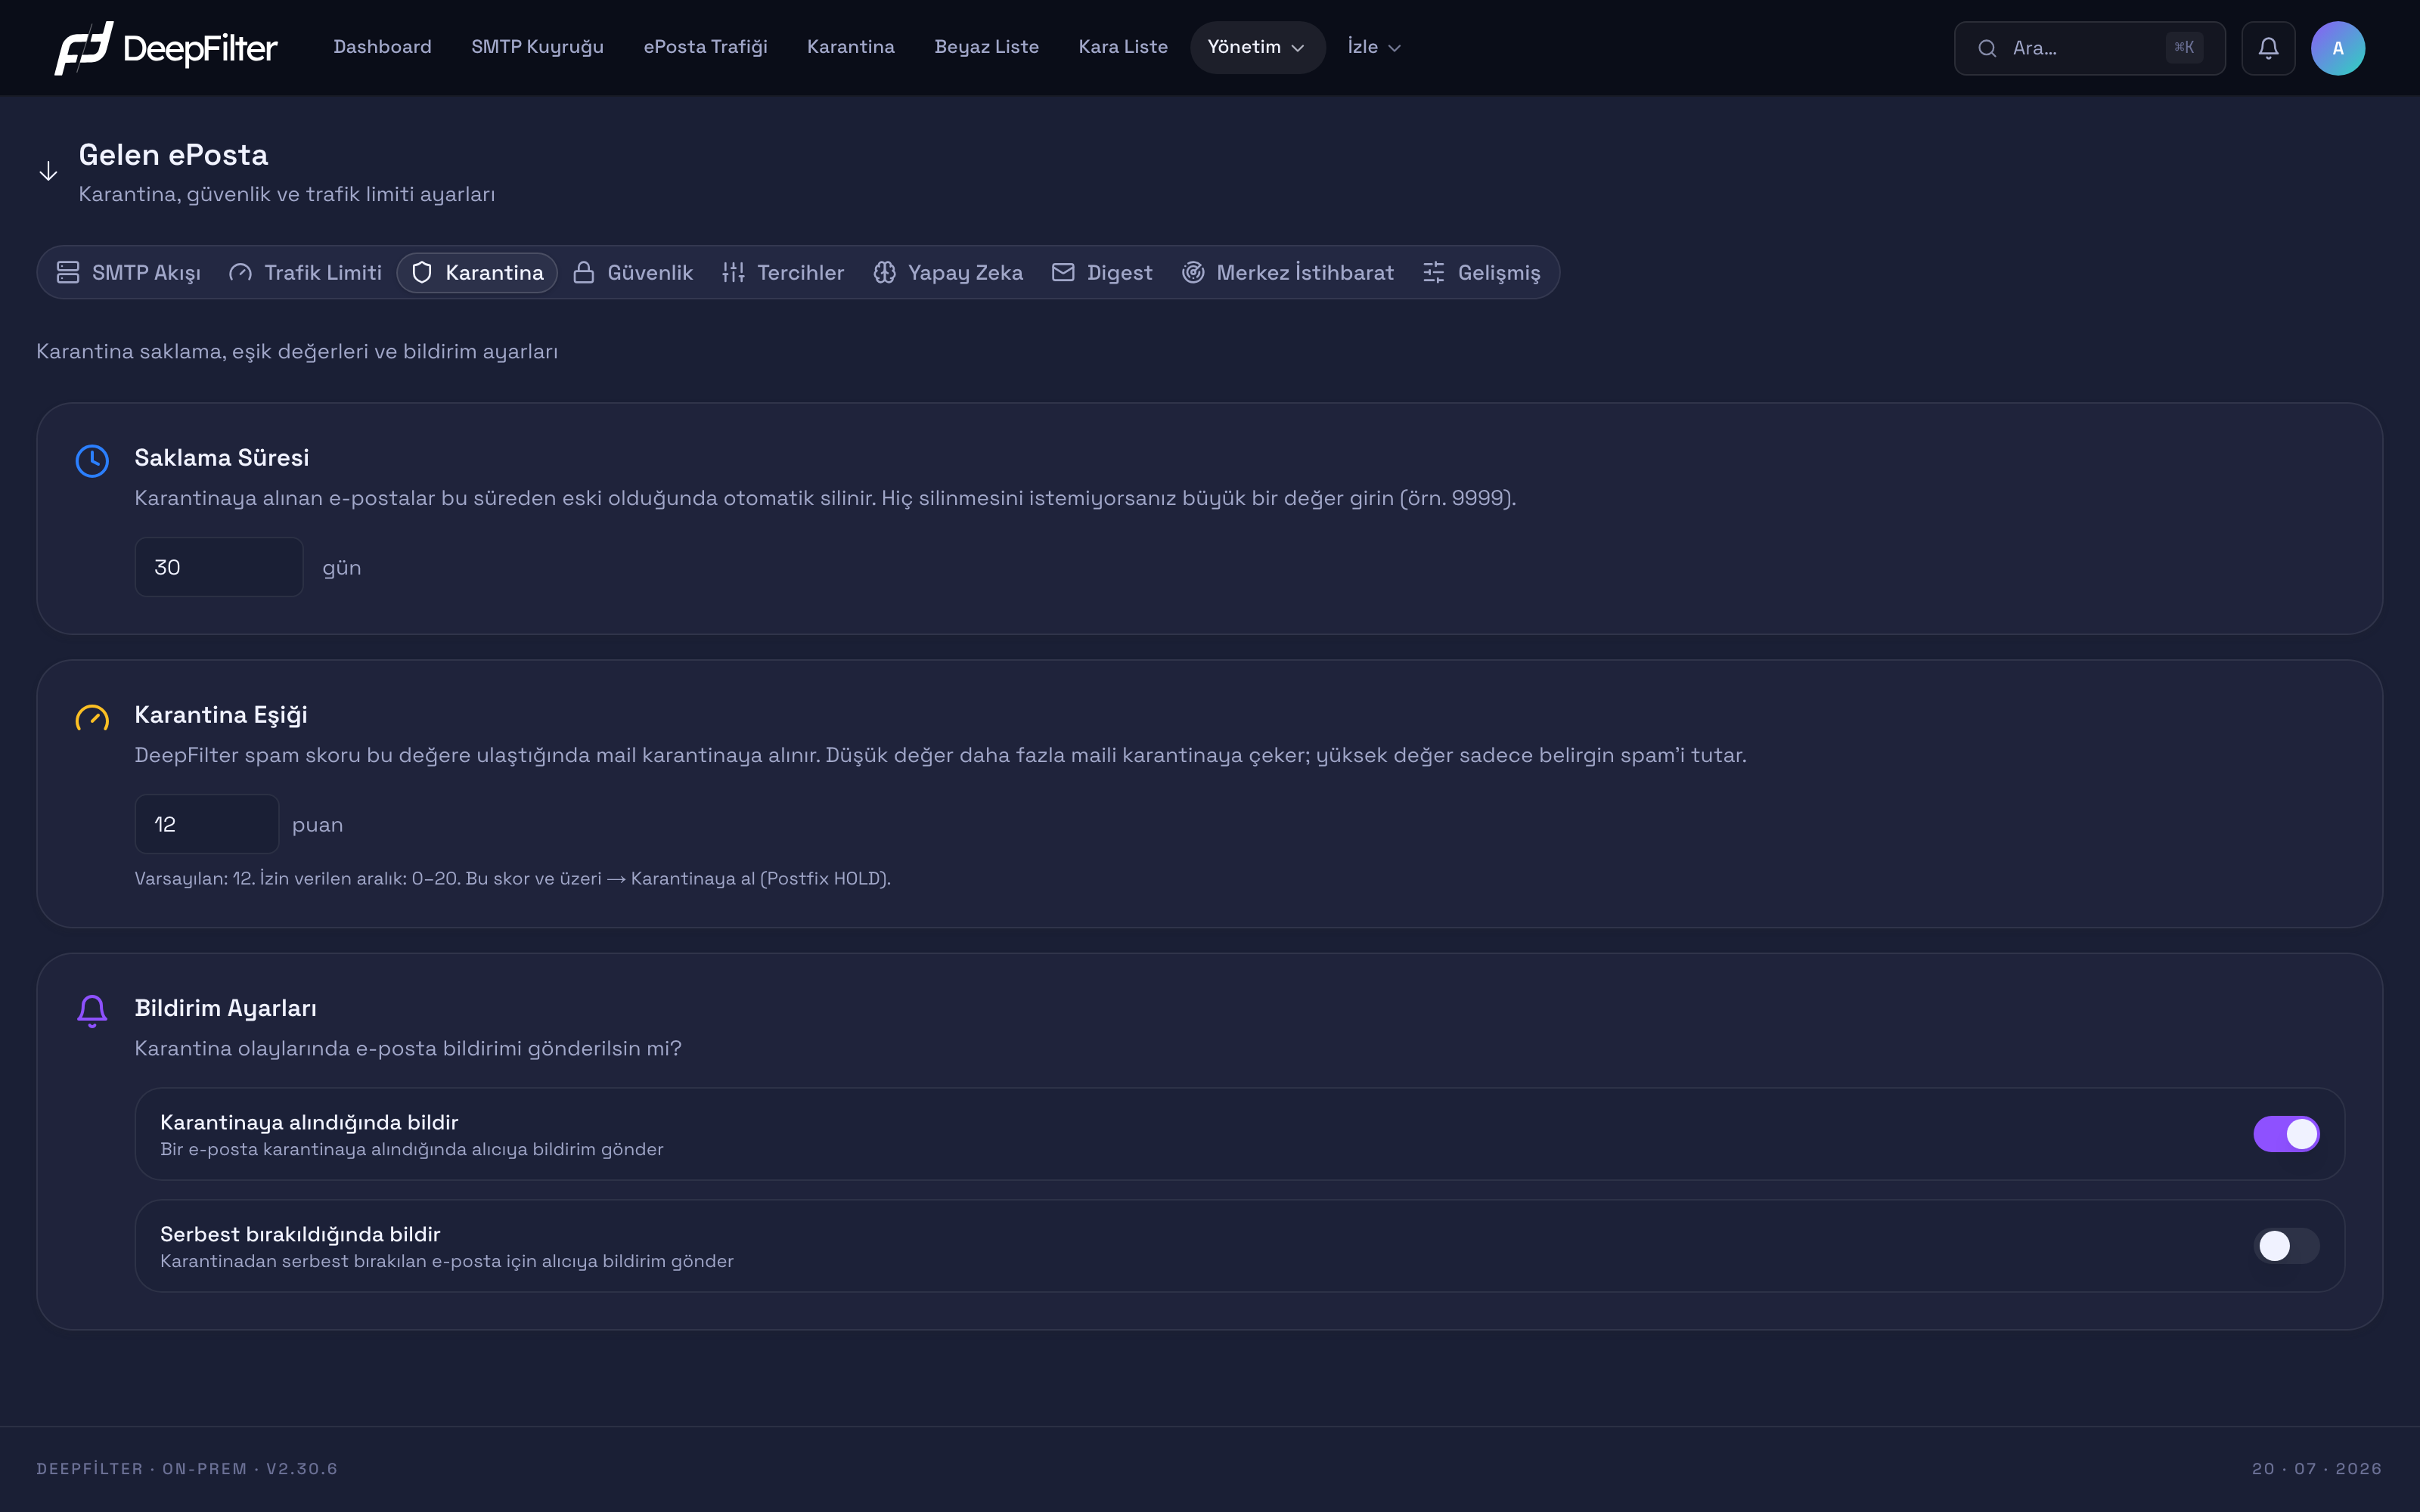
Saklama Süresi (gün) — Karantinadaki bir e-postanın ne kadar süre tutulacağını belirler. (varsayılan: 30; alt sınır 1, üst sınır yok) Bu süreden eski e-postalar otomatik olarak silinir. Silme işlemi anlık değildir; her gün çalışan otomatik bir temizlik, süresi dolan kayıtları o gün kaldırır. Karantinanın hiç otomatik silinmemesini istiyorsanız çok büyük bir değer (örneğin 9999) girebilirsiniz.
Saklama süresini düşürdüğünüzde, bu süreden eski karantina e-postaları bir sonraki günlük temizlikte kalıcı olarak silinir; bu e-postalar bir geri dönüşüm kutusuna taşınmaz, geri getirilemez. Süreyi kısaltmadan önce, kaybını göze alamayacağınız e-postaların serbest bırakıldığından emin olun.
Karantina Eşiği (puan) — Bir e-postanın toplam tehdit skoru bu değere ulaştığında e-posta teslim edilmez, karantinaya alınır. (varsayılan: 12; izin verilen aralık 0–20) Bu, temkinli ↔ agresif kalibrasyon eksenidir: düşürmek daha çok e-postayı karantinaya çeker — istenmeyen posta kaçağı azalır ama meşru e-postanın takılma riski (yanlış pozitif) artar; yükseltmek tersini yapar — yalnızca belirgin istenmeyen posta tutulur, temiz e-posta rahat geçer ama kaçak artar. DeepFilter tasarımı gereği bu eşiği aşan e-posta hiçbir zaman gerçek anlamda reddedilmez; en sert sonuç karantinadır.
Karantinaya alındığında bildir — Bir e-posta karantinaya alındığında alıcıya bilgilendirme gönderir. (varsayılan: açık) Bildirim; gönderen, konu ve e-postayı inceleyip serbest bırakabileceği güvenli bir bağlantı içerir. Böylece kullanıcı, beklediği bir e-posta gelmediğinde karantinaya takıldığını fark eder.
Serbest bırakıldığında bildir — Karantinadan bir e-posta serbest bırakıldığında alıcıya bilgilendirme gönderir. (varsayılan: kapalı) Serbest bırakma işleminin kullanıcıya teyit edilmesini istediğiniz ortamlarda açılır.
Her iki bildirim de yalnızca alıcıya gider ve alıcının alan adının kullanıcı portalı erişimine bağlıdır: portal erişimi kapalı (erişim yok) olan alan adlarında bu bildirimler gönderilmez. Portal yetkisi Digest sekmesindeki ayarlarla yönetilir.
Karantina Ayarlarını Değiştirme
Adımlar
- Gelen ePosta → Karantina sekmesini açın.
- Saklama Süresi ve Karantina Eşiği alanlarına yeni değerleri girin; eşiği izin verilen 0–20 aralığında tutun.
- Karantinaya alındığında bildir ve Serbest bırakıldığında bildir anahtarlarını ihtiyacınıza göre açıp kapatın.
- Değişiklikleri kaydedin.
Doğrulama — başarılı olduğunu şuradan anlarsın
- Eşiği değiştirdikten sonra, yeni eşiğin üstünde skor alan bir e-posta Karantina listesinde görünür; altında kalanlar teslim edilir. Bildirim anahtarını açtıysanız, karantinaya düşen bir e-posta için alıcının bir bilgilendirme e-postası aldığını görürsünüz.
Güvenlik
Güvenlik sekmesi, gelen e-postaları gönderen kimliği ve itibarı açısından denetleyen dört modülü barındırır: SPF, DKIM, RBL ve Antivirüs. Her modül, gönderenin iddia ettiği kişi olup olmadığını ya da bilinen bir kötü kaynaktan gelip gelmediğini sınar ve bulgusunu e-postanın tehdit skoruna bir katkı olarak ekler.
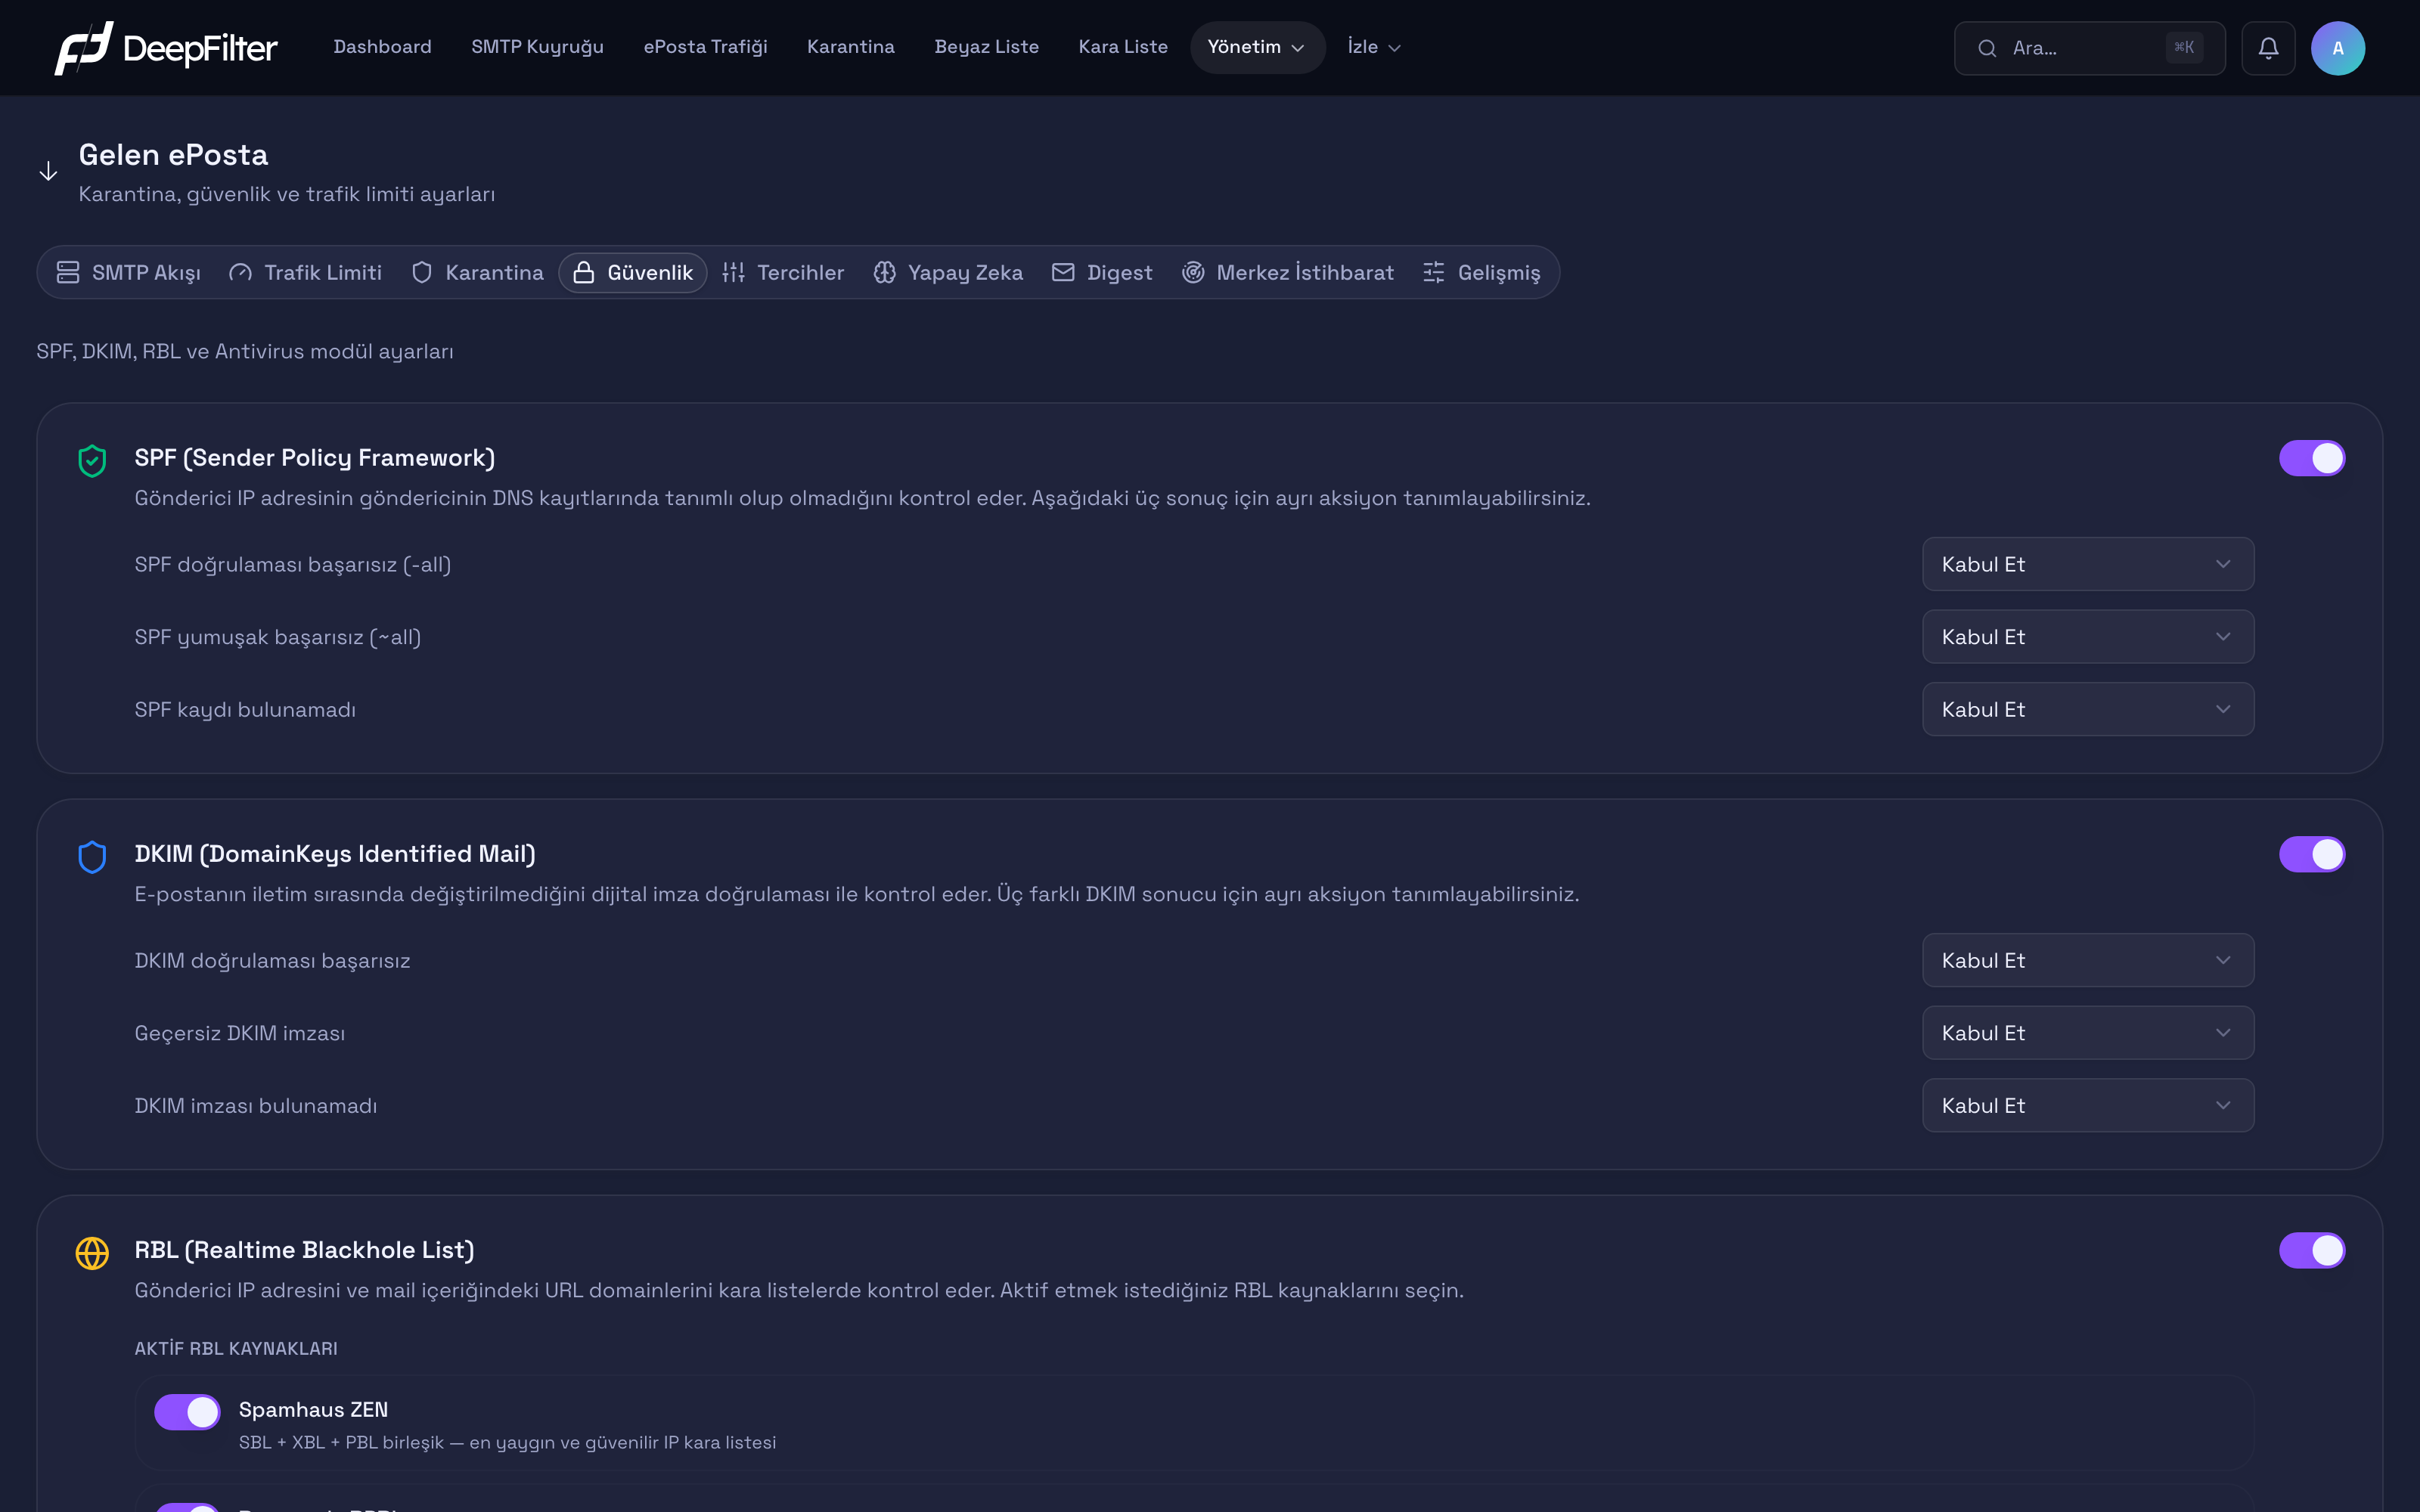
Bu sekmedeki her modülün başında bir ana anahtar vardır; anahtar modülün tümünü açar veya kapatır. Modül açıkken, denetim sonucuna uygulanacak işlem bir açılır listeden seçilir. Bu listelerdeki en sert seçenek karantinadır; doğrudan "reddet" seçeneği yoktur. "Karantinaya Al", ilgili sinyalin skor katkısını yükselterek e-postayı karantina eşiğine taşır; "Kabul Et" ise katkıyı nötrler. Yani bir modülü karantinaya ayarlamak e-postayı tek başına reddetmez; katkısı diğer sinyallerle toplanır ve ancak eşik aşılırsa e-posta karantinaya alınır.
Ayarlar
SPF (Sender Policy Framework)
Gönderen IP adresinin, gönderen alan adının DNS kayıtlarında e-posta göndermeye yetkili olarak tanımlanıp tanımlanmadığını denetler. (modül varsayılan: açık) Modül üç ayrı sonuç için ayrı birer aksiyon listesi sunar:
- SPF doğrulaması başarısız (-all) — Alan adı "yalnızca yetkili sunucularım gönderebilir" diye kesin bir kural yayınlamış ve gönderen IP bu kurala uymuyor. (varsayılan: Kabul Et)
- SPF yumuşak başarısız (~all) — Alan adı benzer kuralı daha gevşek yayınlamış. (varsayılan: Kabul Et)
- SPF kaydı bulunamadı — Alan adının hiç SPF kaydı yok. (varsayılan: Kabul Et)
Üç senaryonun da varsayılanı "Kabul Et"tir; çünkü yumuşak başarısızlık ve kayıt yokluğu çok yaygındır ve bunları karantinaya çevirmek yüksek yanlış pozitif üretir. Bir senaryoyu Karantinaya Al yaparsanız, o SPF sonucunu taşıyan e-postalar (tek başına değil, diğer sinyallerle birlikte) karantina eşiğine yaklaşır. Modülü tümden kapatmak SPF sinyalini bütünüyle kaldırır.
DKIM (DomainKeys Identified Mail)
E-postanın gönderildikten sonra yolda değiştirilmediğini, dijital imza doğrulamasıyla denetler. (modül varsayılan: açık) Üç ayrı sonuç için ayrı aksiyon vardır:
- DKIM doğrulaması başarısız (varsayılan: Kabul Et)
- Geçersiz DKIM imzası (varsayılan: Kabul Et)
- DKIM imzası bulunamadı (varsayılan: Kabul Et)
İmzasız e-posta çok yaygındır (birçok küçük gönderen imzalamaz), bu yüzden "imza bulunamadı"yı karantinaya çevirmek geniş bir yanlış pozitif yüzeyi açar. "Başarısız" ve "geçersiz imza" daha güçlü sinyallerdir ama yanlış yapılandırma da sıktır; bu nedenle üç senaryo da varsayılan "Kabul Et" ile gelir.
RBL (Realtime Blackhole List)
Gönderen IP adresini ve e-posta içeriğindeki bağlantı alan adlarını, bilinen istenmeyen posta kaynaklarını listeleyen harici itibar veritabanlarında sorgular. (modül varsayılan: açık) İstenmeyen postanın büyük kısmı itibarı zaten bozuk kaynaklardan geldiği için RBL, içeriği taramadan önce kaynağı eleyen ucuz ve etkili bir katmandır.
Modül açıkken iki ek denetim belirir. Aktif RBL Kaynakları listesinde her kaynak kendi anahtarıyla ayrı ayrı açılıp kapatılır; RBL eşleşmesi durumunda açılır listesi ise eşleşen e-postaya uygulanacak işlemi belirler (varsayılan: Karantinaya Al).
| Kaynak | Ne denetler | Varsayılan |
|---|---|---|
| Spamhaus ZEN | Gönderen IP kara listesi (en yaygın birleşik liste) | Açık |
| Barracuda BRBL | İstenmeyen posta kaynağı IP adresleri | Açık |
| SpamCop | Kullanıcı bildirimlerine dayalı istenmeyen posta IP listesi | Açık |
| Spamhaus DBL | E-posta içeriğindeki bağlantı alan adlarını denetler | Açık |
| URIBL | E-postadaki bağlantıları denetler | Kapalı |
| SURBL | Ek bağlantı tabanlı denetim | Kapalı |
Bir kaynağı kapatmak onun yakaladığı istenmeyen postanın kaçmasına yol açar; açmak korumayı artırır ama yanlış pozitif riskini de getirebilir. RBL eşleşmesi durumunda listesini "Kabul Et" yapmak, RBL eşleşmesini karantinaya taşımadan yalnızca bilgi amaçlı bir skora indirir.
URIBL ve SURBL varsayılan olarak kapalıdır. URIBL'in ücretsiz genel sorgu servisi yoğun trafikte sınırlamaya takılıp meşru alan adları için hatalı eşleşme döndürebildiğinden, sistematik yanlış pozitifi önlemek için kapalı gelir. Bağlantı tabanlı korumanın büyük kısmını zaten Spamhaus DBL sağlar; bu iki kaynağı yalnızca ihtiyaç duyar ve kendi erişim anahtarınızı edinirseniz açın.
Antivirüs
E-posta eklerini zararlı yazılıma karşı tarar ve virüs tespit edildiğinde seçili aksiyonu uygular. (modül varsayılan: açık; aksiyon varsayılan: Karantinaya Al) Tek bir aksiyon listesi vardır: Virüs tespit edildiğinde. Bu modül yalnızca klasik virüsleri değil, güncel zararlı yazılım imzalarını ve arşiv içindeki yasaklı dosya türlerini de yakalar; eşleşen e-posta yüksek bir skorla karantinaya taşınır.
Modülü kapatmak ek taramasını bütünüyle durdurur — kritik bir güvenlik kaybıdır. Aksiyonu "Kabul Et" yapmak virüs bulgusunu karantinaya taşımaz; bu yüzden önerilmez.
Tehlikeli dosya uzantılarının (exe, bat, js, vbs gibi) engellenmesi bu sekmeden değil, Giden ePosta → DLP sayfasından yönetilir; oradaki uzantı engelleme hem gelen hem giden trafiğe uygulanır.
SPF/DKIM Aksiyonu Yapılandırma
Adımlar
- Gelen ePosta → Güvenlik sekmesinde ilgili modülün (SPF veya DKIM) ana anahtarının açık olduğundan emin olun.
- Üç sonuç senaryosunun her birinin yanındaki açılır listeden uygulanacak aksiyonu (Kabul Et veya Karantinaya Al) seçin.
- Değişiklikleri kaydedin.
Doğrulama — başarılı olduğunu şuradan anlarsın
- Bir senaryoyu "Karantinaya Al" yaptıktan sonra o durumu taşıyan bir test e-postası gönderin; e-postanın skor dökümünde ilgili SPF/DKIM işaretinin skoru yükselttiğini ve yeterli katkı birikince e-postanın karantinaya düştüğünü görürsünüz.
RBL Kaynağı Açma veya Kapatma
Adımlar
- Gelen ePosta → Güvenlik sekmesinde RBL modülünün ana anahtarını açın.
- Aktif RBL Kaynakları listesinde kullanmak istediğiniz kaynağın anahtarını açın veya kapatın.
- Gerekirse RBL eşleşmesi durumunda listesinden eşleşen e-postaya uygulanacak işlemi seçin.
- Değişiklikleri kaydedin.
Doğrulama — başarılı olduğunu şuradan anlarsın
- Bir kaynağı açık tutup eşleşen bir e-posta geldiğinde, e-postanın skor dökümünde ilgili RBL işareti görünür ve RBL eşleşmesi durumunda seçtiğiniz aksiyon (karantina ya da bilgi amaçlı skor) uygulanır; bir kaynağı kapattığınızda o kaynağın yakaladığı türden e-postalar artık bu işareti almaz.
Bir modülü doğrudan reddetmeye çeviremezsiniz; en sert seçenek karantinadır. Yine de bir senaryoyu karantinaya çevirmeden önce, yanlış yapılandırılmış meşru göndericilerin (SPF'i eksik, imzasız ya da paylaşımlı IP'den gelen) de yakalanabileceğini göz önünde bulundurun. Değişiklikleri kademeli uygulayın ve trafiği izleyin.
Sorun Giderme
- Meşru bir gönderen karantinaya takılıyor: Karantinadaki e-postanın skor dökümünde hangi SPF, DKIM veya RBL işaretinin skoru yükselttiğine bakın. İlgili senaryo listesini "Kabul Et"e çekin ya da o göndereni beyaz listeye alın — korumayı tümden kapatmak yerine tek kaynağı istisna yapmak daha güvenlidir.
Tercihler
DeepFilter, gelen her e-postayı birbirinden bağımsız çalışan çok sayıda tarama kuralından geçirir; her kural belirli bir spam veya oltalama işaretini arar ve eşleşirse e-postanın toplam tehdit skoruna kendi puanını ekler. Puanlar toplanır ve toplam, Karantina sekmesindeki eşiğe (varsayılan 12) ulaştığında e-posta teslim edilmeyip karantinaya alınır. Tek bir kural çoğu zaman bu eşiği tek başına aşmaz; kurallar birbirini tamamlayarak şüpheli e-postayı eşiğin üzerine taşır.
Tercihler sekmesi, bu kuralların yüksek-özgüllüklü ve kalıp-tabanlı olanlarını — kimlik ve marka taklidi, hedefli oltalama, görsel spam, içerik kalıpları ve konu sinyalleri — tek tek yönetmenizi sağlar. Her kuralın ürettiği puanı kendi aralığında değiştirebilir veya kuralı büsbütün kapatabilirsiniz. Bu sekmedeki hiçbir kural e-postayı doğrudan reddetmez; bir kuralın skorunu yükseltmenin en kötü sonucu meşru bir e-postanın karantinaya düşmesidir, kalıcı kayıp değildir. (Yapay zeka olasılığına dayalı kararlar burada değil, ayrı Yapay Zeka sekmesinde yönetilir.)
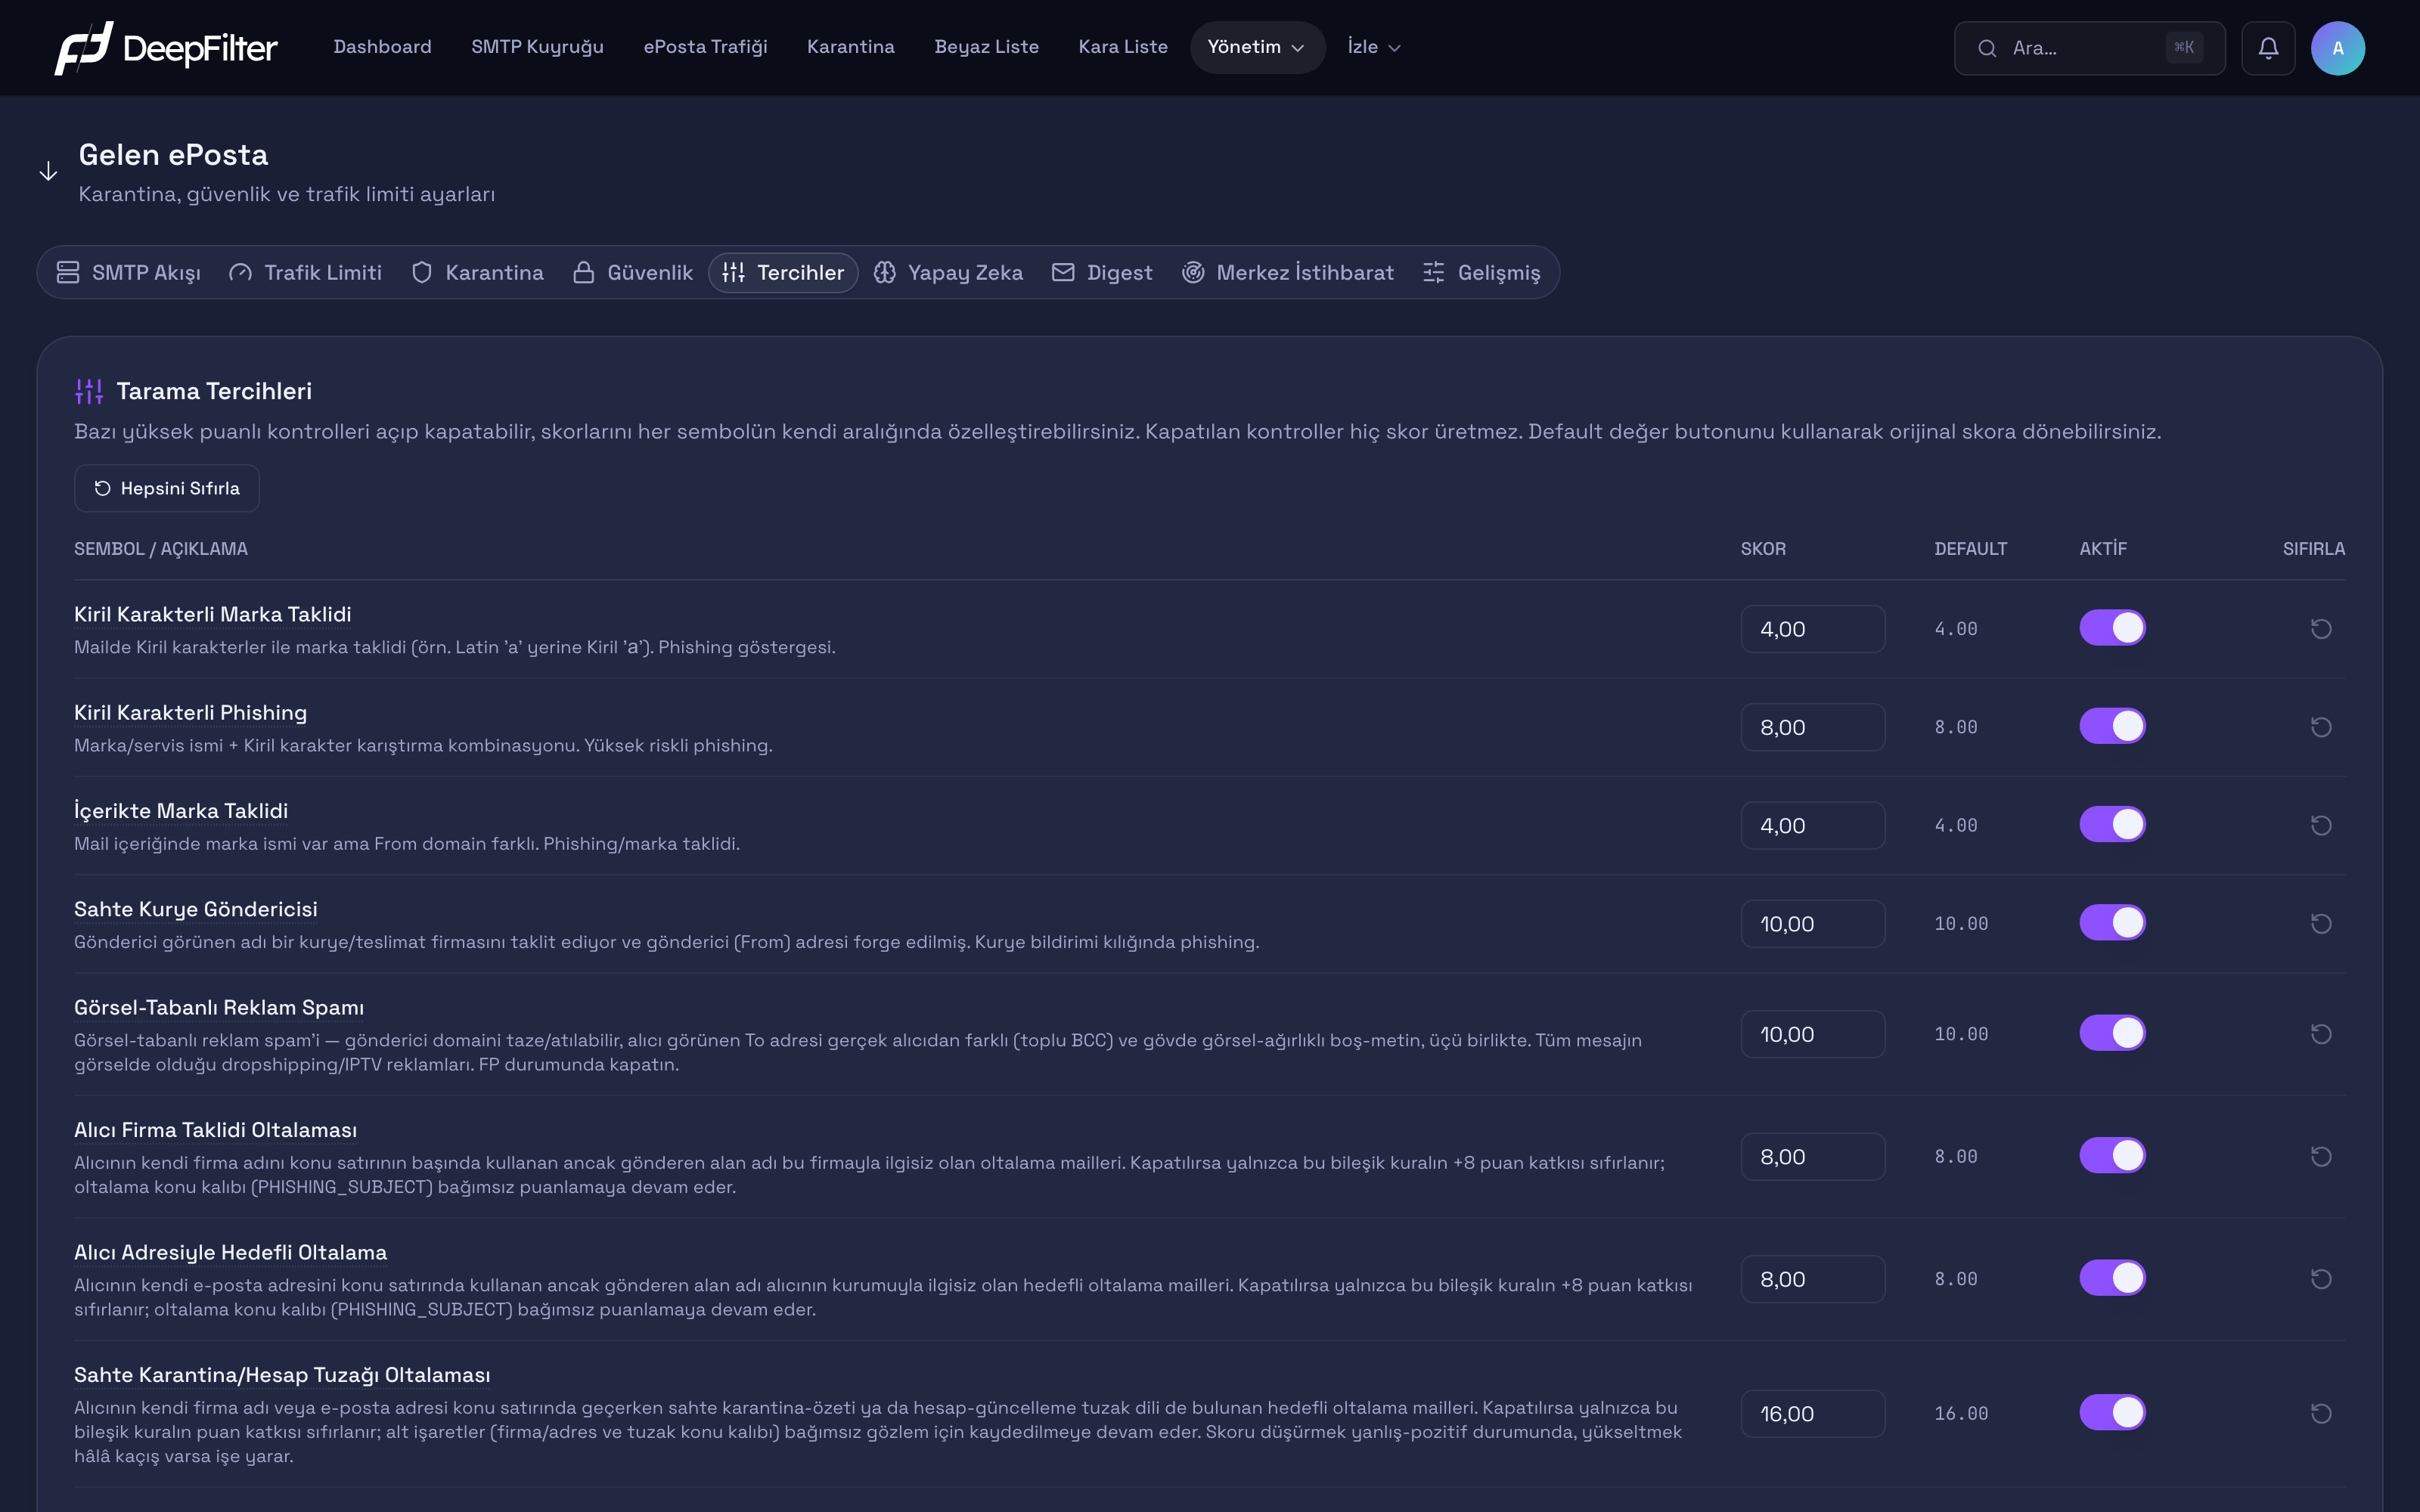
Ayarlar
Her satır bir tarama kuralını temsil eder. SKOR alanı kuralın her eşleşmede üreteceği puanı belirler ve kuralın izin verilen aralığında düzenlenir; AKTİF anahtarı kapatıldığında kural artık hiç puan üretmez (listeden kalkmaz, yalnızca ağırlığı sıfırlanır); DEFAULT sütunu kuralın fabrika referans değerini gösterir; SIFIRLA tek bir satırı bu değere geri döndürür. Skor değişikliği kaydedildiği anda geçerli olur ve sonraki e-postalara uygulanır. Aşağıda kurallar, hedef aldıkları tehdit sınıfına göre gruplanmıştır.
Kimlik ve marka taklidi
Bu gruptaki kurallar, gönderenin kimliği konusunda alıcıyı yanıltma girişimlerini yakalar: tanıdık bir markanın veya kurye firmasının adını taşıyan ama o kurumdan gelmeyen e-postaları.
Kiril Karakterli Marka Taklidi aynı kelimede birden çok alfabenin birlikte kullanıldığını — örneğin Latin "a" ile ona neredeyse tıpatıp benzeyen Kiril "а" harfini — tespit eder. (varsayılan 4,00; aralık 0–10) Oltalama saldırganları bir markanın adını gözle ayırt edilemeyen yabancı harflerle yazarak hem filtreleri hem alıcıyı aldatır; bu kural o karışımı yakalar. Grubun en geniş ve en çıplak sinyali olduğu, tek bir koşula baktığı için yanlış pozitif yüzeyi de en yüksek olandır: Kiril alfabesiyle meşru yazışan (Rusça, Bulgarca, Ukraynaca) ya da Türkçe içine Kiril karışan e-postalar yanlışlıkla tetikleyebilir. Skoru düşürmek bu yanlış pozitifleri azaltır; kapatırsanız harf karışımına dayalı marka taklidi puansız kalır. Dört puanla tek başına eşiği aşmaz, asıl ağırlığını diğer kurallarla birleşince kazanır.
Kiril Karakterli Phishing gönderen görünen adında tanınmış bir e-posta servisi, kurye firması veya marka adı geçen ve aynı zamanda karışık alfabe içeren e-postaları işaretler. (varsayılan 8,00; aralık 0–10) Karışık alfabenin tek başına masum olabildiği yerde "tanınmış servis adı + harf karışımı" birleşimi neredeyse her zaman kötü niyetlidir; iki koşulu birlikte aradığı için Kiril Karakterli Marka Taklidi kuralından çok daha özgüldür ve düşük yanlış pozitif üretir. Kapatırsanız marka artı harf-karışımı oltalaması daha kolay kaçar; skoru yükseltmek e-postayı tek başına eşiğe yaklaştırır.
İçerikte Marka Taklidi e-posta gövdesinde tanınmış bir marka adı geçerken gönderen başlığındaki alan adlarının birbirinden farklı olduğu durumu yakalar. (varsayılan 4,00; aralık 0–10) Marka taklidi eden oltalama, metinde markadan söz ederken kendi sahte alan adından gönderilir; gövdedeki marka ile başlıktaki tutarsız alan adı bu uyumsuzluğu ele verir. Kapatırsanız gövdede marka adı geçen ama farklı alan adından gelen taklit e-postalar bu sinyali almaz. Marka adı içeren üçüncü taraf bültenler (bir pazarlama aracından gönderilip gövdesinde markadan söz eden meşru postalar) bu kuralı yanlışlıkla tetikleyebildiği için, yanlış pozitif görürseniz skoru düşürebilirsiniz.
Sahte Kurye Göndericisi gönderen görünen adı bir kargo/kurye firmasını taklit ederken gönderici bilgisinin sahte olduğu (görünen gönderen ile gerçek gönderen uyuşmadığı) e-postaları yakalar. (varsayılan 10,00; aralık 0–10) "Kargonuz teslim edilemedi" temalı oltalama en yaygın saldırı kalıplarından biridir; kurye adı taklidi ile sahte gönderici birleşimi güçlü bir dolandırıcılık işaretidir. Varsayılan 10 puan bilinçli olarak agresiftir ve e-postayı tek başına eşiğe çok yaklaştırır, ancak iki koşullu olduğu için yanlış pozitif düşüktür. Meşru bir kurye bildiriminin yanlışlıkla yakalandığını görürseniz skoru düşürebilirsiniz; kapatırsanız kurye temalı oltalamaya kapı açılır.
Alıcıyı hedef alan oltalama
Bu üç kural, alıcının kendi kurum adını veya e-posta adresini kullanarak güven oluşturmaya çalışan hedefli oltalama saldırılarını yakalar. Üçü de yalnızca kendi ek puanlarını ekler; birlikte tetikledikleri konu ve içerik işaretleri ayrıca kendi puanlarını üretmeye devam eder, bu yüzden bir kuralı kapatmak diğer işaretleri etkilemez.
Alıcı Firma Taklidi Oltalaması alıcının kendi kurumunun adı konu satırının başında geçerken gönderen alan adının alakasız olduğu ve konunun bir oltalama kalıbı taşıdığı e-postaları yakalar. (varsayılan 8,00; aralık 0–10) Saldırgan, "[Şirketiniz] hesabınız..." gibi bir konuyla alıcıyı kendi kurumundan geliyormuş izlenimiyle kandırır. Otuz günlük ölçümde bu birleşim (kurum adı konu başında artı oltalama konusu) hiç meşru e-postayla çakışmamıştır, yanlış pozitif riski çok düşüktür. Kapatırsanız yalnızca bu kuralın kendi puanı kalkar, oltalama-konu işareti puanlamayı sürdürür; buna karşılık hedefli oltalama daha kolay kaçar.
Alıcı Adresiyle Hedefli Oltalama alıcının tam e-posta adresi konu satırının içinde geçerken konunun bir oltalama kalıbı taşıdığı e-postaları yakalar. (varsayılan 8,00; aralık 0–10) Hedefli oltalama, kişiselleştirilmiş görünmek için alıcının adresini doğrudan konuya gömer; bu, otomatik toplu gönderimlerde nadir, oltalamada ise sık görülen bir imzadır. Ölçümde bu birleşim saldırıları yakalamış, meşru e-postalarla çakışmamıştır — adresini konuya koyan tek meşru sınıf takvim davetleridir, onlar da oltalama konu işareti taşımadığı için bu kural onlarda tetiklenmez. Kapatırsanız bu düşük-gürültülü hedefli sinyal ortadan kalkar.
Sahte Karantina/Hesap Tuzağı Oltalaması alıcının kurum adı veya adresi konuda geçerken konunun sahte bir "karantina özeti" ya da "hesabınızı güncelleyin" tuzağı taşıdığı e-postaları yakalar; bilinen güvenilir gönderici listelerinde yer alan sunucular muaf tutulur. (varsayılan 16,00; aralık 0–20) Bu saldırı kullanıcıyı sahte bir karantina veya hesap yönetim ekranına yönlendirip kimlik bilgilerini çalmayı hedefler; DeepFilter'ın kendi bildirimlerini taklit etmesi onu özellikle tehlikeli kılar ve kural en yüksek varsayılan puanı bu yüzden taşır. Aynı anda tetiklenen temiz işaretleri (örneğin yapay zekanın "güvenli" kararının negatif puanı) dengeleyip yine de eşiği geçebilmesi için tek başına eşiği aşacak biçimde tasarlanmıştır — aralığının 0–20'ye kadar açık olmasının nedeni budur. Kapatırsanız sahte-karantina temalı hedefli oltalama puansız kalır. Skoru düşürmek, güvenilir listede olmayan bir üst sunucudan gelen meşru karantina-özeti e-postalarının yanlışlıkla takılma ihtimalini azaltır; hâlâ kaçan saldırı görürseniz aralık elverdiğince yükseltebilirsiniz.
Bu kural, bilinen güvenilir gönderici listelerinde yer alan sunucuları zaten muaf tutar. Yanlış pozitif yaşadığınız kaynak bu listelerde değilse, kuralı tümden kapatmak yerine önce o kaynağı beyaz listeye almayı değerlendirin; böylece koruma diğer göndericiler için ayakta kalır.
Görsel tabanlı spam
Görsel-Tabanlı Reklam Spamı tüm satış metnini bir görselin içine gömen, yeni açılmış/atılabilir bir alan adından gönderilen ve gerçek alıcısı gizlenmiş (toplu gizli kopya) e-postaları yakalar. (varsayılan 10,00; aralık 0–10) Bu tür reklam spam'i metnini görsele koyarak metin-tabanlı taramadan kaçar, gönderen adresi her seferinde değiştiği için adres kara listesi de işe yaramaz; kural üç işareti (taze alan adı, gizlenmiş alıcı, yalnızca-görsel gövde) birlikte arayarak bu kaçış kalıbını hedefler. Üç koşulun birden gerekmesi yanlış pozitifi düşürür — yalnızca-görsel gövde tek başına meşru bir görselli bültende de bulunabildiği için diğer iki koşul olmadan tetiklenmez. Kapatırsanız satış metnini tümüyle görsele gömen reklam spam'i puansız kalır; görsel-ağırlıklı meşru pazarlama e-postaları alıp yanlış pozitif yaşıyorsanız skoru düşürebilir veya kuralı kapatabilirsiniz.
İçerik ve bağlantı kalıpları
Bu gruptaki kurallar, e-posta gövdesinin metnindeki oltalama diline ve içindeki bağlantılara bakar.
Düz metin gövdede oltalama e-postanın düz metin bölümünde bilinen bir oltalama kalıbı ("parolanız sona eriyor", "hesabınız kapatılacak" gibi) geçtiğinde tetiklenir; HTML gövdede oltalama ise aynı kalıpları e-postanın HTML bölümünde arar. Ayar listesinde bu iki kural PHISHING_BODY_TEXT ve PHISHING_BODY_HTML adlarıyla görünür. (her ikisi için varsayılan 4,00; aralık 0–10) Oltalama, kullanıcıyı aciliyet hissiyle harekete geçiren kalıplaşmış ifadeler kullanır; bir e-postanın hem düz metin hem HTML sürümü olabildiği için kalıp iki ayrı kuralla her iki gövdede de aranır. İki sürüm de aynı kalıbı içeren bir e-postada iki kural birden tetiklenir ve dört puanlık iki katkı birlikte sekiz puana ulaşır. Varsayılan 4 puan bilinçli olarak ölçülüdür: daha yüksek bir değerde, meşru bir fatura veya hesap yazışması bu kalıplardan birini içerdiğinde iki kuralın toplamı tek başına eşiği aşıp e-postayı karantinaya düşürebiliyordu. Skoru yükseltmek yakalamayı artırır ama bu yanlış pozitif riskini büyütür; düşürmek tersini yapar. Kapatırsanız gövde metnindeki oltalama dili puansız kalır.
Dosya Paylaşım Bağlantısı e-postada bir dosya paylaşım servisine (bulut sürücüler, dosya aktarım siteleri) ait bağlantı bulunduğunda tetiklenir. (varsayılan 4,00, bağlantı başına; aralık 0–10) Oltalama ve zararlı yazılım dağıtımı, ekleri filtrelerden geçirmek için sık sık dosya paylaşım bağlantıları kullanır; tek başına düşük risklidir ama sahte gönderici veya oltalama konusuyla birleştiğinde ağırlık kazanır. Bu kural her eşleşen bağlantı için puanı ayrı ekler, bu yüzden bir e-postada birden çok paylaşım bağlantısı varsa puan hızla birikir. Dosya paylaşım bağlantıları normal iş yazışmasında da çok yaygın olduğundan yanlış pozitif yüzeyi geniştir; büyük dosya alışverişini yoğun ve meşru biçimde yapan ekiplerde (tasarım, prodüksiyon) skoru düşürmek birikmeyi yumuşatır. Kapatırsanız bu bağlantıların katkısı tümüyle kalkar.
Dosya Paylaşım Bağlantısı puanı her bağlantı için ayrı eklendiğinden, birkaç paylaşım bağlantısı içeren tek bir meşru e-posta beklenenden yüksek puan alabilir. Skoru belirlerken tek bağlantıyı değil, tipik e-postalarınızdaki bağlantı sayısını göz önünde bulundurun.
Konu ve biçim sinyalleri
Bu iki kural düşük ağırlıklı yardımcı işaretlerdir; tek başlarına belirleyici değildir, toplam skora küçük katkılar yapar.
Konu Tamamen Büyük Harf konu satırının baştan sona büyük harflerden oluştuğu durumda tetiklenir. (varsayılan 3,00; aralık 0–10) Sürekli büyük harf (bağırma) spam ve dolandırıcılık konularında sık görülür. Meşru büyük-harf konular da bulunduğundan (kısa uyarı veya alarm bildirimleri gibi) ağırlığı bilinçli olarak düşük tutulur; yükseltmek bu tür meşru konularda yanlış pozitif riskini artırır. Kapatırsanız tümü-büyük-harf konu işareti puansız kalır.
Tanıtım Cümlesi e-postanın "Merhaba, ben..." gibi bir kendini tanıtma açılışıyla başladığını tespit eder. (varsayılan 2,00; aralık 0–10) Soğuk-satış ve dolandırıcılık e-postaları çoğu zaman kişisel bir tanıtımla açılır; bu en düşük ağırlıklı işaretlerden biridir. Gerçek ilk-temas iş e-postaları (satış, işe alım, tanıtım) da aynı kalıpla açıldığından, bu tür soğuk-erişim e-postalarını almak isteyen ekipler skoru düşürebilir; ağırlığı zaten düşük olduğu için etkisi sınırlıdır.
Yardımcı sinyal
Gönderici Adında Domain gönderen görünen adının içinde bir alan adı geçtiğini tespit eder. (varsayılan 0,00 — yalnızca bilgi; aralık 0–10) Bu işaret, tek başına puan üretmemek üzere tasarlanmıştır; görevi, gönderici-adı sahteciliğini yakalayan daha karmaşık kuralları beslemektir. Varsayılan 0 puan bilinçlidir: birçok meşru gönderici görünen adına alan adını koyar (örneğin "Acme Corp acme.com"), bu yüzden bu işarete doğrudan puan vermek yüksek yanlış pozitif üretir. Yükseltmemeniz önerilir; puanlama, bu işareti girdi olarak kullanan özgül sahtecilik kurallarına bırakılmalıdır.
Gönderici Adında Domain kapatılırsa yalnızca kendi (sıfır) puanı değil, onu girdi olarak kullanan gönderici-adı sahtecilik kurallarına giden sinyal de kesilir. Puanı zaten sıfır olduğundan bu kuralı açık bırakmak güvenlidir.
Bir Kuralın Skorunu Değiştirme
Adımlar
- Gelen ePosta → Tercihler sekmesini açın.
- Skorunu değiştireceğiniz kuralı, SEMBOL / AÇIKLAMA sütunundaki adı ve açıklamasından bulun.
- SKOR alanına yeni değeri, kuralın izin verilen aralığında girin; DEFAULT sütunu fabrika değerini gösterir.
Doğrulama — başarılı olduğunu şuradan anlarsın
- Değişiklikten sonra bu kuralın tetiklediği bir e-posta geldiğinde, e-postanın skor dökümünde kuralın yeni puanıyla göründüğünü ve toplam skorun buna göre değiştiğini Karantina listesinden veya e-posta trafiği kayıtlarından görürsünüz.
Bir Kuralı Devre Dışı Bırakma
Adımlar
- Gelen ePosta → Tercihler sekmesinde ilgili kuralı bulun.
- Kuralın AKTİF anahtarını kapatın; kural bundan sonra hiç puan üretmez.
Doğrulama — başarılı olduğunu şuradan anlarsın
- Kapattığınız kural, daha önce eşleştiği türden bir e-postada artık skor dökümünde görünmez; o e-postanın toplam skoru kuralın eski puanı kadar düşer.
Tek bir satırın değişikliğini geri almak için o satırdaki SIFIRLA simgesini, sekmedeki tüm özelleştirmeleri fabrika değerlerine döndürmek için üstteki Hepsini Sıfırla düğmesini kullanın.
Skor Ayarlama Rehberi
Bir kuralın skorunu değiştirmeden önce hangi belirtiyle karşılaştığınızı belirleyin; yön buna göre seçilir.
| Belirti | Yön | Nasıl |
|---|---|---|
| Meşru bir e-posta yanlışlıkla karantinaya düşüyor (yanlış pozitif) | Skoru düşür | Karantinadaki e-postanın skor dökümünden onu eşiğe taşıyan kuralı bulun, skorunu kademeli azaltın; gerekirse AKTİF anahtarından kapatın. |
| Belirgin spam veya oltalama karantinaya düşmeden geçiyor (kaçak) | Skoru yükselt | Kaçan e-postanın hangi kuralları tetiklediğine bakın; ilgili kuralın skorunu, toplamı eşiğin üzerine çıkaracak kadar artırın. |
| Bir kural hem meşru hem kötü e-postalarda tetikleniyor | Kapatmak yerine daralt | Kuralı tümden kapatmak yerine skorunu düşürüp, ilgili kaynağı beyaz veya kara listelerle nokta atışı yönetin. |
Ayarlama yaparken üç ilkeyi izleyin:
- Kademeli değiştirin. Skoru bir seferde büyük adımlarla değil, birer-ikişer puan değiştirip sonucu izleyin; her seferinde tek kuralı değiştirmek etkiyi ölçmenizi sağlar.
- Eşiği hatırlayın. Kurallar toplanır ve toplam skor Karantina eşiğine (varsayılan 12) ulaştığında e-posta karantinaya alınır; 12'nin altında puan üreten bir kural ancak başka kurallarla birleşince belirleyici olur.
- Etkiyi izleyin. Bir değişikliğin sonucunu sonraki e-postaların Karantina listesinden ve her e-postanın skor dökümünden takip edin; beklediğiniz kuralın beklediğiniz puanı ürettiğini oradan doğrularsınız.
Bu sekmedeki hiçbir kural e-postayı doğrudan reddetmez; eşik aşıldığında e-posta yalnızca karantinaya alınır ve oradan serbest bırakılabilir. Bu nedenle bir skoru yükseltmenin en kötü sonucu, bir e-postanın karantinada beklemesidir — kalıcı bir kayıp değildir.
Yapay Zeka
Yapay Zeka sekmesi, DeepFilter'ın yapay zeka modelinin ürettiği istenmeyen posta olasılığına göre tetiklenen karar skorlarını yönetir. Model her gelen e-postaya, onun istenmeyen olma olasılığını hesaplar; bu olasılığın düştüğü banda göre yalnızca tek bir karar tetiklenir ve o kararın skoru e-postanın toplam puanına eklenir. Kararlar birbirini dışlar — bir e-postada aynı anda birden fazla yapay zeka kararı çalışmaz, istifleme olmaz.
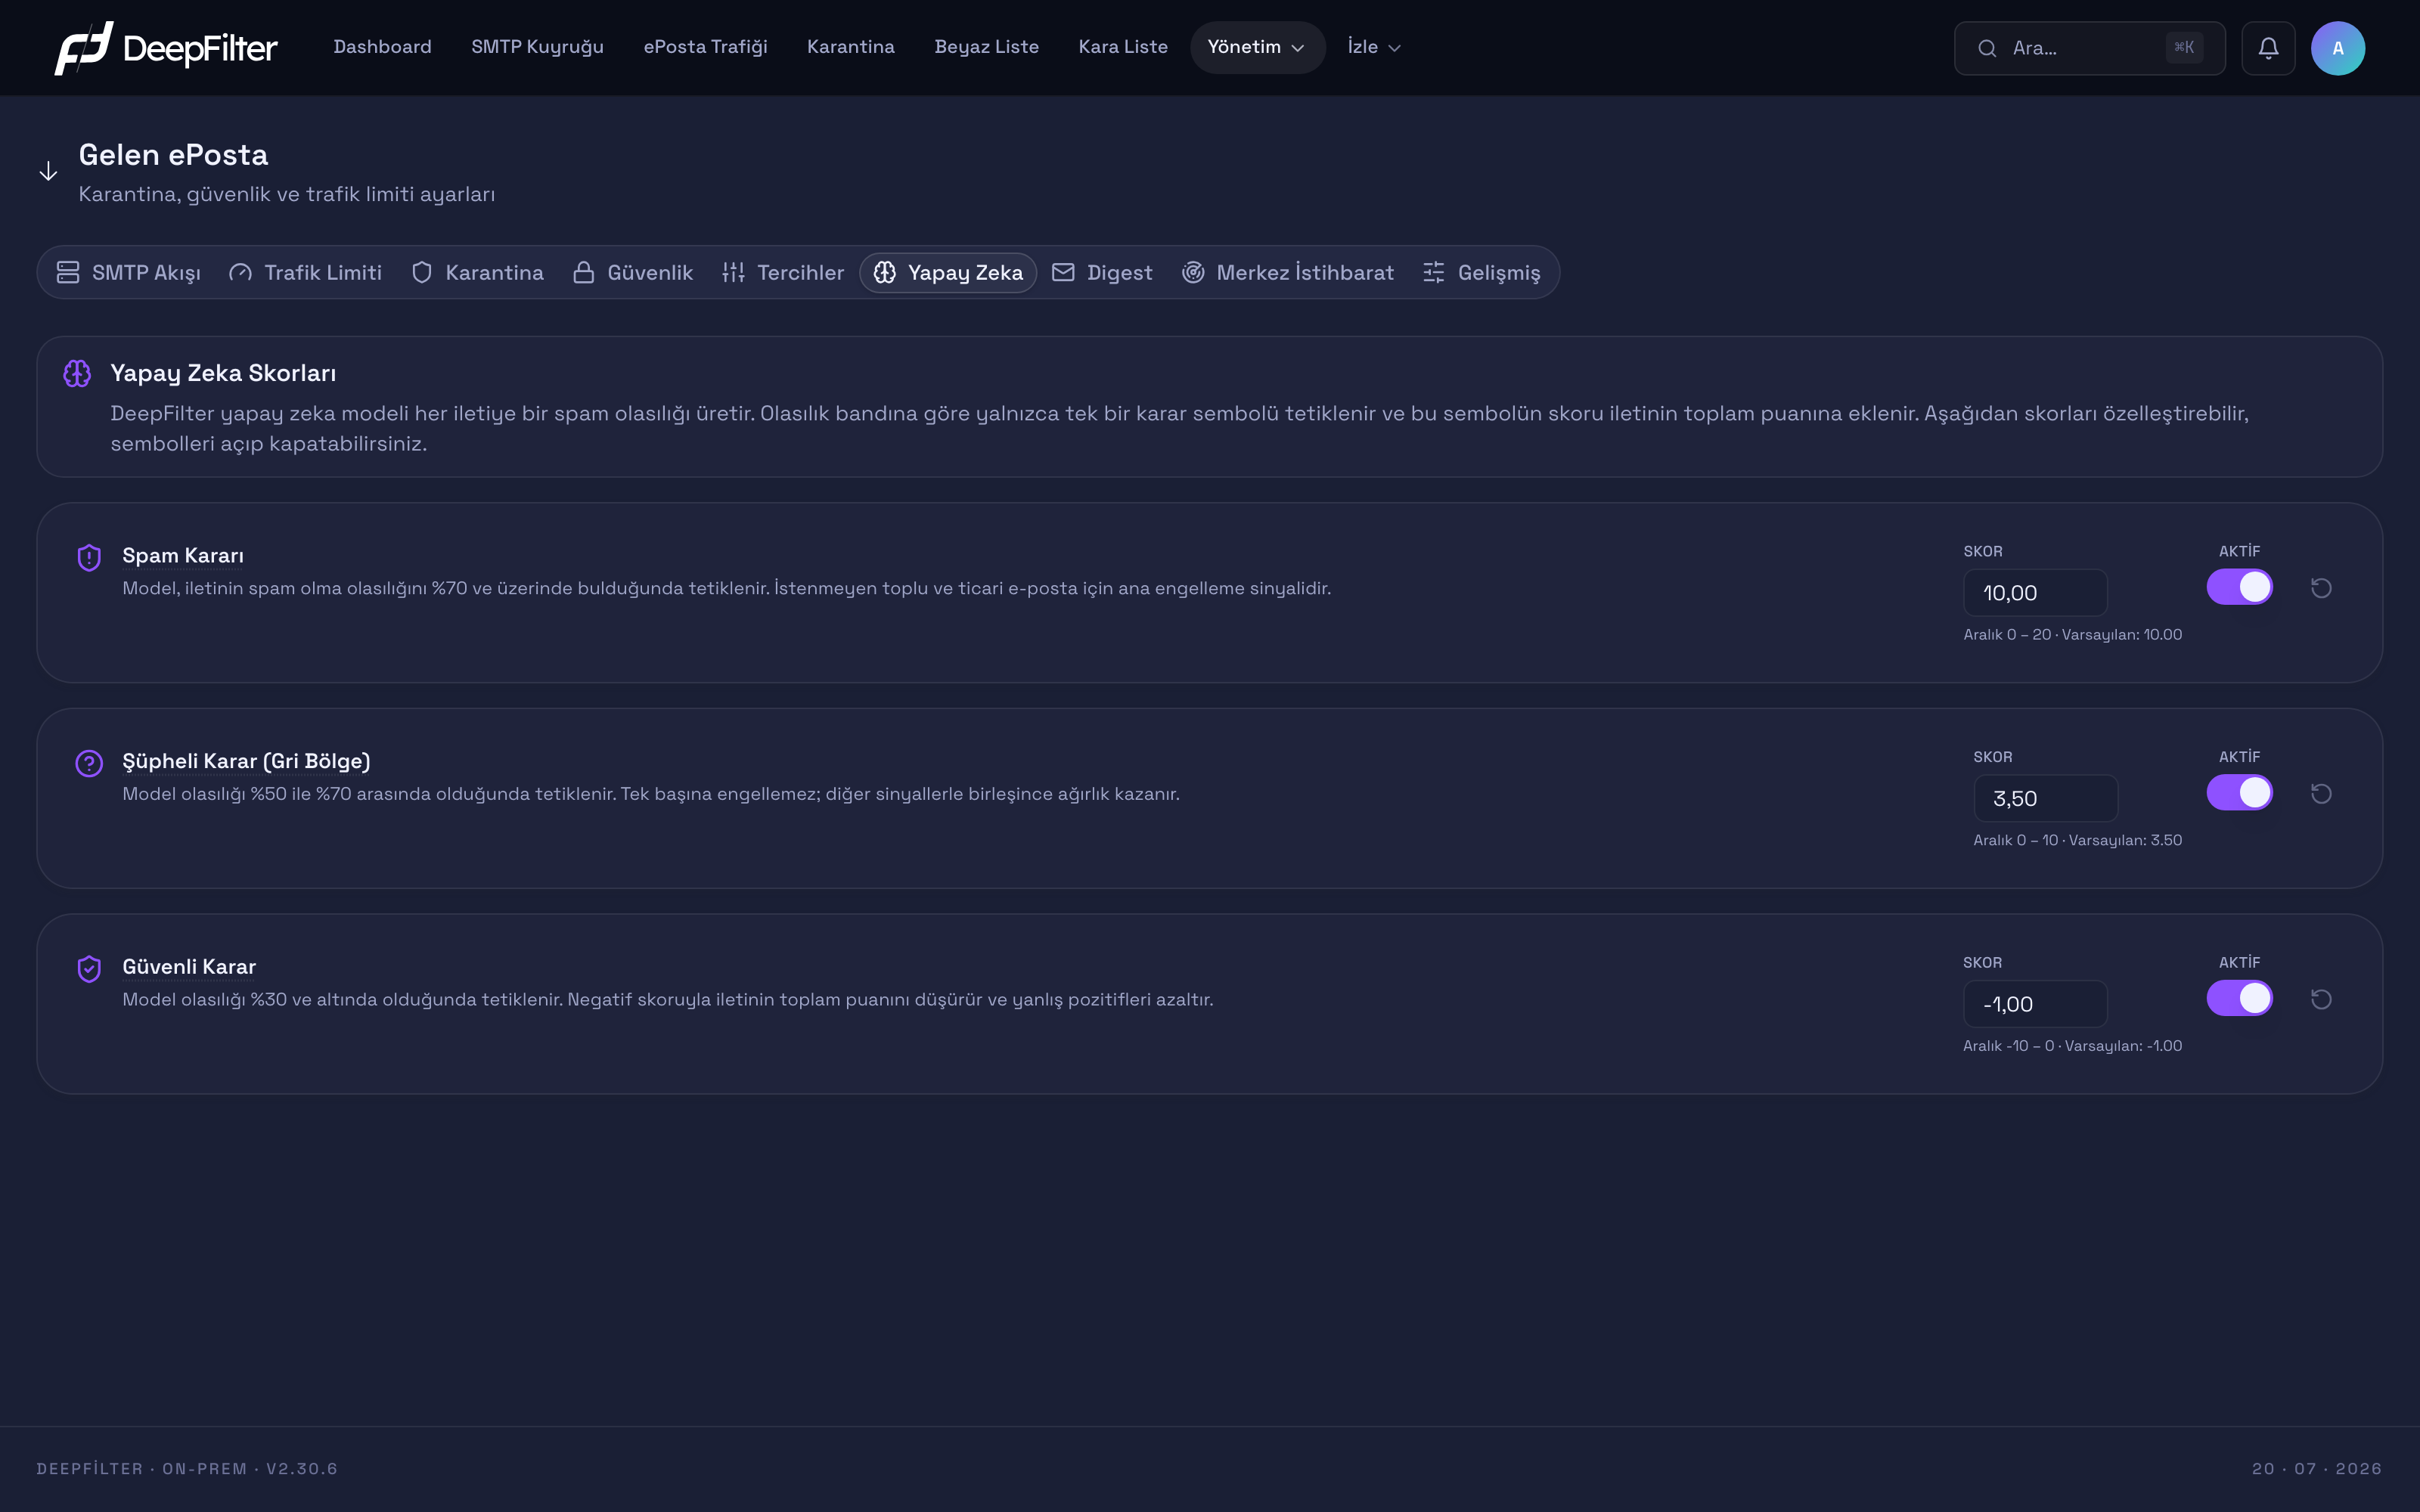
Ayarlar
Her karar kartında, o kararın ürettiği puanı belirleyen bir SKOR alanı, kararı tümüyle açıp kapatan bir AKTİF anahtarı ve skoru fabrika değerine döndüren bir sıfırlama simgesi bulunur.
Spam Kararı — Model, e-postanın istenmeyen olma olasılığını %70 ve üzerinde bulduğunda tetiklenir. (varsayılan: 10,00; aralık 0–20) İstenmeyen toplu ve ticari e-posta için ana engelleme sinyalidir. Skoru yükseltmek daha çok yapay zeka temelli istenmeyen postayı yakalar ama meşru toplu/ticari e-postada yanlış pozitif riskini büyütür; düşürmek kaçağı artırır. AKTİF anahtarını kapatmak yapay zekanın ana engelleme katkısını tümüyle kaldırır.
Şüpheli Karar (Gri Bölge) — Olasılık %50 ile %70 arasında olduğunda tetiklenir. (varsayılan: 3,50; aralık 0–10) Tek başına engellemeye yetmeyen ölçülü bir katkıdır; diğer sinyallerle birleşince ağırlık kazanır. Düşük varsayılanı bilinçlidir: bu banttaki e-postaların bir kısmı meşrudur, yüksek bir puan yanlış pozitif üretir.
Güvenli Karar — Olasılık %30 ve altında olduğunda tetiklenir. (varsayılan: -1,00; aralık -10–0) Negatif skoruyla e-postanın toplam puanını düşürür ve meşru e-postaların yanlışlıkla karantinaya alınmasını azaltır. Skoru daha negatif yapmak yanlış pozitif korumasını güçlendirir ama gerçek bir tehdidi de eşiğin altına iterek sessizce kaçırma riskini artırır; sıfıra yaklaştırmak koruma ile kaçak arasındaki dengeyi tersine çevirir.
Modelin bir e-postaya verdiği olasılık %30 ile %50 arasındaysa hiçbir yapay zeka kararı tetiklenmez — bu bant kasıtlı olarak boştur. Bu aralıktaki e-postalar "temize meyilli" kabul edilir; onlara pozitif puan vermek yanlış pozitif ürettiği için yapay zeka bu bantta ne olumlu ne olumsuz katkı yapar, kararı bütünüyle diğer denetimlere bırakır.
Karar Skorunu Değiştirme
Adımlar
- Gelen ePosta → Yapay Zeka sekmesini açın.
- İlgili kararın (Spam Kararı, Şüpheli Karar veya Güvenli Karar) SKOR alanına yeni değeri, o kararın kendi aralığında girin.
- Bir kararı tümüyle devre dışı bırakmak için AKTİF anahtarını kapatın; skoru fabrika değerine döndürmek için sıfırlama simgesini kullanın.
- Değişiklikleri kaydedin.
Doğrulama — başarılı olduğunu şuradan anlarsın
- Değişiklikten sonra ilgili banda düşen bir e-posta geldiğinde, e-postanın skor dökümünde yapay zeka kararının yeni puanıyla göründüğünü ve toplam skoru buna göre değiştirdiğini görürsünüz.
Güvenli Karar'ı gereğinden fazla negatif yapmak, gerçek tehditleri sessizce eşiğin altına indirebilir. Bilinen bir örnek, tüm satış metnini bir görsele gömen görsel-tabanlı istenmeyen postadır: güçlü bir negatif "güvenli" puanı, böyle bir e-postayı karantina eşiğinin hemen altına düşürüp geçmesine yol açabilir. Bu skoru sıfıra doğru ayarlarken küçük adımlarla ilerleyin ve sonucu izleyin.
Digest
Digest, son kullanıcılara karantinalarındaki bekleyen e-postaların özetini belirli aralıklarla e-posta ile gönderen bilgilendirme özelliğidir. Kullanıcı, karantinaya takılan e-postalarından haberdar olur ve yetkisi varsa doğrudan özet üzerinden serbest bırakabilir; böylece yöneticinin her kullanıcı için tek tek karantina taraması gerekmez.
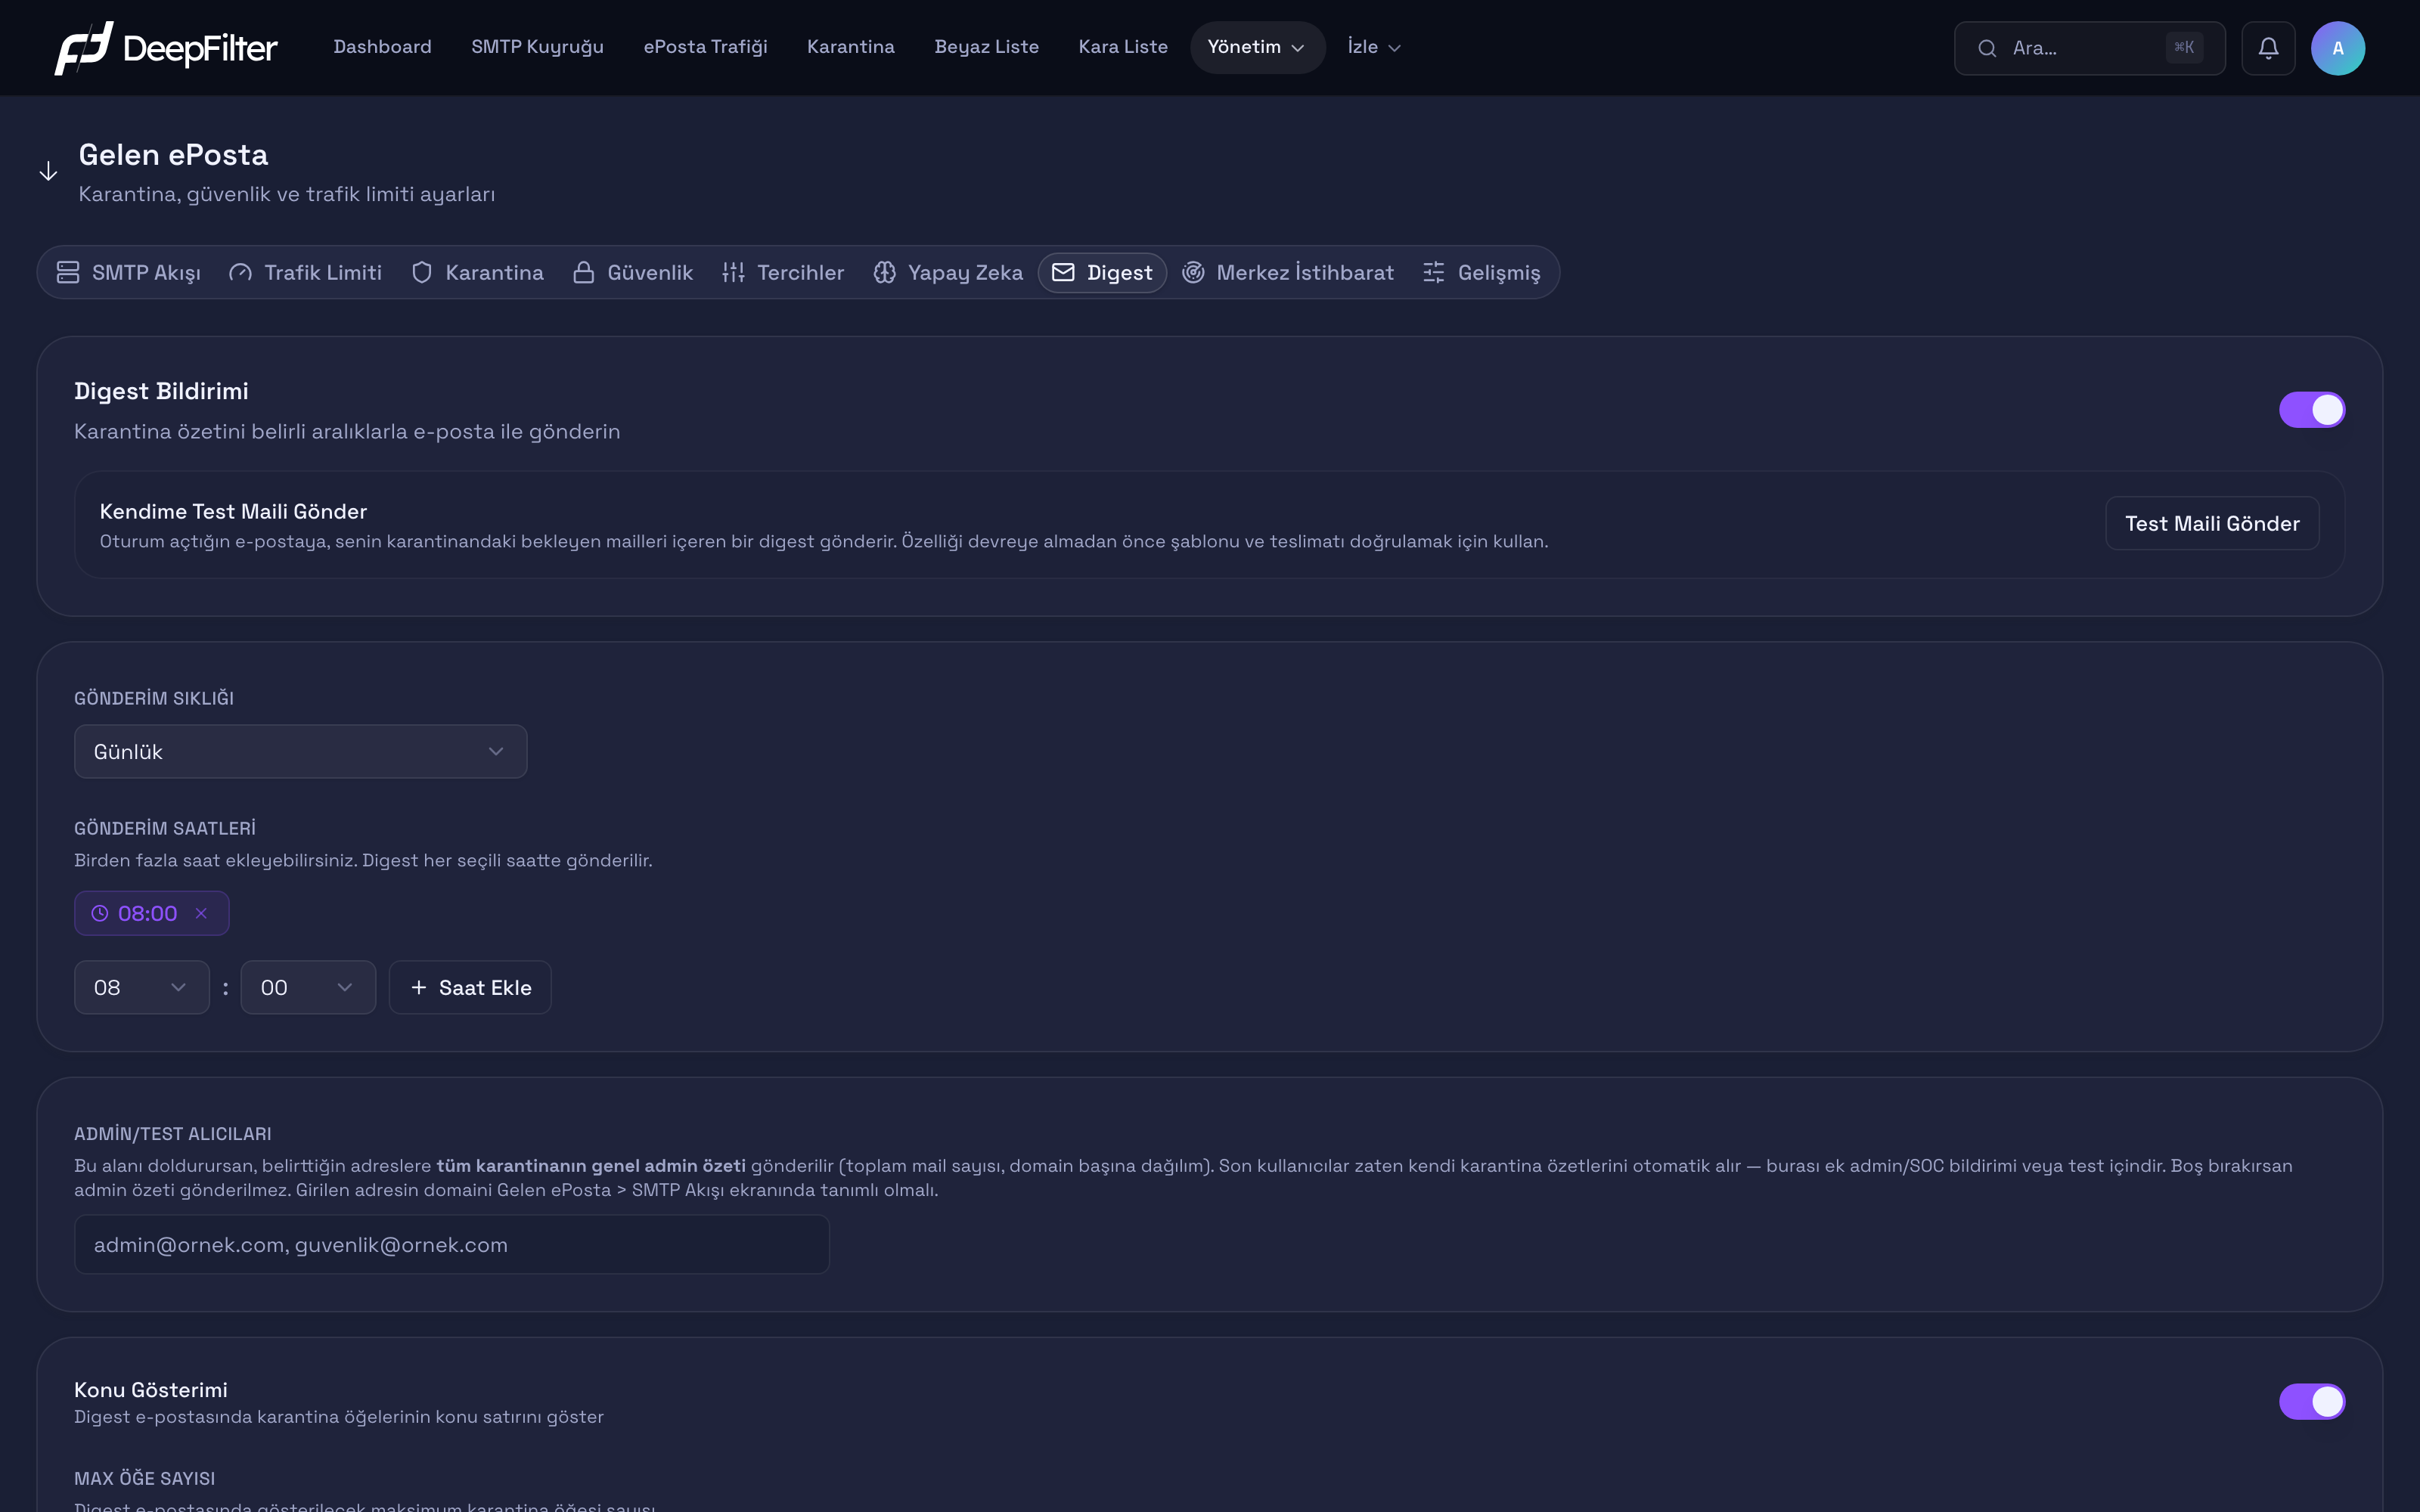
Ayarlar
Digest Bildirimi anahtarı — Özelliği tümüyle açar veya kapatır. (varsayılan: kapalı)
GÖNDERİM SIKLIĞI — Özetin hangi aralıkla gönderileceğini belirler. (varsayılan: Günlük; seçenekler: Günlük, 12 saat, Haftalık) Sıklık aynı zamanda özetin kapsadığı zaman penceresini belirler: günlük özet son 24 saatin, 12 saatlik özet son 12 saatin, haftalık özet son 7 günün bekleyen e-postalarını içerir. Bu pencerenin dışında kalan daha eski bekleyen e-postalar özette görünmez; kullanıcı bunları özetteki güvenli bağlantıyla açtığı portaldan görebilir.
GÖNDERİM SAATLERİ — Özetin günün hangi saat(ler)inde gönderileceğini belirler. Birden fazla saat eklenebilir; özet her seçili saatte ayrı ayrı gönderilir.
Konu Gösterimi anahtarı — Özet e-postasında karantina öğelerinin konu satırının gösterilip gösterilmeyeceğini belirler. (varsayılan: açık) Konu satırlarının gizli kalmasını istediğiniz ortamlarda kapatılır.
MAX ÖĞE SAYISI — Özet e-postasında en fazla kaç karantina öğesinin listeleneceğini belirler. (varsayılan: 50; aralık 1–500) Penceredeki toplam bekleyen sayısı özette her zaman tam gösterilir; bu sayıyı aşan öğeler sayılır ama listelenmez — kullanıcı tümünü portaldan görür. Değeri düşürmek listeyi kısaltır (toplam sayı yine tamdır), yükseltmek daha uzun bir liste üretir.
ADMİN/TEST ALICILARI — Bu alana adres girerseniz, belirttiğiniz adreslere tüm karantinanın genel yönetici özeti gönderilir (toplam e-posta sayısı ve alan adı başına dağılım). (varsayılan: boş) Son kullanıcılar kendi karantina özetlerini zaten otomatik alır; bu alan ek bir yönetici veya güvenlik ekibi bildirimi ya da test içindir. Boş bırakırsanız yönetici özeti gönderilmez.
ADMİN/TEST ALICILARI'na girdiğiniz her adresin alan adı, Gelen ePosta → SMTP Akışı ekranında tanımlı olmalıdır; aksi halde ayar kaydedilmez. Tanımsız bir alan adına yönetici özeti teslim edilemeyeceği için bu kısıt bilinçlidir.
Digest Zamanlamasını Ayarlama
Adımlar
- Gelen ePosta → Digest sekmesinde Digest Bildirimi anahtarını açın.
- GÖNDERİM SIKLIĞI listesinden aralığı (Günlük, 12 saat veya Haftalık) seçin.
- GÖNDERİM SAATLERİ altında saat ve dakikayı seçip + Saat Ekle ile ekleyin; gerekirse birden çok saat tanımlayın.
- İsterseniz Konu Gösterimi anahtarını ve MAX ÖĞE SAYISI değerini ayarlayın.
- Değişiklikleri kaydedin.
Teslimatı Test Etme
Özelliği kullanıcılara açmadan önce şablonu ve teslimatı kendi adresinizde doğrulayabilirsiniz.
Adımlar
- Kendime Test Maili Gönder bölümündeki Test Maili Gönder düğmesine tıklayın.
- Oturum açtığınız e-posta adresine gelen örnek özeti inceleyin.
Doğrulama — başarılı olduğunu şuradan anlarsın
- Kendi karantinanızda pencere içinde bekleyen e-posta varsa, gerçek şablonla hazırlanmış özet adresinize ulaşır. (Test, Digest Bildirimi anahtarı kapalı olsa bile çalışır; penceresinde bekleyen e-postanız yoksa özet boş olduğu için gönderilmez.)
Son kullanıcıların karantinalarına erişim yetkisi üç düzeyde tanımlanır ve özet e-postasındaki eylemler bu yetkiye göre çalışır: erişim yok düzeyinde kullanıcıya digest hiç gönderilmez ve portal kapalıdır; yalnızca görüntüleme düzeyinde digest gider ama kullanıcı yalnızca inceleyebilir, serbest bırakamaz; serbest bırakabilir düzeyinde (varsayılan) kullanıcı e-postayı özet üzerinden serbest bırakabilir.
Sorun Giderme
- Digest hiç gelmiyor: Sırayla kontrol edin — özellik anahtarı açık mı, bugünkü gönderim saati penceresi geldi mi (ya da o saat için zaten gönderildi mi), alıcının alan adı SMTP Akışı'nda tanımlı mı, alan adının portal erişimi "erişim yok" olarak mı ayarlı, ve pencerede gerçekten bekleyen e-posta var mı.
- Eski e-postalar özette yok: Bunlar sıklığın belirlediği zaman penceresinin dışında kalmıştır; bu normaldir ve kullanıcı onları portaldan görebilir.
- Yönetici özeti gelmiyor: ADMİN/TEST ALICILARI boştur ya da girilen adresin alan adı SMTP Akışı'nda tanımlı değildir.
Merkez İstihbarat
Merkez İstihbarat, başka kuruluşlarda istenmeyen posta olarak öğretilen imzaların bu sunucuda da engellenmesini sağlayan "biri öğretir, herkes engeller" mekanizmasıdır. Bir kuruluş bir istenmeyen posta örneğini öğrettiğinde, onun parmak izi merkezle paylaşılır ve tüm DeepFilter sunucuları aynı tehdidi tanır hale gelir. Bu sekme, bu paylaşımlı istihbaratın ve T.C. Siber Güvenlik Başkanlığı'nın (SGB) zararlı adres listesinin bu sunucuda kullanılıp kullanılmayacağını yönetir.
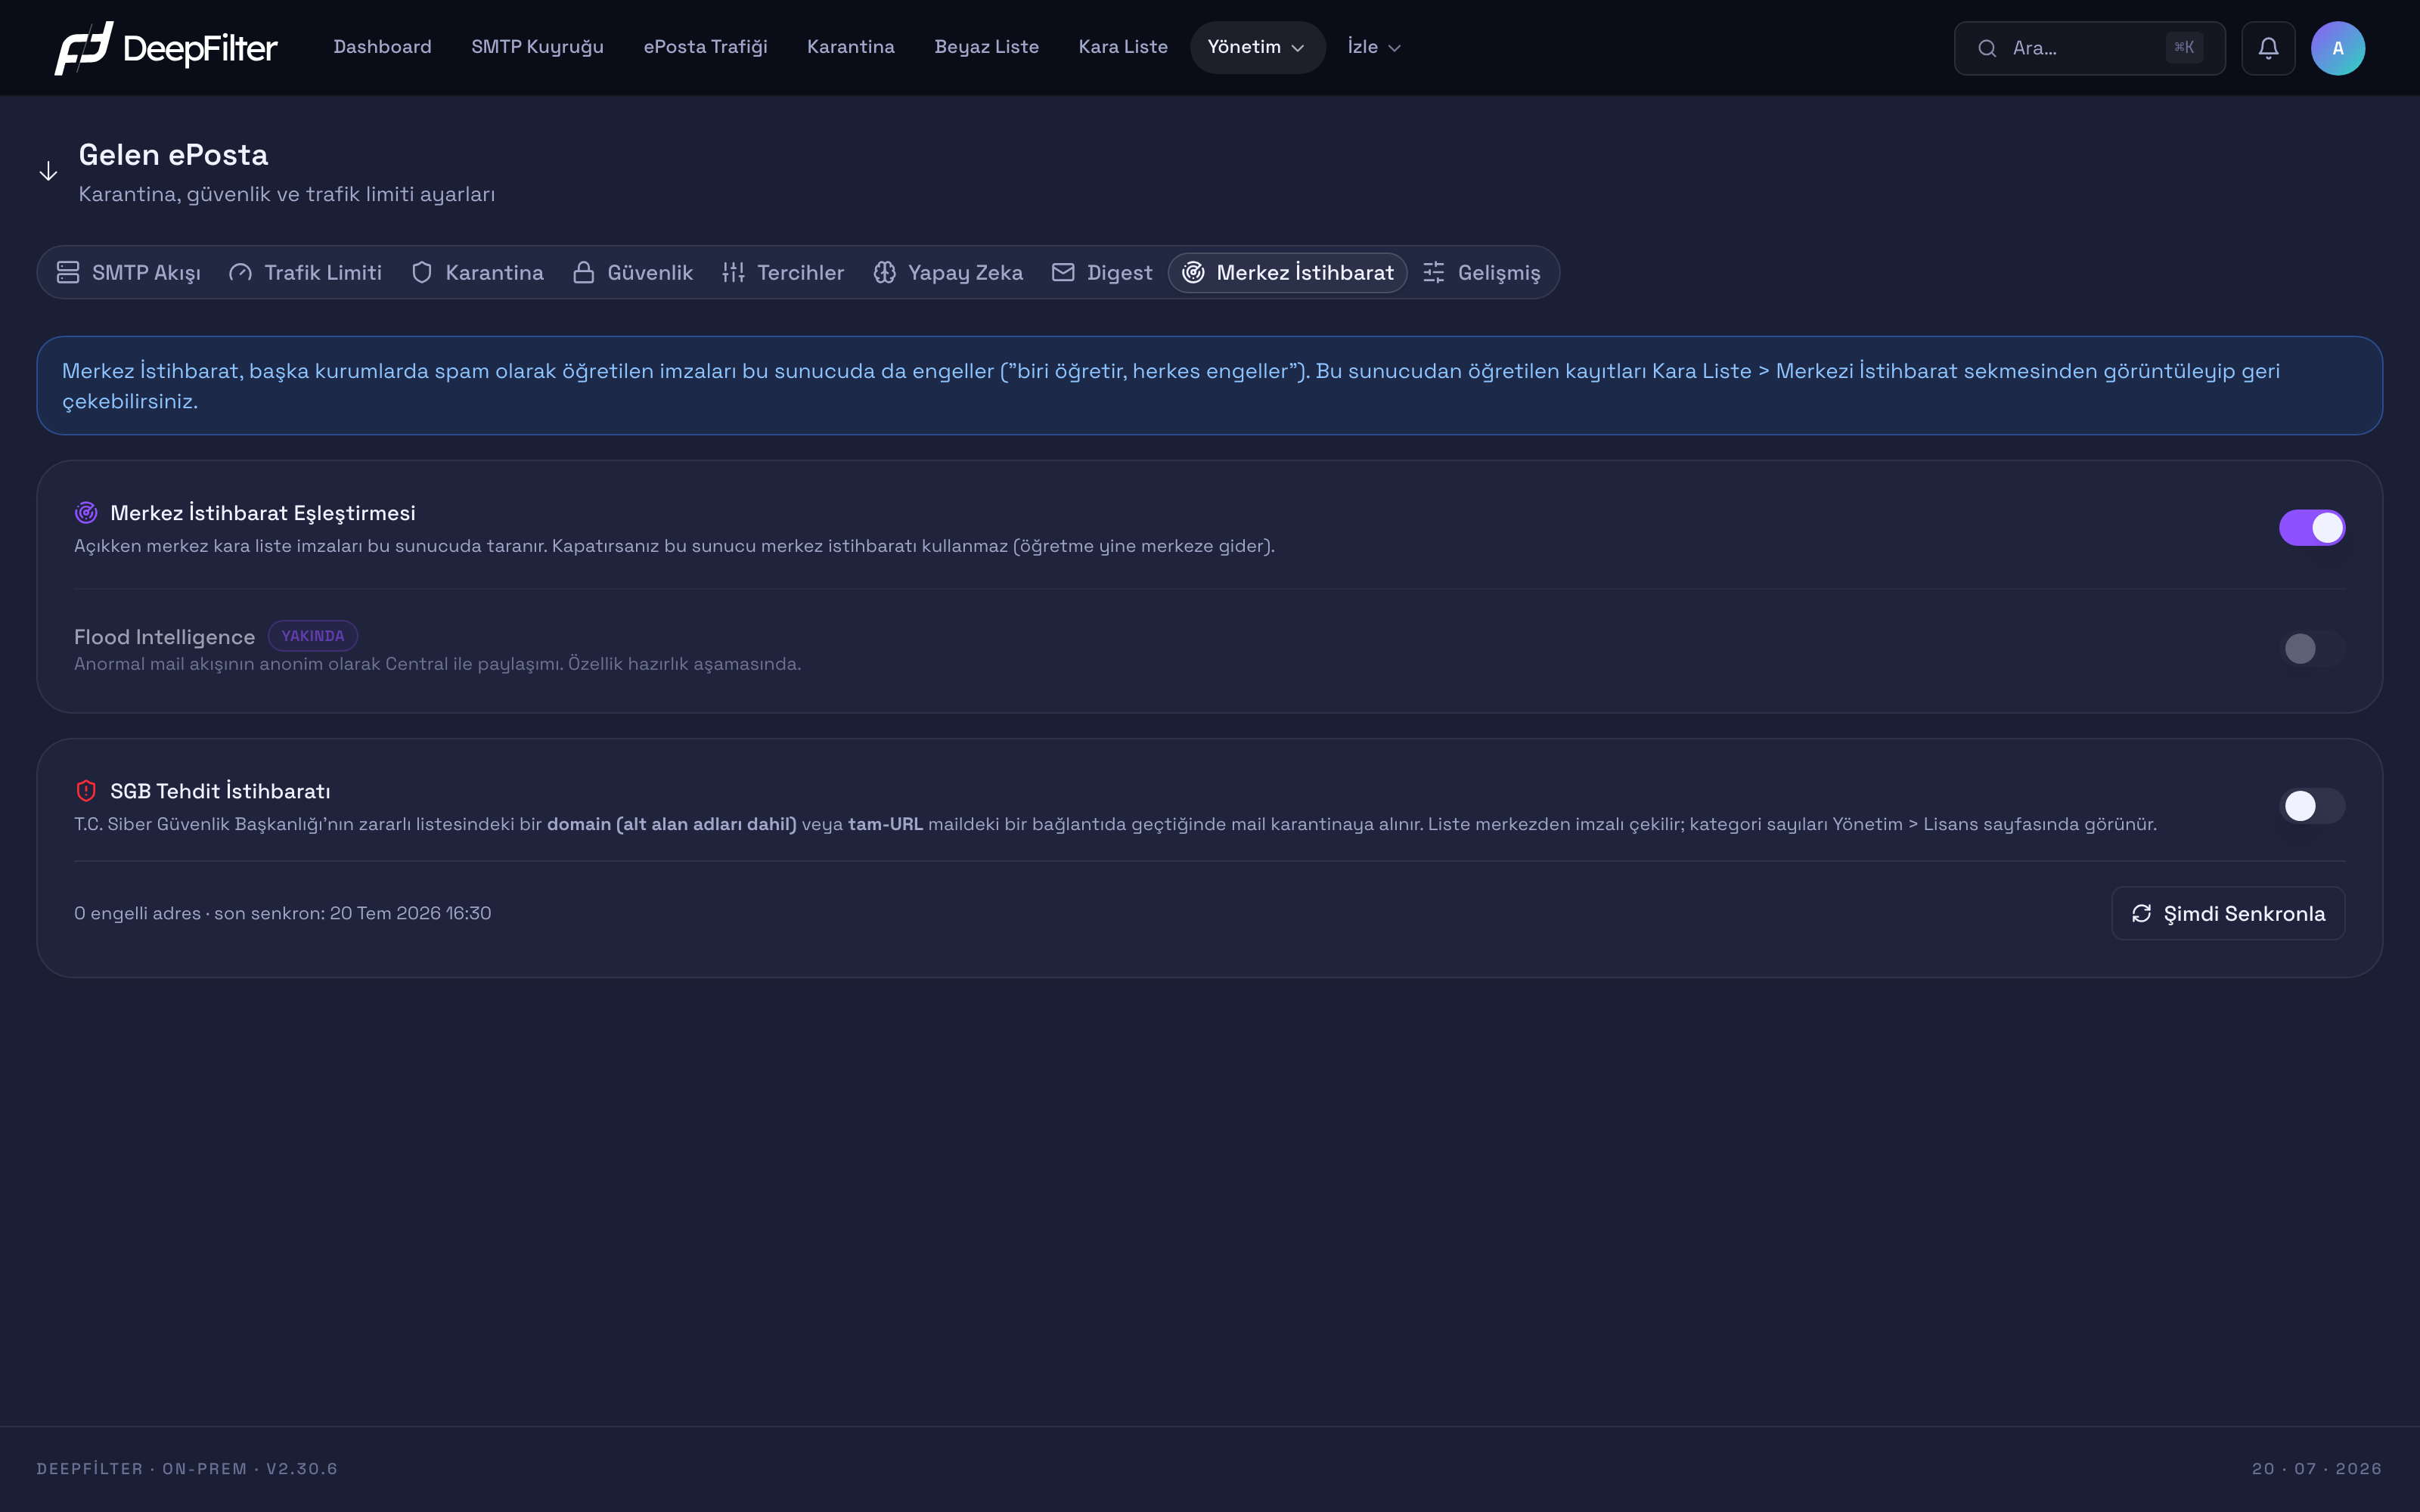
Ayarlar
Merkez İstihbarat Eşleştirmesi — Açıkken, merkezden gelen paylaşımlı istenmeyen posta imzaları bu sunucudaki e-postalarla eşleştirilir. (varsayılan: açık) Eşleştirme, merkezden düzenli olarak indirilen yerel bir imza kopyası üzerinden yapılır; her e-posta için merkeze soru sorulmaz, bu yüzden merkez erişilemez olsa bile e-posta akışı kesilmez, sunucu elindeki son geçerli kopyayı kullanmaya devam eder. Kapatırsanız bu sunucu paylaşımlı istihbaratı kullanmaz (başka yerde öğretilen istenmeyen posta burada engellenmez); ancak bu sunucudan yaptığınız öğretmeler yine merkeze gitmeyi sürdürür. Bu sunucudan öğretilen kayıtları Kara Liste → Merkezi İstihbarat sekmesinden görüntüleyip geri çekebilirsiniz.
Flood Intelligence (YAKINDA) — Anormal e-posta akışının merkezle anonim paylaşımını hedefleyen, henüz hazırlık aşamasındaki özelliktir. Bu anahtar şu an devreye alınamaz.
SGB Tehdit İstihbaratı — Açıkken, T.C. Siber Güvenlik Başkanlığı'nın zararlı listesindeki bir alan adı (alt alan adları dahil) veya tam bir bağlantı adresi, gelen bir e-postanın içindeki bir bağlantıda geçerse e-posta karantinaya alınır. (varsayılan: kapalı — isteğe bağlı) Liste merkezden imzalı (doğrulanmış) olarak çekilir. Eşleşen e-posta yüksek bir skorla otomatik karantinaya taşınır; bu katman da diğerleri gibi e-postayı reddetmez, karantinayla sınırlıdır. Zararlı adres kategorilerine göre sayımlar Yönetim → Lisans sayfasında görünür.
SGB kartının altındaki durum satırı, o an engellenen adres sayısını ve son eşitleme zamanını gösterir; SGB kapalıyken bu sayı sıfırdır. Şimdi Senkronla düğmesi listeyi beklemeden günceller.
SGB Tehdit Listesini Etkinleştirme
Adımlar
- Gelen ePosta → Merkez İstihbarat sekmesinde SGB Tehdit İstihbaratı anahtarını açın.
- Listeyi hemen çekmek için Şimdi Senkronla düğmesine tıklayın.
Doğrulama — başarılı olduğunu şuradan anlarsın
- SGB kartının altındaki durum satırında engellenen adres sayısı sıfırdan yükselir ve son eşitleme zamanı güncellenir. Kategori bazlı sayımları Yönetim → Lisans sayfasından takip edebilirsiniz.
SGB, eşleşen e-postayı yüksek skorla otomatik karantinaya aldığı için, listedeki bir adrese bağlantı veren meşru bir e-posta da karantinaya düşebilir. Liste bu riski azaltmak için küratörlüdür ve tam bağlantı adresleri birebir eşleştirilir (bir adres kısaltma servisi yüzünden masum bağlantılar yakalanmaz). Yine de beklenmedik bir karantina görürseniz ilgili e-postanın bağlantılarını ve Yönetim → Lisans'taki kategori sayımlarını inceleyin.
Sorun Giderme
- SGB "0 engelli adres" gösteriyor: Anahtar kapalıysa bu normaldir. Açıksa, Şimdi Senkronla ile eşitlemeyi tetikleyin ve son eşitleme zamanının güncellenip güncellenmediğine bakın; güncellenmiyorsa lisans durumunuzu kontrol edin.
- SGB eşleşmiyor: Anahtarın açık ve durum satırındaki adres sayısının sıfırdan büyük olduğundan emin olun. Tam bağlantı adresi kayıtları birebir (yol dahil) eşleştiği için, yalnızca alan adı benzeyen ama adresi farklı bağlantılar eşleşmez.
Gelişmiş
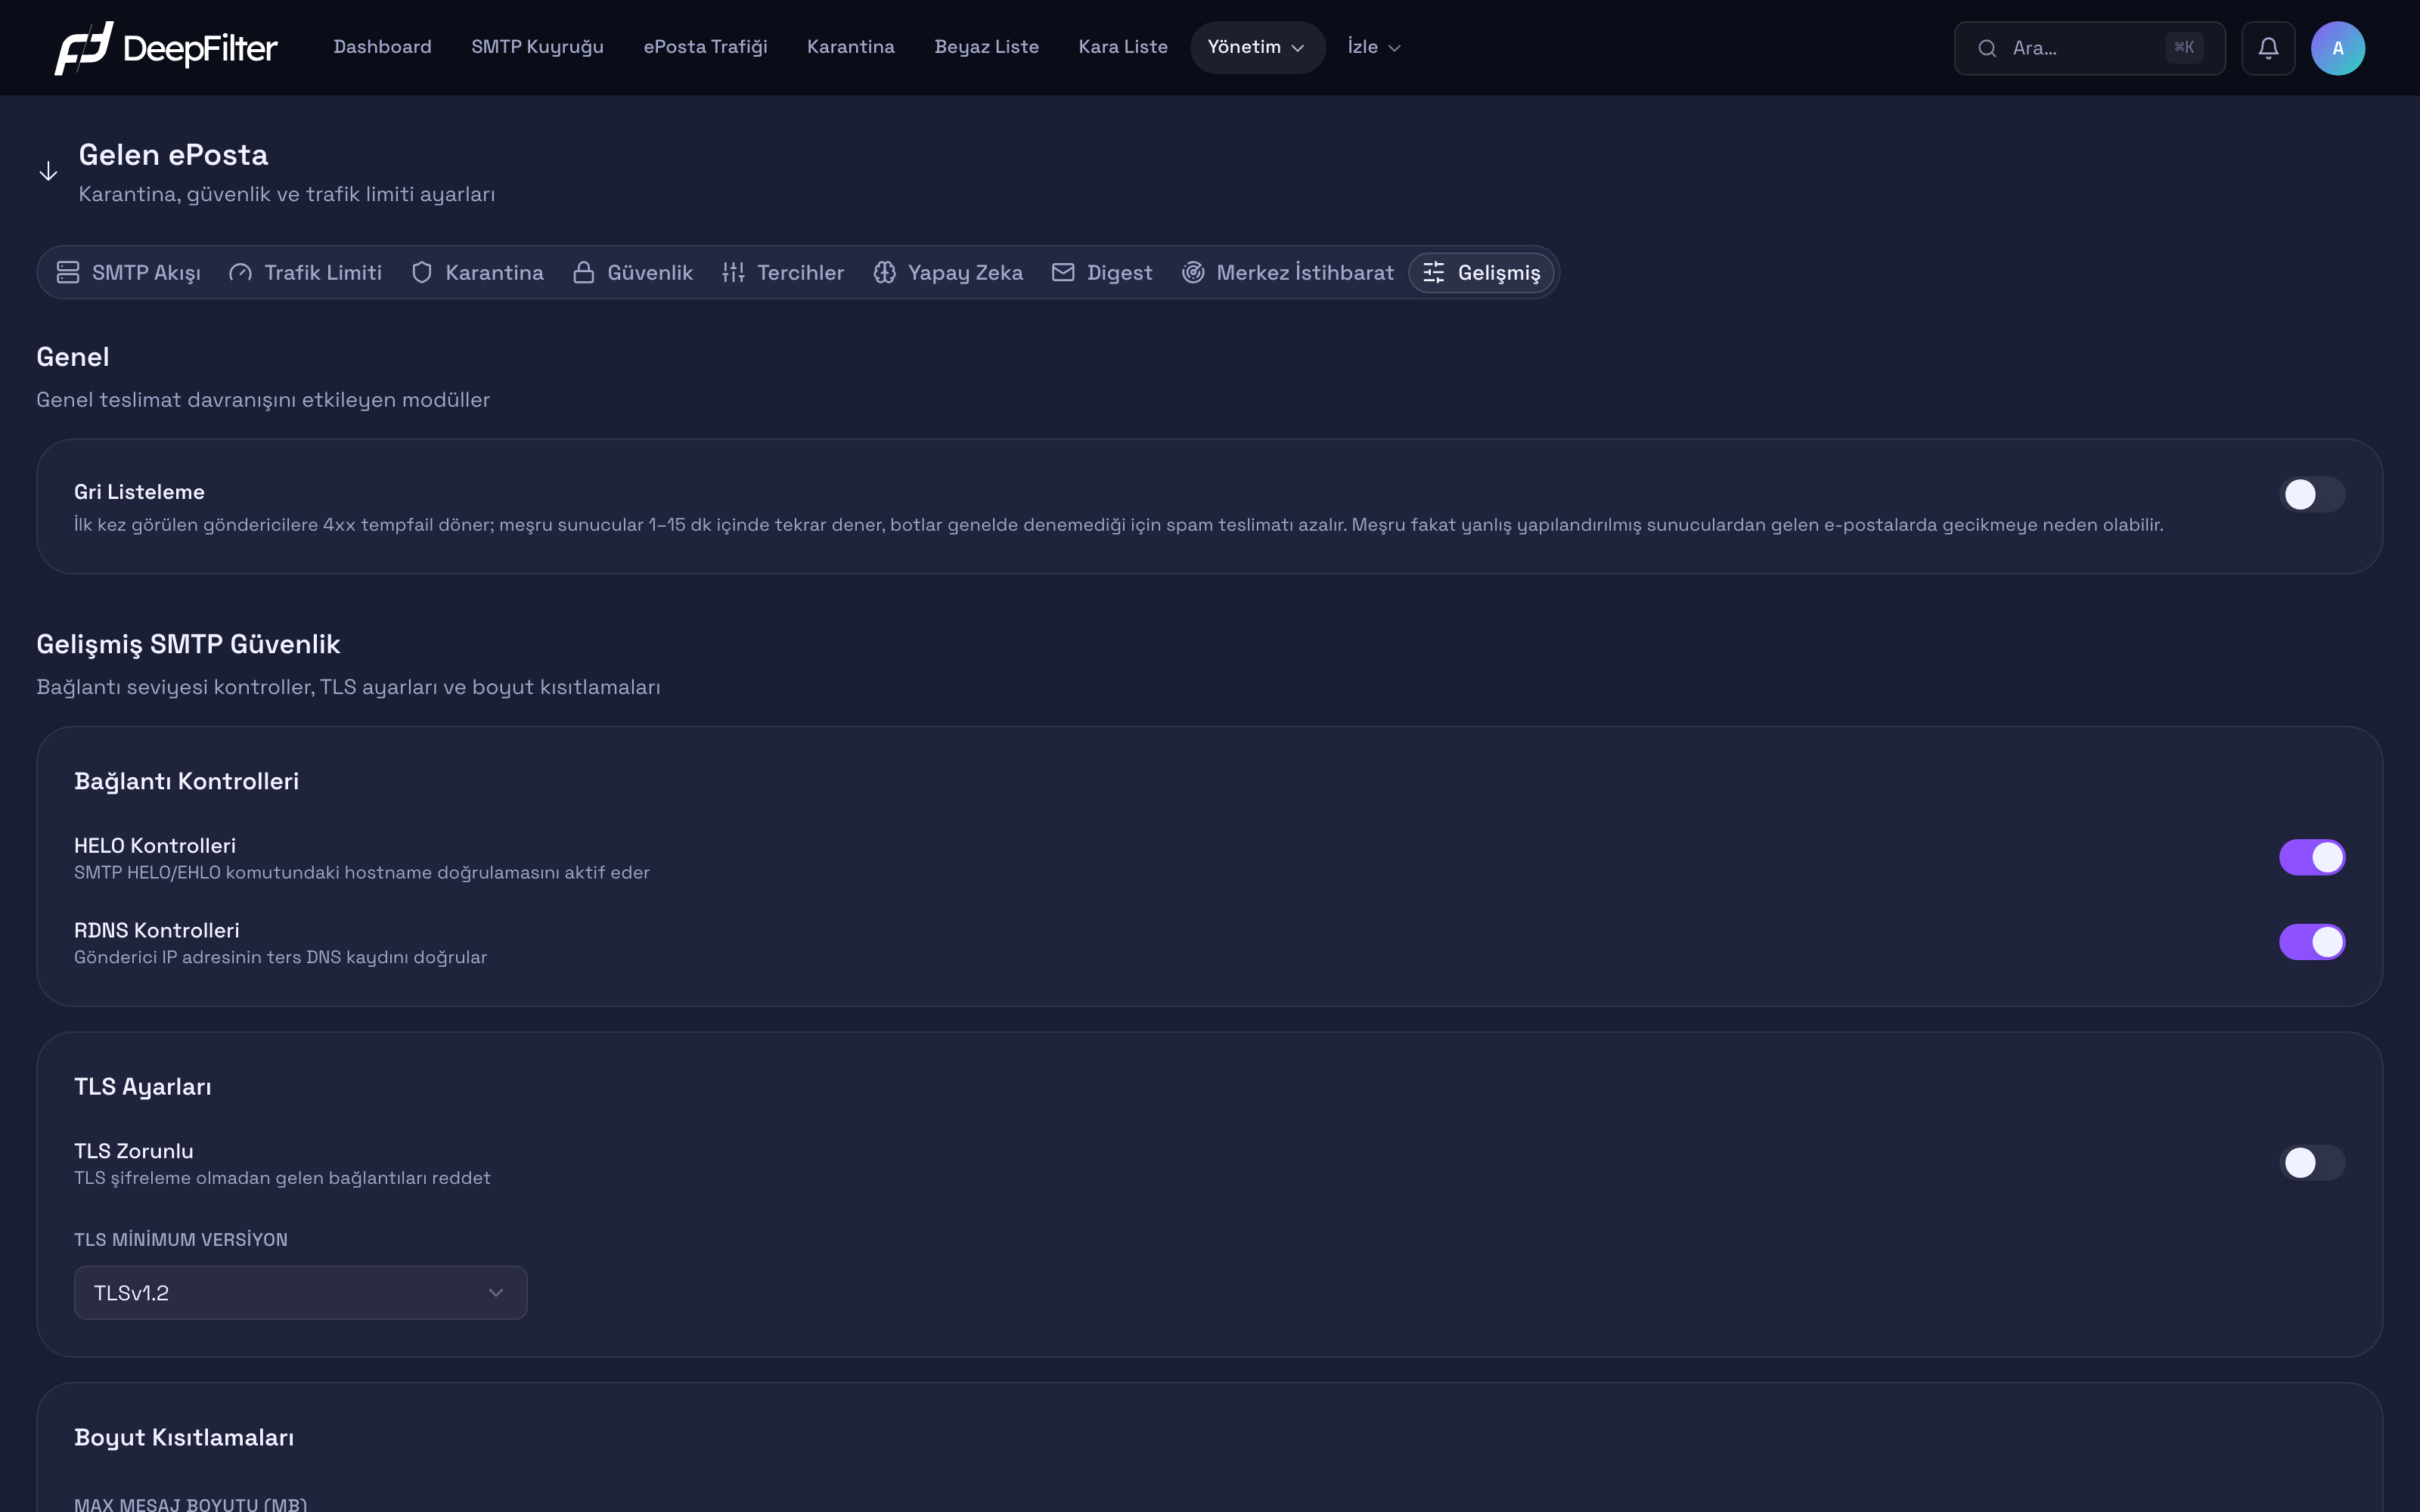
Gelişmiş sekmesi, e-postanın içeriğinden önce bağlantı ve protokol seviyesinde çalışan korumaları barındırır: gri listeleme, gönderen sunucu kimlik denetimleri, TLS şifreleme zorunluluğu ve boyut sınırları. Bu sekmedeki denetimlerin bir kısmı yalnızca skora katkı yapan sinyaller üretir; bir kısmı ise e-postayı protokol seviyesinde doğrudan reddedebilir. İkisi arasındaki fark her ayarda ayrıca belirtilmiştir.
Ayarlar
Gri Listeleme — Şüpheli bulunan bir gönderene ilk denemesinde geçici bir "sonra tekrar dene" yanıtı (geçici ret) döndürür. (varsayılan: kapalı) Meşru sunucular kısa süre içinde (tipik olarak 1–15 dakika) yeniden dener ve e-posta geçer; birçok istenmeyen posta altyapısı yeniden denemediği için elenir. Bu koruma her yeni gönderene değil, önce bir şüphe eşiğini geçen (skor almış) e-postalara uygulanır; temiz, düşük skorlu e-postalar geciktirilmez. Ayrıca yerel gönderenler ve kimliği doğrulanmış (authenticated) gönderenler bu denetimden muaftır. Bir gönderen ilk kez başarıyla geçtikten sonra bir süre (yaklaşık bir ay) hatırlanır ve yeniden geciktirilmez. Açmak bot ve istenmeyen posta teslimini azaltır; kapatmak teslim gecikmesini sıfırlar ama bu katmanı kaldırır.
HELO Kontrolleri — Gönderen sunucunun SMTP oturumunda bildirdiği sunucu adının (HELO/EHLO) tutarlılığını denetler. (varsayılan: açık) Bu denetim e-postayı reddetmez; yalnızca skora bir sinyal ekler. Kötü yapılandırılmış istenmeyen posta kaynakları bu sinyalden puan alır ama tek başına bir e-postayı karantinaya düşürmez. Kapatmak bu zayıf ama faydalı sinyali kaldırır.
RDNS Kontrolleri — Gönderen IP adresinin ters DNS (PTR) kaydını doğrular. (varsayılan: açık) HELO denetiminden bağımsız açılıp kapatılır ve o da reddetmez, yalnızca skora sinyal ekler. Ters DNS kaydı olmayan meşru ama küçük sunucular bu sinyalden düşük bir puan alabilir; tek başına karantinaya yetmez.
TLS Zorunlu — Açıkken, TLS şifreleme kuramayan gelen bağlantıları reddeder. (varsayılan: kapalı) Bu, skora katkı değil, protokol seviyesinde gerçek bir reddetmedir: şifreleme desteklemeyen bağlantı hiç kabul edilmez.
TLS Zorunlu'yu açmak, STARTTLS desteklemeyen ya da TLS el sıkışması başarısız olan meşru eski göndericilerin e-postalarını tümüyle geri çevirir — bu bir e-posta kaybıdır. Çoğu ortamda bu anahtarı kapalı (fırsatçı TLS) bırakmak güvenlidir; açtıktan sonra bazı göndericilerden e-posta kesilirse ilk şüphelenilecek ayar budur.
TLS Minimum Versiyon — Kabul edilecek en düşük TLS sürümünü belirler. (varsayılan: TLSv1.2; seçenekler: TLSv1.2, TLSv1.3) Bu ayar, TLS Zorunlu kapalı olsa bile uygulanır. TLSv1.3 seçmek yalnızca TLSv1.2 konuşabilen gönderen veya alıcılarla şifreli el sıkışmayı bozabilir; çoğu ortam için TLSv1.2 dengeli seçimdir.
Boyut Kısıtlamaları — Bu kart iki ayrı alan içerir:
- Max Mesaj Boyutu (MB) — İzin verilen en büyük e-posta boyutudur. (varsayılan: 25; aralık 1–500) Bu boyutu aşan e-posta, sisteme hiç girmeden SMTP anında reddedilir (protokol seviyesinde gerçek reddetme); gönderen bir geri dönme (bounce) yanıtı alır. Değeri düşük tutmak, sunum veya video gibi büyük meşru ekleri olan e-postaları reddeder.
- Max Ek Boyutu (MB) — (varsayılan: 20; aralık 1–200) Etiketi "tek ek boyutu" dese de, bu değer aslında tarama tavanı olarak çalışır: bu boyutu aşan e-postalar reddedilmez, ama derinlemesine taranmadan "çok büyük" olarak işaretlenip geçer. Varsayılan 20, mesaj sınırı 25'in altında olduğundan, 20–25 MB arası bir e-posta sistemi geçer ama tam taranmaz. Büyük ama meşru e-postalarınızın yeterince taranmasını istiyorsanız bu değeri yükseltin.
Bağlantı Korumalarını Ayarlama
Adımlar
- Gelen ePosta → Gelişmiş sekmesini açın.
- HELO Kontrolleri ve RDNS Kontrolleri anahtarlarını ihtiyacınıza göre açın veya kapatın.
- Şifreleme politikanız gerektiriyorsa TLS Minimum Versiyon'u seçin; TLS'i zorunlu kılmak istiyorsanız TLS Zorunlu anahtarını açın (yukarıdaki uyarıyı dikkate alın).
- Boyut Kısıtlamaları altındaki değerleri ortamınıza göre girin.
- Değişiklikleri kaydedin.
Doğrulama — başarılı olduğunu şuradan anlarsın
- Max Mesaj Boyutu'nu düşürdüyseniz, sınırın üstünde bir e-posta gönderildiğinde gönderenin bir boyut-aşımı geri dönme yanıtı aldığını görürsünüz. TLS Zorunlu'yu açtıysanız, şifrelemesiz bir teslim denemesinin reddedildiğini gözlemlersiniz.
"Doğrudan reddetme yok" ilkesi istenmeyen posta aksiyonları içindir; TLS Zorunlu ve Max Mesaj Boyutu ise şifreleme ve boyut için protokol seviyesinde uygulanan ayrı bir kategoridir ve gerçek reddetme yapabilir. Bu iki ayarı değiştirirken e-posta kaybı riskini göz önünde bulundurun.