Dashboard
Bir e-posta güvenlik geçidini yöneten kişinin güne başlarken sorduğu ilk soru sabittir: "Gece boyunca her şey yolunda gitti mi, yoksa müdahale etmem gereken bir şey mi var?" Dashboard bu soruyu tek ekranda yanıtlamak için vardır. E-posta akışının yönünü ve sonucunu, filtreleme motorunun karar kalitesini, sunucunun kaynak durumunu ve dış itibarınızı yan yana getirir; böylece ani bir karantina artışını, tıkanan bir teslimat kuyruğunu veya sunucunuzun bir kara listeye düşmesini ayrı ekranları tek tek gezmeden fark edersiniz.
Dashboard yalnızca bir gözlem ekranıdır: burada hiçbir ayar değiştirmez, hiçbir e-postaya müdahale etmezsiniz. Gördüğünüz her gösterge, sizi doğru eylem ekranına (Karantina, RBL İzleme, Sistem) yönlendiren bir erken uyarıdır.
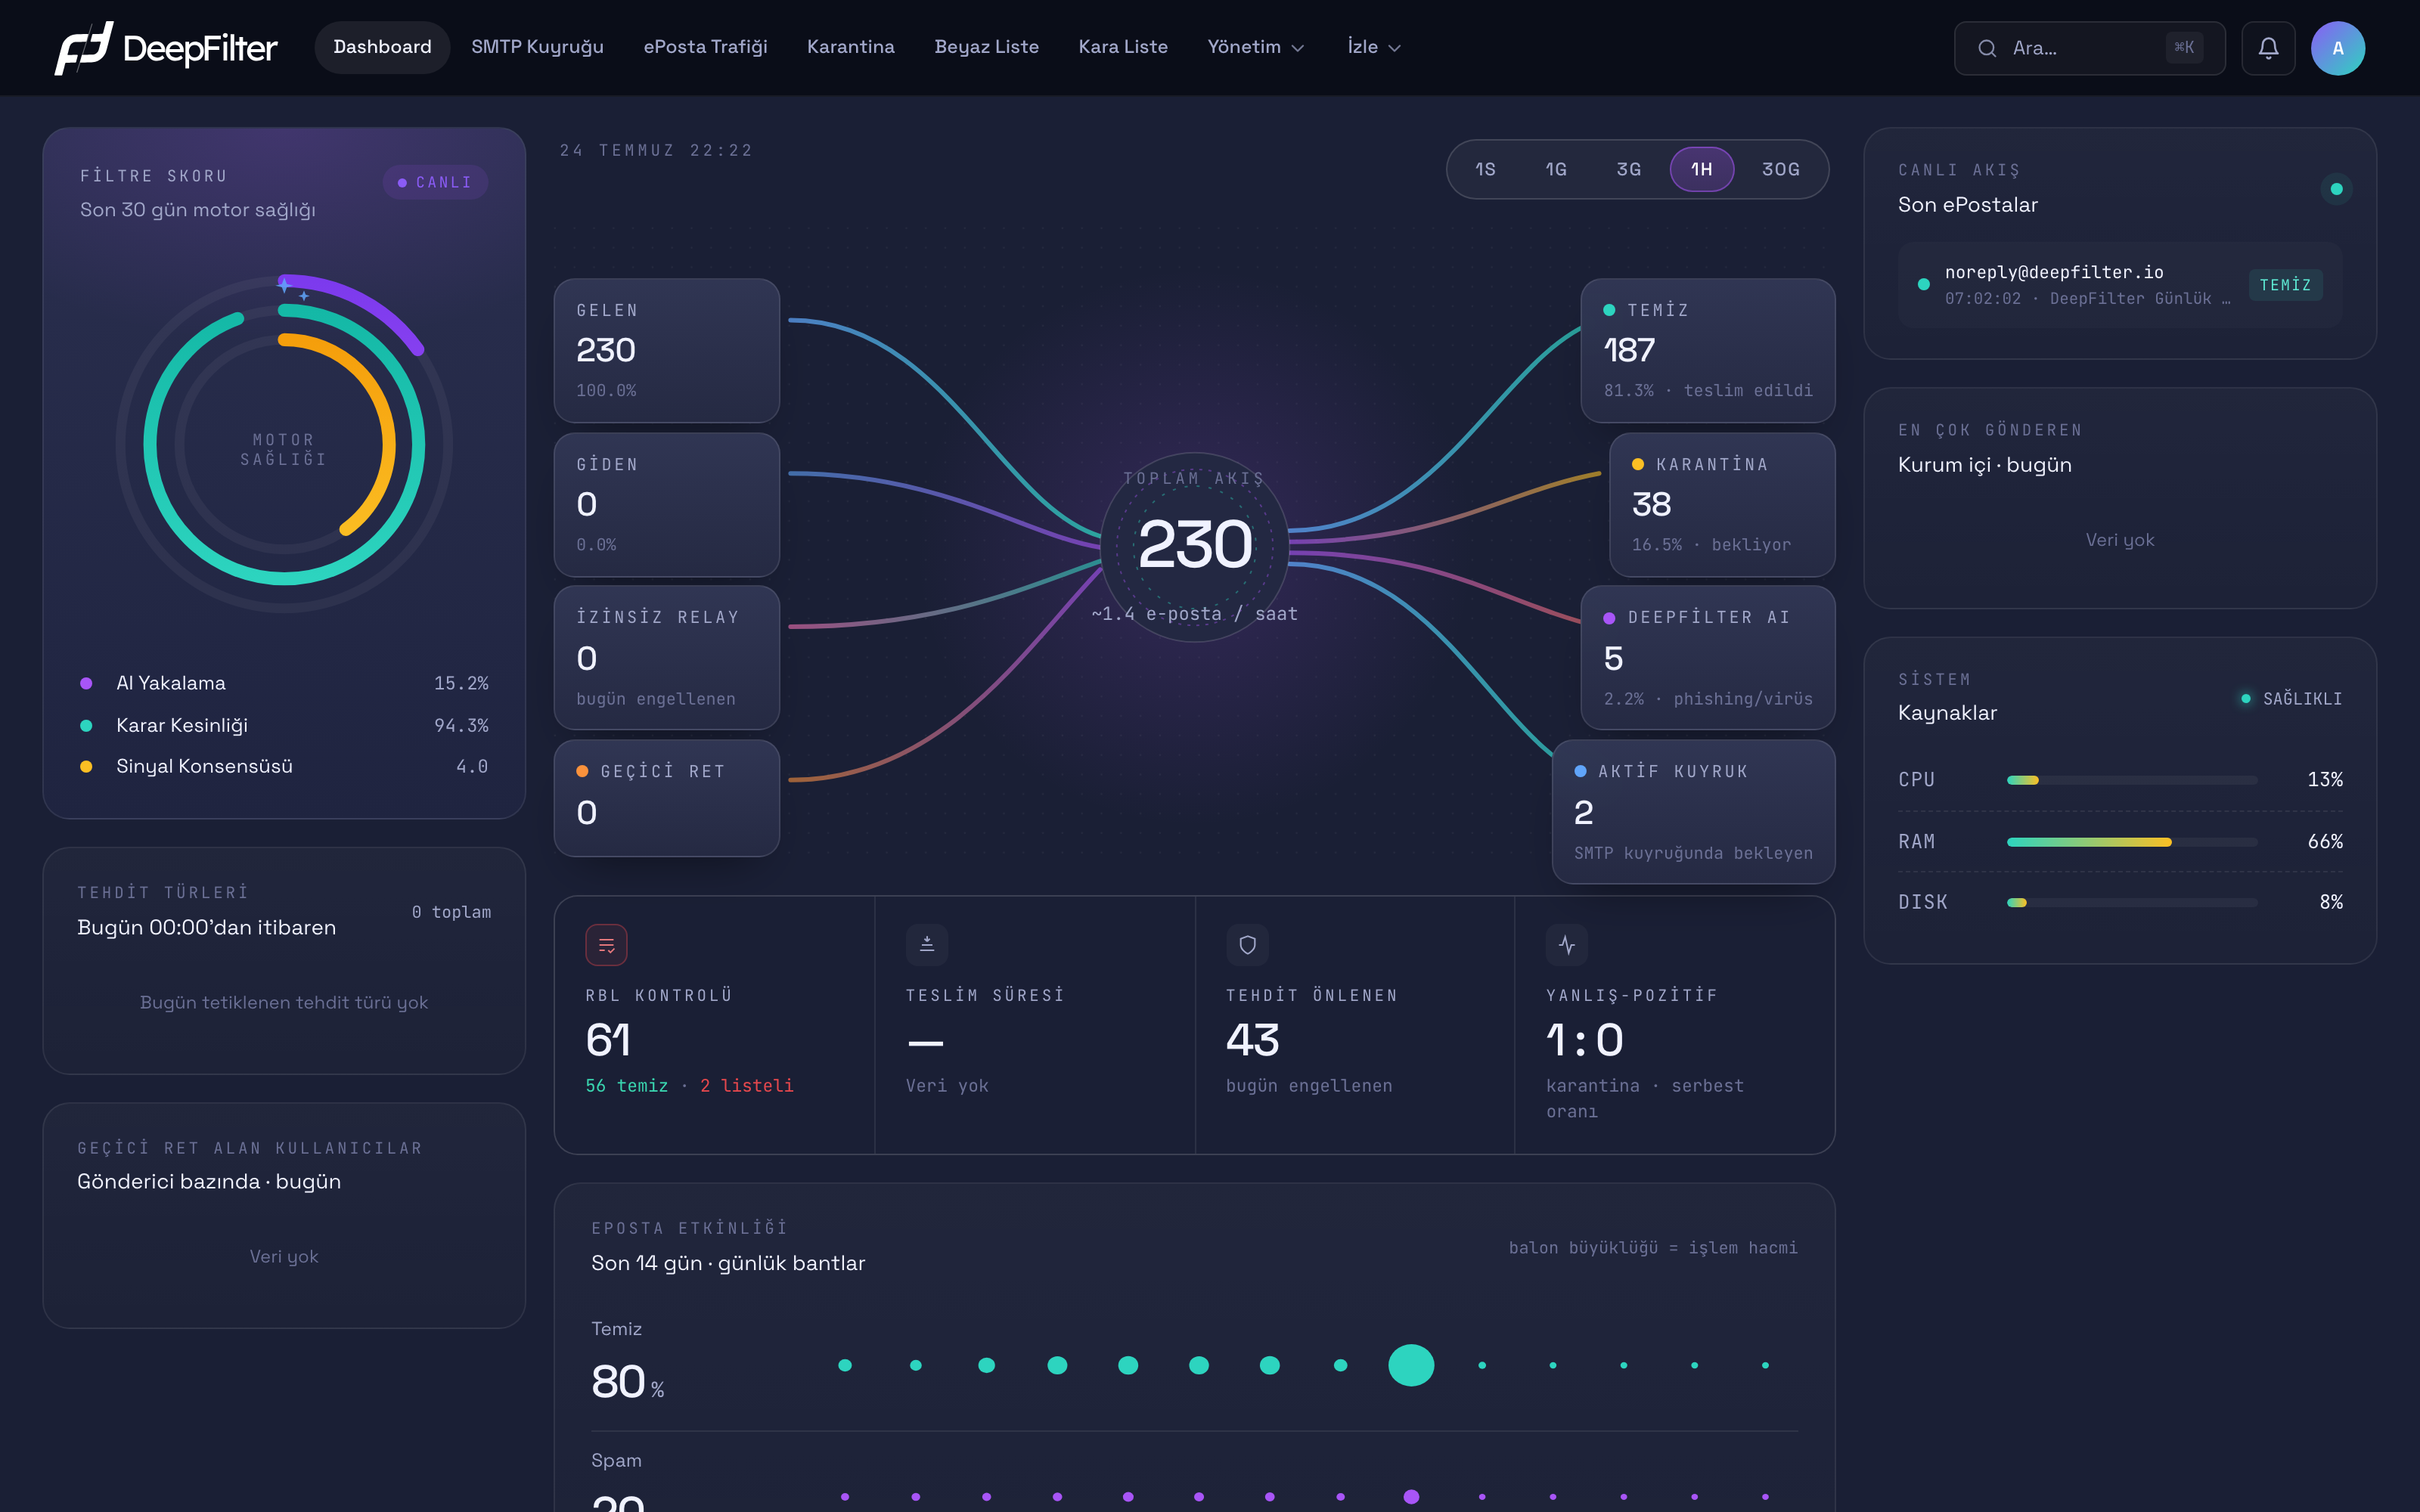
Nasıl Çalışır
Paneldeki her gösterge bağımsız bir veri kaynağından beslenir. Bir göstergenin verisi gelmezse (ilgili kart "—" gösterir), diğerleri bundan etkilenmez; panel kısmi veriyle çalışmaya devam eder. Bu tasarım, tek bir sorgunun tüm dashboard'u karartmasını önler.
Panelin sayaçları hakkında bilmeniz gereken iki temel kural vardır:
- Sayım birimi mesajdır. Dashboard'daki her rakam işlenen e-posta sayısını gösterir: 3 alıcıya giden 1 e-posta burada 1 sayılır. (E-posta Trafiği sayfası bunun aksine alıcı sayar; farkı aşağıda açıklıyoruz.)
- Gün, İstanbul takvim günüdür. "Bugün" diyen her gösterge, sunucu saatine göre değil, yerel takvim gününe (00:00'dan itibaren) göre hesaplanır.
Kritik bir ayrıntı: göstergelerin hepsi aynı zaman penceresini kullanmaz. Bir kısmı üstteki zaman aralığı seçicisine tepki verir, çoğu ise kendi sabit penceresinde çalışır. Bir sonraki bölüm bu ayrımı netleştirir.
Zaman Aralığı Seçici
Ne yapar: Panelin üstündeki 1S / 1G / 3G / 1H / 30G düğmeleri, akış grafiğinin hangi zaman aralığını topladığını belirler. (varsayılan: sayfa açıldığında 1G — bugün)
| Düğme | Kapsadığı aralık |
|---|---|
| 1S | Son 1 saat (kayan pencere) |
| 1G | Bugün (tek takvim günü) |
| 3G | Bugün dâhil son 3 gün |
| 1H | Bugün dâhil son 7 gün (bir hafta) |
| 30G | Bugün dâhil son 30 gün |
Neden var: "Şu an ne oluyor?" ile "bu hafta genel tablo ne?" farklı sorulardır. Seçici, aynı akış grafiğini dar bir anlık görüntüden geniş bir trend görünümüne kadar ölçeklemenizi sağlar.
Aralığı değiştirirsen ne olur: Daha dar bir aralık (1S, 1G) o anki durumu keskinleştirir; ani bir olayı görmek için uygundur. Daha geniş bir aralık (1H, 30G) tekil dalgalanmaları yumuşatıp kalıcı eğilimi öne çıkarır — ama tek bir saldırı anını geniş toplamın içinde gölgeleyebilir.
Zaman aralığı seçicisi yalnızca ortadaki akış grafiğini (ve ona bağlı "Toplam Akış" ile alttaki "Tehdit Önlenen" kartını) etkiler. Filtre Skoru (son 30 gün), Teslim Süresi (son 1 saat), Yanlış-Pozitif (bugün), RBL Kontrolü, Tehdit Türleri (bugün), E-posta Etkinliği (son 14 gün) ve sağ sütundaki kartlar kendi sabit pencerelerinde çalışır; seçiciyi değiştirmeniz bu göstergeleri değiştirmez. Bir kart aralık değişince güncellenmiyorsa bu bir arıza değildir — o kart zaten seçiciye bağlı değildir.
Filtre Skoru
Ne gösterir: Sol üstteki halka grafik, filtreleme motorunun son 30 günün işlem kayıtları üzerinden nasıl karar verdiğini üç bağımsız ölçütle açar. Halkanın merkezindeki "Motor Sağlığı" etiketi sabittir; bu kart tek bir birleşik puan değil, üç ayrı sağlık göstergesi sunar.
Neden var: "Filtre kaç spam yakaladı?" sorusunun ötesinde, motorun kararlarını ne kadar güvenle verdiğini görmeniz gerekir. Kararsız veya tek sinyale dayanan bir motor, yüksek yakalama oranına rağmen yanlış-pozitif riski taşır.
Üç ölçüt ve nasıl okunacakları:
- AI Yakalama (mor halka) — Son 30 günde yapay zekâ katmanının şüpheli olarak işaretlediği e-postaların oranı (ekranda %15,2). Bu bir kalite değil, hacim göstergesidir: yapay zekânın ne sıklıkta devreye girdiğini söyler.
- Karar Kesinliği (turkuaz halka) — Motorun kararlı bölgede (kesin temiz veya kesin şüpheli) verdiği kararların oranı (ekranda %94,3). Geri kalan pay, kararın eşiğe çok yakın olduğu belirsiz banttaki e-postalardır. Yüksek değer motorun çoğu e-postada net karar verdiğini; düşük değer giderek daha fazla e-postanın gri bölgeye düştüğünü gösterir — bu durumda eşik ayarını gözden geçirmek gerekebilir.
- Sinyal Konsensüsü (amber halka) — Karantinaya alınan e-posta başına, birbirinden bağımsız kaç tarama sinyalinin aynı yönde tetiklendiğinin medyanıdır (ekranda 4,0). Bu ölçüt bir yüzde değil, ham bir sayıdır: 4,0, tipik bir karantina kararının dört ayrı kanıta dayandığı anlamına gelir. 1'e yakın değer kararların kırılgan (tek sinyale bağlı); 5 ve üzeri sağlam bir uzlaşıya dayandığını gösterir.
Halkanın köşesindeki CANLI rozeti dekoratif bir etikettir ve daima görünür; bu kartın verisi gerçek zamanlı akmaz, en fazla 5 dakikaya kadar önbellekten gelebilir. Rakamların "—" göstermesi tek başına bir arıza belirtisi değildir: 30 gün içinde hiç e-posta işlenmemişse halkalar boş kalır.
E-posta Akış Grafiği
Ne gösterir: Ekranın merkezindeki akış diyagramı, bir e-postanın sisteme girişinden sonucuna kadar izlediği yolu tek görselde birleştirir. Sol taraf kaynakları, orta halka toplam akışı, sağ taraf ise sonuçları temsil eder. Akış grafiği, alttaki "Tehdit Önlenen" kartıyla birlikte panelde zaman aralığı seçicisine tepki verir; tüm sayılar mesaj bazlıdır.
Neden var: Filtrelemeyi anlamanın en hızlı yolu, e-postanın nereden gelip nereye gittiğini görmektir. Diyagram, "kaç e-posta girdi, kaçı teslim edildi, kaçı tutuldu" sorusunu tek bakışta yanıtlar ve rakamların birbiriyle tutarlı olup olmadığını (giriş = sonuçların toplamı) gözle doğrulamanızı sağlar.
Sol taraf — kaynaklar
- GELEN — Alıcılarından en az biri yönettiğiniz aktif alan adlarına ait olan, dışarıdan gelen e-postalar (ekranda 484, %100).
- GİDEN — Göndereni sizin alan adınıza ait olan veya tanımlı aktarma sunucularınızdan çıkan, hiçbir alıcısı sizin alan adınıza ait olmayan e-postalar (ekranda 0).
- İZİNSİZ RELAY — Sunucunuzu izinsiz aktarma (relay) için kullanmaya çalışıp daha kuyruğa girmeden reddedilen denemelerin sayısı. Bu e-postalar filtreleme motoruna hiç ulaşmaz (ekranda 0).
- GEÇİCİ RET — Gönderene "sonra tekrar dene" yanıtı dönen (geçici olarak geri çevrilen) e-postaların sayısı (ekranda 0). Bu sayaç yeniden deneme hacmini ölçer; tekrar denemeler ayrıştırılmadığı için bir gönderende ani şişme, ele geçirilmiş hesap için erken bir uyarı sinyali olabilir.
Orta halka — Toplam Akış
Merkez halka, GELEN + GİDEN toplamını gösterir (ekranda 484). İzinsiz Relay ve Geçici Ret bu toplama kasıtlı olarak dâhil edilmez; bunlar motora ulaşmadan elenen veya yeniden deneme bekleyen trafiktir. Altındaki saatlik hız (~2,9 e-posta/saat), toplam akışın seçili aralığın saat sayısına bölünmesiyle bulunur — örneğin 1H (7 gün = 168 saat) seçiliyken 484 ÷ 168 ≈ 2,9.
Sağ taraf — sonuçlar
- TEMİZ — Filtreden geçip alıcıya teslim edilen e-postalar (ekranda 389, %80,4). Yüzde, toplam akış üzerinden hesaplanır.
- KARANTİNA — Teslim edilmeyip tutulan, ancak belirgin bir tehdit kanıtı taşımayan e-postalar (ekranda 90, %18,6).
- DeepFilter AI — Teslim edilmeyip tutulan ve en az bir tehdit kuralını tetikleyen e-postalar (ekranda 5, %1,0).
- AKTİF KUYRUK — Şu an SMTP teslimat kuyruğunda bekleyen e-posta sayısı (ekranda 0). Bu anlık bir ölçümdür; zaman aralığı seçicisinden bağımsızdır ve teslimatın tıkanıp tıkanmadığını gösterir.
KARANTİNA ile DeepFilter AI kutularının ikisi de fiilen aynı yere düşer: teslim edilmeyip tutulan e-postalar. Aralarındaki tek fark kanıttır — DeepFilter AI kutusu, tutma kararının gerisinde net bir tehdit kuralının bulunduğu e-postalardır. İsminin aksine bu kutu yalnızca yapay zekâ kararlarını değil; antivirüs, kara liste, merkezi tehdit istihbaratı ve kimlik doğrulama (SPF/DKIM) gibi tüm tehdit kanıtlarını kapsar. Bir e-postayı gerçekten teslim etmediğiniz için "engellenen" toplamı iki kutunun toplamıdır.
Diyagramın iç tutarlılığını gözle kontrol edebilirsiniz: Temiz + Karantina + DeepFilter AI, daima Gelen + Giden toplamına (yani Toplam Akış'a) eşittir (ekranda 389 + 90 + 5 = 484).
Özet Göstergeler
Akış grafiğinin altındaki dört kart, farklı sağlık eksenlerini özetler. Bu kartların üçü kendi sabit penceresinde çalışır; yalnızca "Tehdit Önlenen" zaman aralığı seçicisine bağlıdır.
- RBL Kontrolü — Ana rakam, sunucunuzun itibarını izlediğimiz kara liste sayısıdır (yapılan sorgu sayısı değil) (ekranda 61). Alt satır kaçının temiz, kaçının sizi listelemiş olduğunu söyler (ekranda 57 temiz · 2 listeli). Ana rakam ile alt satırın toplamı arasındaki fark, o an ulaşılamayan (çevrimdışı) listelerdir: 61 = 57 temiz + 2 listeli + 2 ulaşılamayan; ulaşılamayan listeler alt satırda gösterilmez. "Listeli" değeri 0'dan büyükse kartın ikonu kırmızı uyarı tonuna döner. Bu kart canlı bir kara liste sorgusu tetiklemez; 6 saatte bir çalışan arka plan kontrolünün son sonucunu okur, dolayısıyla rakam bir miktar bayat olabilir.
- Teslim Süresi — Son 1 saatte başarıyla teslim edilen e-postaların medyan teslim süresidir (ekranda veri yok — son 1 saatte teslim kaydı olmadığı için). Ortalama yerine medyan kullanılır; çünkü yeniden denenen e-postaların uzun süreleri ortalamayı yanıltıcı biçimde şişiriyordu.
- Tehdit Önlenen — Karantina ile DeepFilter AI kutularının toplamıdır (ekranda 95) ve zaman aralığı seçicisine bağlıdır. Kartın alt yazısı "bugün engellenen" gibi görünse de değer seçili aralığı kapsar.
- Yanlış-Pozitif — Bugün karantinaya alınan e-postalara karşılık kaçının serbest bırakıldığının oranıdır ve "1 : x" biçiminde gösterilir (ekranda 1 : 0). Filtrenin gereksiz yere temiz e-posta yakalayıp yakalamadığının göstergesidir: x büyüdükçe kullanıcılar daha çok e-postayı karantinadan kurtarıyor demektir, bu da eşiklerin fazla agresif olabileceğine işaret eder.
"Tehdit Önlenen" kartının rakamı seçili zaman aralığını yansıtır, ancak alt yazısı sabit metindir. 1H (7 gün) seçiliyken kart 95 gösterip "bugün engellenen" diyorsa, bu 7 günlük bir toplamdır — "bugün" olarak okumayın. Bugüne ait tehdit sayısını görmek için aşağıdaki Tehdit Türleri kartına bakın; o daima bugünü kapsar.
E-posta Etkinliği
Ne gösterir: "Son 14 gün · günlük bantlar" başlıklı grafik, her gün için iki baloncuk çizer: o gün spam olarak işaretlenmeyen e-postalar ile karantinaya alınan (spam) e-postalar. Baloncuğun boyutu o günkü işlem hacmini temsil eder; iki seri ortak bir ölçeğe göre boyutlandığı için spam baloncukları temiz olanlara oranla gerçek büyüklükte küçülür. Sol taraftaki yüzde, 14 günün toplamındaki temiz/spam payını verir (ekranda temiz %81).
Neden var: Günlük hacim eğilimini izlemek, ani bir spam dalgasını veya trafik düşüşünü tekil sayaçlardan önce görmenizi sağlar. On dört günlük bant, "bu artış normal mi yoksa yeni mi başladı?" sorusunu bağlamıyla yanıtlar.
Grafiği okurken en sağdaki baloncuk en yeni günü (bugünü) temsil eder, en yoğun günü değil. Bir günün baloncuğu büyükse bu o günün hacmi yüksek olduğu içindir; konumu değil boyutu hacmi anlatır.
Tehdit Türleri ve Geçici Ret Alan Kullanıcılar
Panelin sol alt köşesindeki iki kart, bugünün tehdit tablosunu iki farklı açıdan kırar. İkisi de bugünü (00:00'dan itibaren) kapsar ve zaman aralığı seçicisinden bağımsızdır.
- Tehdit Türleri — Bugün karantinaya alınan her e-postayı tek bir kategoriye atar ve kategori dağılımını gösterir. Atama bir öncelik sırasıyla yapılır: antivirüs → merkezi tehdit istihbaratı → itibar/kara liste → teknik analiz → yapay zekâ → diğer. Bir e-posta birden çok sinyal tetiklese de en yüksek öncelikli kategoriye sayılır, böylece kategori toplamı karantina toplamına eşit kalır. Yalnızca puana gerçekten katkı yapan sinyaller kategori kanıtı sayılır; etkisiz bırakılmış kurallar bir e-postayı bir kategoriye sokmaz. (Ekranda "0 toplam" — bugün hiç karantina olmadığı için, ki bu Yanlış-Pozitif kartındaki "1 : 0" ile tutarlıdır.)
- Geçici Ret Alan Kullanıcılar — Bugün en çok geçici ret alan ilk 5 göndereni, aldıkları ret sayısına göre sıralar. Bir gönderende yüksek sayı, o hesabın ele geçirilmiş olabileceğine veya bir spam kaynağına işaret eder; yeniden denemeler ayrıştırılmadığı için sayı yeniden deneme hacmiyle şişer. Gelen ve giden yön birlikte sayılır. (Ekranda "Veri yok".)
Canlı İzleme ve Sistem Durumu
Sağ sütundaki üç kart, uzun dönem istatistikler yerine o anki durumu izler.
- Canlı Akış (Son E-postalar) — Sisteme en son giren e-postaları gönderen, saat, konu ve sonuç etiketiyle listeler ve 5 saniyede bir kendini yeniler; panelin en canlı bileşenidir. Sonuç etiketleri Temiz (turkuaz), Karantina (sarı) ve Tehdit (kırmızı) olarak renklendirilir. (Ekranda görünen satırlar, sistemin kendi ürettiği "Karantina Özeti" bildirim e-postalarıdır; bunlar iletilir.)
- En Çok Gönderen — Bugün en çok e-posta gönderen kurum içi kaynakları özetler. Bu kartın ana rakamı, panelin geri kalanından farklı olarak alıcı sayısını gösterir (E-posta Trafiği sayfasıyla hizalı olması için kasıtlı bir istisnadır) ve "alıcı / mesaj" biçiminde verilir. (Ekranda "Veri yok".)
- Sistem Kaynakları — Sunucunun CPU, RAM ve disk kullanımını canlı ölçer ve 5 saniyede bir yeniler (ekranda CPU %20 · RAM %62 · Disk %7). Üstteki rozet en yüksek üç metriğe göre belirlenir: herhangi biri %90 ve üzeriyse KRİTİK, %75 ve üzeriyse UYARI, altındaysa SAĞLIKLI. Disk değeri kök bölümü ölçer.
İzinsiz Relay, Aktif Kuyruk, Teslim Süresi ve Sistem Kaynakları sunucunun tamamına ait verilerdir ve tek bir alana bölünemez. Bu yüzden yalnızca genel yönetici rolünde görünürler; alan yöneticisi (domain admin) oturumunda gizlenir veya 0 gösterirler.
Dashboard mı, E-posta Trafiği mi: Birim Farkı
Dashboard ile E-posta Trafiği sayfasının toplamları aynı gün için bile birbirini tutmayabilir; bu bir hata değil, kasıtlı bir birim farkıdır:
- Dashboard mesaj sayar. Her sayaç işlenen e-posta sayısını verir: 3 alıcıya giden 1 e-posta burada 1'dir. Dashboard "kaç e-posta işlendi?" sorusunu yanıtlar.
- E-posta Trafiği alıcı sayar. Aynı 3 alıcılı e-posta orada 3 sayılır. E-posta Trafiği "kaç alıcıya ulaştı ya da ulaşacaktı?" sorusunu yanıtlar.
Tek istisna, Dashboard'ın "En Çok Gönderen" kartıdır; o, E-posta Trafiği ile hizalı kalmak için alıcı sayar.
Günlük Hızlı Kontrol
Bu prosedür, her sabah bir dakikada panelin sağlığını taramanın yoludur.
Adımlar
- Zaman aralığını 1G yapın. Bu, akış grafiğini ve Tehdit Önlenen kartını bugüne odaklar; diğer göstergeler zaten kendi sabit pencerelerinde çalışır.
- KARANTİNA ve DeepFilter AI kutularına bakın. Olağandışı bir artış varsa Karantina ekranına geçin ve bugünün baskın kategorisini Tehdit Türleri kartından okuyun.
- RBL Kontrolü kartında "listeli" değerinin 0 olduğunu doğrulayın. 0'dan büyükse sunucunuz bir kara listeye düşmüş demektir; karta tıklayıp RBL İzleme ekranından ayrıntıyı inceleyin.
- Sistem Kaynakları rozetinin SAĞLIKLI olduğunu ve disk kullanımının makul kaldığını doğrulayın.
Doğrulama — sorun yoksa şunları görürsünüz
- Sistem rozeti SAĞLIKLI, RBL kartında "listeli" 0, Aktif Kuyruk 0'a yakın ve Yanlış-Pozitif oranı "1 : 0" veya buna yakındır. Bu tablo, gece boyunca müdahale gerektiren bir olay olmadığı anlamına gelir.
Bir rakam beklediğinizden çok farklıysa ilk bakacağınız yer zaman aralığı seçicisidir — ama yalnızca akış grafiği ve Tehdit Önlenen için. Diğer kartlar seçiciden bağımsız olduğundan, onlardaki bir sapmayı "yanlış aralık seçtim" diye açıklayamazsınız; o sapma gerçektir.
Değerleri Yorumlama ve Sorun Giderme
- Filtre Skoru halkaları boş / dolmuyor → 30 gün içinde hiç e-posta işlenmemiş ya da işlem kayıtları sorgusu geçici olarak yanıt vermiyor olabilir. Diğer göstergeler doluysa sorun bu karta özeldir; trafik olduğundan eminseniz kayıt altyapısını kontrol edin.
- Karantina veya DeepFilter AI'da ani artış → Karantina ekranına geçin; bugünkü baskın tehdit kategorisini (antivirüs, kara liste, yapay zekâ…) Tehdit Türleri kartından okuyun. Gerçek bir dalga mı yoksa tek bir gönderenden gelen bir patlama mı olduğunu böyle ayırt edersiniz.
- Geçici Ret veya "Geçici Ret Alan Kullanıcılar" yüksek → Belirli bir gönderende yeniden deneme patlaması, çoğu zaman ele geçirilmiş bir hesabın habercisidir. Sayı yeniden denemelerle şiştiği için gerçek e-posta sayısından büyük görünebilir.
- RBL "listeli" > 0 → Sunucunuzun IP'si bir kara listede. Karta tıklayıp RBL İzleme ekranından hangi listede olduğunuzu görün. Değerin 6 saatlik kontrolden geldiğini, dolayısıyla listeden çıkmışsanız kartın bir süre daha "listeli" gösterebileceğini unutmayın.
- Aktif Kuyruk sürekli > 0 ve artıyor → Teslimat tıkanıyor demektir; e-postalar kuyrukta birikiyordur. Bu anlık bir ölçüm olduğu için değeri birkaç kez peş peşe kontrol ederek artıp artmadığını doğrulayın.
- Yanlış-Pozitif "1 : x" oranında x büyüyor → Filtre gereksiz yere temiz e-posta yakalıyor ve kullanıcılar çok sayıda e-postayı serbest bırakıyor olabilir. Bu gösterge yalnızca bugünü kapsar.
- Sistem rozeti UYARI veya KRİTİK → CPU, RAM ve diskten hangisinin eşiği aştığına (%75 / %90) bakın; müdahaleyi o kaynağa yoğunlaştırın.
- Bir kart "—" gösteriyor → O göstergenin verisi o an gelmiyor demektir. Kartlar bağımsız olduğu için bu tek bir kartı etkiler; panelin geri kalanı güvenilir kalmaya devam eder.
Dikkat Edilmesi Gerekenler
- Her rakamı doğru pencerede okuyun. Aynı ekranda akış grafiği seçili aralığı, komşu kartlar ise kendi sabit pencerelerini gösterir. Bir kartı yorumlamadan önce hangi zaman aralığına ait olduğunu (yukarıdaki bölümlerde her kart için belirtildi) netleştirin; aksi halde 7 günlük bir toplamı "bugün" sanabilirsiniz.
- Panel bir izleme aracıdır, gerçek zamanlı bir monitör değildir. Filtre Skoru gibi kartların verisi 5 dakikaya kadar bayat olabilir; yalnızca Canlı Akış ve Sistem Kaynakları 5 saniyede bir tazelenir. "CANLI" rozeti tüm panelin canlı aktığı anlamına gelmez.
- Dashboard sizi eyleme yönlendirir, eylemi kendisi yapmaz. Bir anormallik gördüğünüzde kararı ilgili ekranda (Karantina, RBL İzleme, Sistem) verirsiniz; panelin hiçbir göstergesi tıklamayla bir e-postayı silmez veya bir ayarı değiştirmez.