Giden ePosta
Kurumunuzdan dışarıya çıkan e-postaların işlenmesi, gelen e-postalardan farklı bir amaç taşır: gelen tarafta hedef şüpheli e-postayı durdurmakken, giden tarafta hedef hem kurumsal politikayı uygulamak (veri sızıntısını önlemek, gönderim hızını sınırlamak, yasal not eklemek) hem de e-postalarınızın karşı sunucularda güvenilir görünmesini (DKIM imzası, doğru teslim yolu) sağlamaktır. Giden ePosta ekranı bu ihtiyaçları tek yerde toplar.
DeepFilter'ın giden trafiği tanıma biçimi bu ekranın belkemiğidir. DeepFilter, kendi e-posta sunucunuzun önüne yerleştirilir ve "giden" sayılan e-posta, güvenilir olarak tanımladığınız kaynak IP'lerden (Relay sekmesi) gelen e-postadır. Kimlik doğrulamalı oturum (SMTP kimlik doğrulama) kullanılmaz; yön tamamen kaynak IP'ye göre belirlenir. Bu yüzden önce hangi sunucuların giden gönderim yapabileceğini Relay sekmesinde tanımlarsınız; DLP, gönderim limiti, DKIM imzalama ve disclaimer gibi tüm giden politikalar da bu tanıma dayanır.
Ekran yedi sekmeye ayrılır: Relay (giden gönderim izni), DLP (veri sızıntısı önleme), Gönderim Limiti (saatlik gönderim tavanı), DKIM İmzalama (alan adı doğrulama imzası), Disclaimer (otomatik yasal not), Gönderici Kısıtlama (dışarıya gönderim yetkisinin kaldırılması) ve Gelişmiş (giden tarama ve yönlendirme).
Relay
Relay sekmesi, DeepFilter üzerinden dışarıya e-posta gönderebilecek sunucuların IP adreslerini belirler. Kurumsal e-posta sunucunuzu DeepFilter'ın arkasına aldığınızda, o sunucunun IP'sini burada tanımlarsanız e-postaları DeepFilter üzerinden çıkar. Bu liste aynı zamanda "giden" yön tanımının kaynağıdır: buradaki bir IP'den gelen e-posta giden yönde sınıflanır ve giden politikalarına (DLP, limit, DKIM, disclaimer) tabi olur. Listede olmayan bir IP'den gelen gönderim denemesi reddedilir.
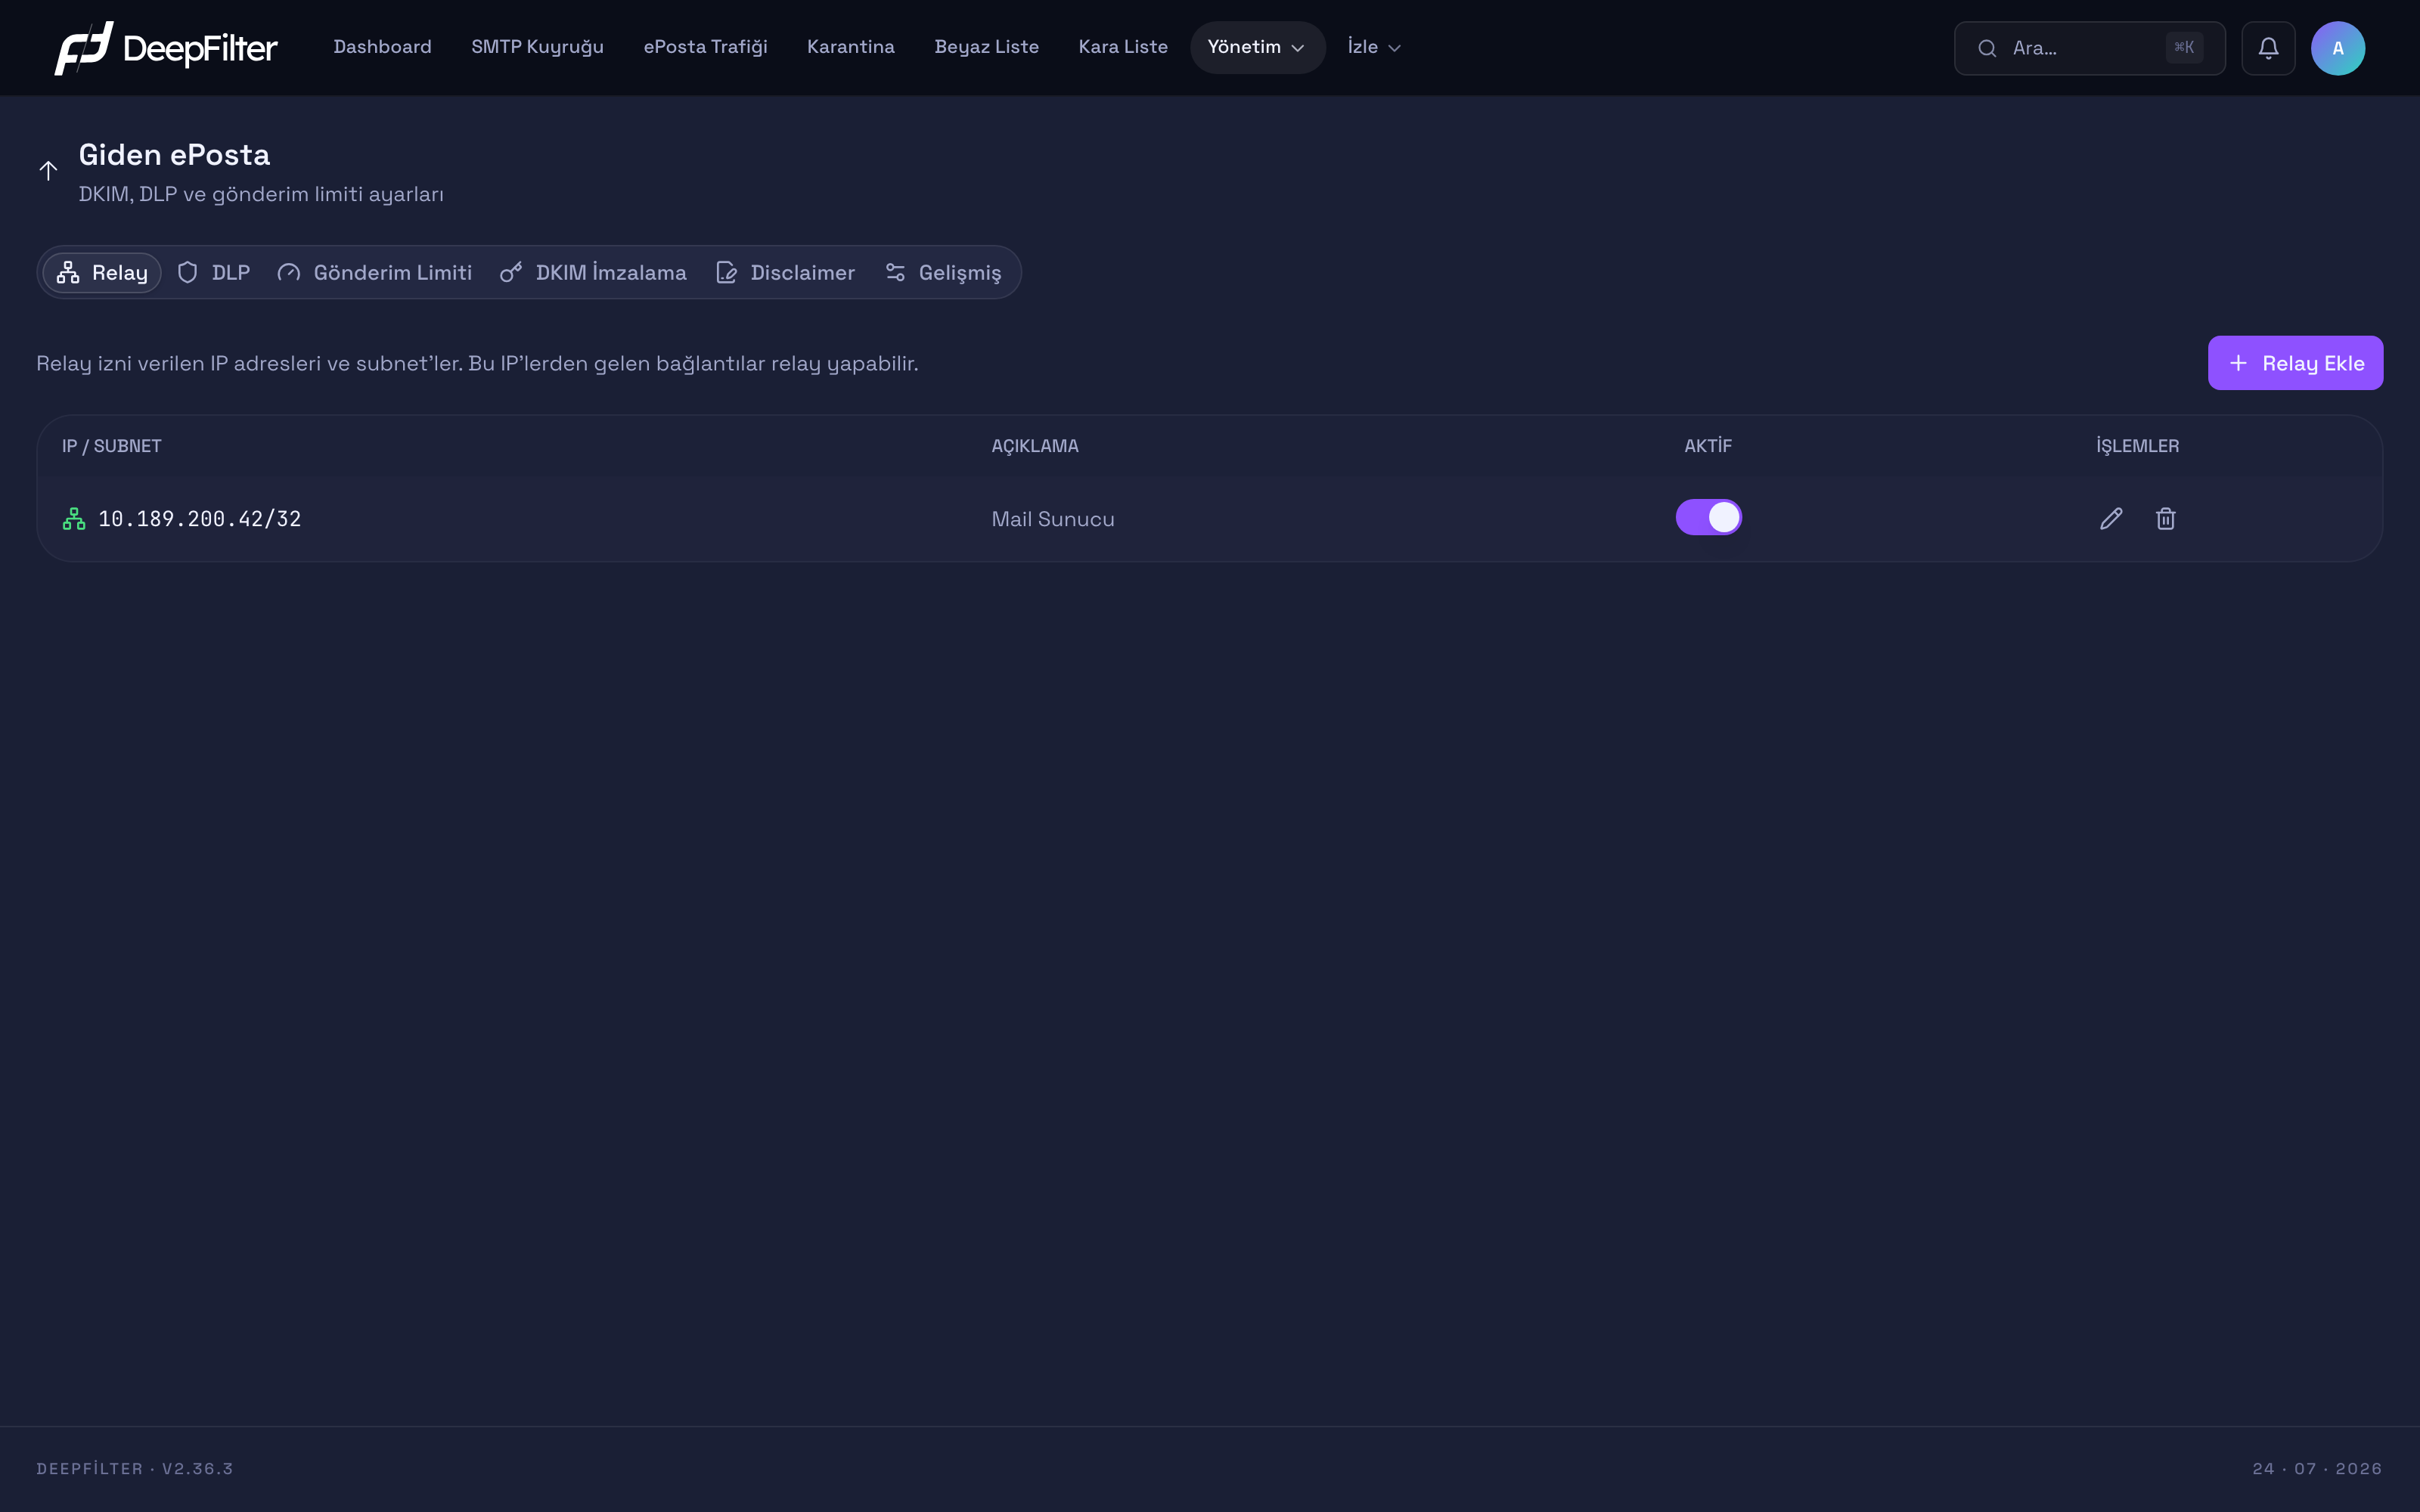
Tabloda tanımlı her aktif IP, giden gönderime izinli güvenilir kaynak olarak işlenir.
Ayarlar
IP / Subnet — Giden gönderime izin verilecek sunucunun IP adresi veya ağ bloğu (CIDR). (tek IP için /32; blok için örn. 10.189.200.0/24; / yazmazsanız girdi otomatik /32 sayılır.)
- Ne yapar: Bu IP'den gelen bağlantıların DeepFilter üzerinden dışarı gönderim yapmasına izin verir ve bu IP'den gelen e-postayı giden yönde işler.
- Neden var: Yalnızca tanıdığınız sunucuların sizin adınıza e-posta göndermesini sağlar; tanımsız kaynaklardan gönderimi engeller.
- Değiştirirsen: Doğru IP eklerseniz kurumsal sunucunuz giden gönderim yapabilir. Fazla geniş bir blok eklerseniz istemediğiniz kaynaklar sizin üzerinizden gönderim yapabilir; tüm interneti kapsayan
/0bloğu, açık relay (open relay) riski nedeniyle kabul edilmez. Yerel adres (127.0.0.0/8) her zaman güvenilir kabul edilir ve listeden çıkarılamaz.
Açıklama — kaydı tanımlayan serbest metin (örn. "Mail Sunucu"). Yalnızca yönetim kolaylığı içindir; işleyişe etkisi yoktur.
Aktif — kaydın yürürlükte olup olmadığını belirler. (yeni kayıtta varsayılan: açık)
- Ne yapar: Açıkken IP güvenilir gönderim listesine yazılır; kapatınca listeden çıkarılır.
- Neden var: Bir sunucuyu silmeden geçici olarak devre dışı bırakabilmenizi sağlar (bakım, taşıma).
- Değiştirirsen: Kapatırsanız o IP'nin gönderim denemesi reddedilir; tekrar açınca gönderim geri gelir. Kalıcı bir kayıp yaşanmaz.
Bir sunucu kaydına bağlı relay IP'si doğrudan silinemez; önce ilgili sunucu kaydını güncellemeniz gerekir.
Kurumsal e-posta sunucunuzun IP'si listede yoksa veya Aktif değilse, o sunucunun giden e-postaları reddedilir ("Relay access denied"). Bir relay kaydını silmeden veya kapatmadan önce, o IP'den aktif gönderim yapılmadığından emin olun.
Relay Sunucusu Ekleme
Ön koşullar
- Eklemek istediğiniz IP'nin gerçekten sizin kontrolünüzdeki gönderim sunucusuna ait olduğundan emin olun; güvenmediğiniz bir IP'yi eklemek, o kaynağın sizin üzerinizden gönderim yapmasına izin verir.
Adımlar
- Giden ePosta → Relay sekmesini açın.
- Sağ üstteki Relay Ekle'ye tıklayın.
- IP / Subnet alanına sunucunun adresini girin (tek IP için
/32, blok için CIDR). - Açıklama alanına tanımlayıcı bir ad girin (örn. "Mail Sunucu").
- Kaydı ekleyin.
Doğrulama — başarılı olduğunu şuradan anlarsın
- Yeni kayıt tabloda Aktif olarak görünür ve o sunucudan gönderilen bir test e-postası Trafik ekranında giden yönde işlenmiş görünür. Ekleme veya değişiklikten sonra güvenilir gönderim listesi otomatik güncellenir; elle işlem gerekmez.
Relay sunucunuz genel (public) bir IP kullanıyorsa, giden yöne bağlı bazı kurallar (giden DLP ve disclaimer) bu IP'yi güvenilir-yerel olarak tanımayabilir ve beklendiği gibi çalışmayabilir. Tipik kurulumlarda relay sunucusu özel ağ (private) IP'sindedir ve bu durum yaşanmaz; genel IP'li bir sunucu ekliyorsanız giden DLP ve disclaimer davranışını bir test e-postasıyla doğrulayın.
DLP
DLP (Veri Kaybı Önleme), giden e-postaların içeriğinde hassas verilerin (banka hesap numarası, kredi kartı, kimlik numarası) veya tehlikeli dosya eklerinin kurum dışına çıkmasını engeller. Amaç, ister kaza ister ele geçirilmiş bir hesap yoluyla olsun, düzenleyici veya kurumsal açıdan riskli verinin gönderim anında yakalanmasıdır. Kurallar yalnızca giden e-postaya uygulanır; gelen iş e-postalarındaki hesap veya kimlik numaraları yanlış-pozitif üretmesin diye gelen yönde devre dışıdır.
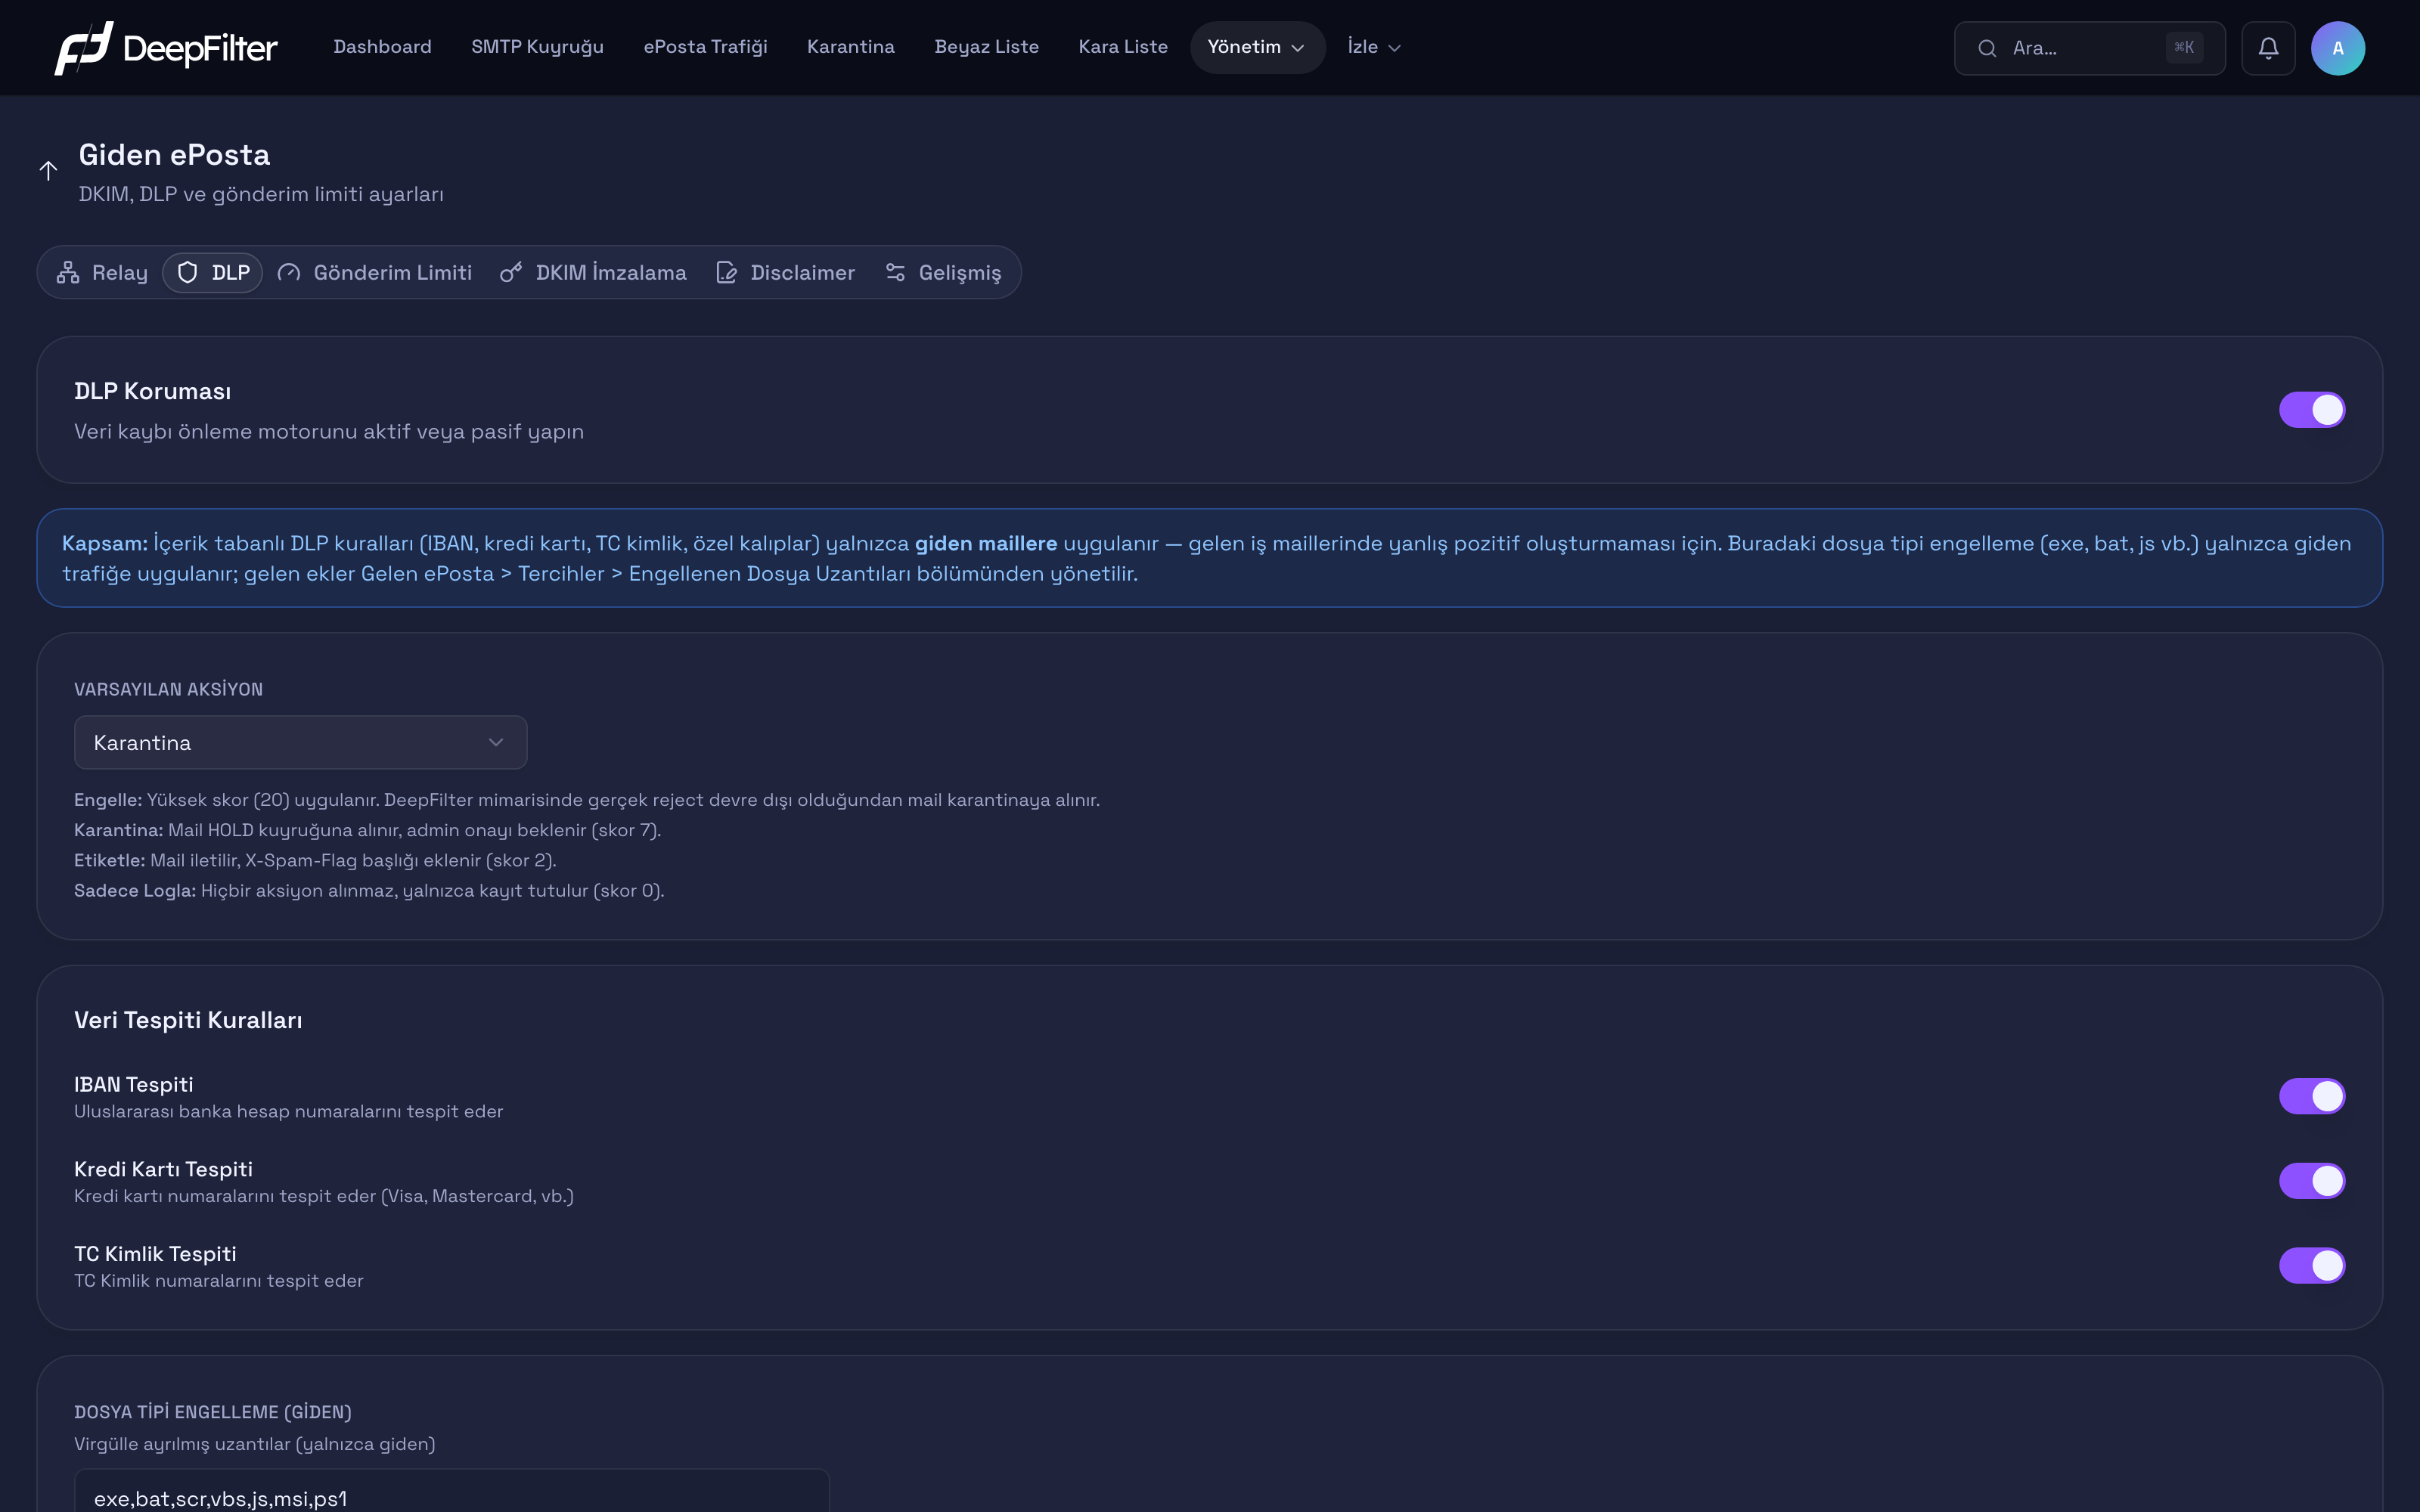
DLP açıkken tanımlı kurallar giden e-posta içeriğini ve eklerini denetler.
Ayarlar
DLP Koruması — DLP motorunu bütünüyle açan/kapatan ana anahtar. (varsayılan: açık)
- Ne yapar: Aşağıdaki tüm kuralları ve dosya tipi denetimini yürürlüğe koyar veya durdurur.
- Neden var: Veri sızıntısı taramasını tek noktadan yönetmek.
- Değiştirirsen: Kapatırsanız çift güvenlik uygulanır — tüm tespit kalıpları boşaltılır ve DLP skorları sıfırlanır, böylece eski bir eşleşme bile etkisiz kalır; hiçbir giden e-posta DLP nedeniyle durdurulmaz. Açarsanız kurallar tekrar devreye girer.
Bu anahtar, Gelişmiş sekmesindeki Kürasyonlu Korumalar listesinde yer alan DLP satırıyla aynı ayardır: iki giriş noktası, tek ayar. Birinden yaptığınız değişiklik diğerinde de görünür.
Varsayılan Aksiyon — bir DLP kuralı eşleştiğinde uygulanan işlem. (varsayılan: Karantina)
- Engelle — En yüksek riski atar. DeepFilter'da gerçek reddetme kapalı olduğundan e-posta pratikte karantinaya alınır; en katı seçenektir.
- Karantina — E-posta teslim edilmez, yönetici onayı için karantinada bekletilir. Yönetici inceleyip serbest bırakabilir.
- Etiketle — E-posta teslim edilir ve eşleşme tarama raporuna düşük skorlu bir işaret olarak bırakılır. Bu işaret tek başına karantina eşiğinin altında kaldığı için e-postayı durdurmaz; görünürlük ve raporlama amaçlıdır.
- Sadece Logla — Hiçbir işlem yapılmaz, yalnızca kayıt tutulur. Bir kuralı devreye almadan önce canlı trafikte davranışını gözlemlemek için uygundur.
Karantina seçiliyken tek bir DLP eşleşmesi giden e-postayı tek başına durdurur. Giden yönde itibar, marka taklidi ve içerik kuralları çalışmadığı için (bkz. Gelişmiş → Giden ePostaları Tara), DLP eşleşmesini eşiğe taşıyacak başka bir sinyal yoktur; bu nedenle karantina eşiği yalnızca giden yönde DLP'nin kendi puanına indirilir. İndirim yalnızca Karantina seçiliyken uygulanır: Etiketle ve Sadece Logla seçimlerinde e-posta durdurulmaz, Engelle ise zaten eşiği tek başına aşar. Gelen e-postalar bu eşik indiriminden etkilenmez.
Veri Tespiti Kuralları — her biri ayrı anahtarla açılan üç hazır kural: IBAN Tespiti, Kredi Kartı Tespiti, TC Kimlik Tespiti. (üçü de varsayılan: açık)
- Ne yapar: Sırasıyla uluslararası banka hesap numaralarını, kredi kartı numaralarını ve TC kimlik numaralarını giden e-posta içeriğinde arar; eşleşince Varsayılan Aksiyon'u tetikler.
- Neden var: En sık sızan yapılandırılmış veri türleri bunlardır; hazır kalıplarla ek yapılandırma gerektirmeden korunurlar.
- Değiştirirsen: Bir kuralı kapatırsanız o veri türü giden e-postada serbest kalır. Örneğin muhasebe departmanı IBAN'ı meşru olarak sık gönderiyorsa, kuralı tümden kapatmak yerine Varsayılan Aksiyon'u "Sadece Logla"ya çekip önce hacmi ölçmek daha güvenlidir.
Dosya Tipi Engelleme (Giden) — virgülle ayrılmış uzantı listesi. (varsayılan: exe,bat,scr,vbs,js,msi,ps1)
- Ne yapar: Listedeki uzantıya sahip ek taşıyan giden e-postaya Varsayılan Aksiyon'u uygular.
- Neden var: Çalıştırılabilir dosyaların kurum dışına gönderilmesi hem zararlı yazılım yayılımı hem veri sızıntısı riskidir.
- Değiştirirsen: Uzantı eklerseniz koruma genişler; çıkarırsanız o tür serbest kalır. Bu liste yalnızca giden eklere bakar.
İçerik DLP kuralları (IBAN, kredi kartı, kimlik) ve buradaki dosya tipi listesi yalnızca giden e-postaya uygulanır. Gelen e-postalardaki tehlikeli ekler ayrı bir modülde yönetilir: Gelen ePosta → Tercihler → Engellenen Dosya Uzantıları.
DLP açıkken sayfanın alt bölümünde ek denetimler bulunur: eşleşme olduğunda göndereni bilgilendiren otomatik bildirim, kendi tanımladığınız özel tespit kalıpları ve bir metni kaydetmeden sınayabileceğiniz test alanı. Özel kalıplar kaydedilmeden önce geçerlilik ve güvenlik denetiminden geçirilir; geçersiz bir kalıp sessizce yok sayılır.
Gönderim Limiti
Gönderim Limiti, tek bir gönderenin veya tek bir relay sunucusunun saatte gönderebileceği e-posta sayısına tavan koyar. Asıl amaç, ele geçirilmiş bir hesabın veya sunucunun kısa sürede büyük hacimli spam göndererek kurumun gönderim itibarını zedelemesini ve IP'nizin kara listelere düşmesini önlemektir.
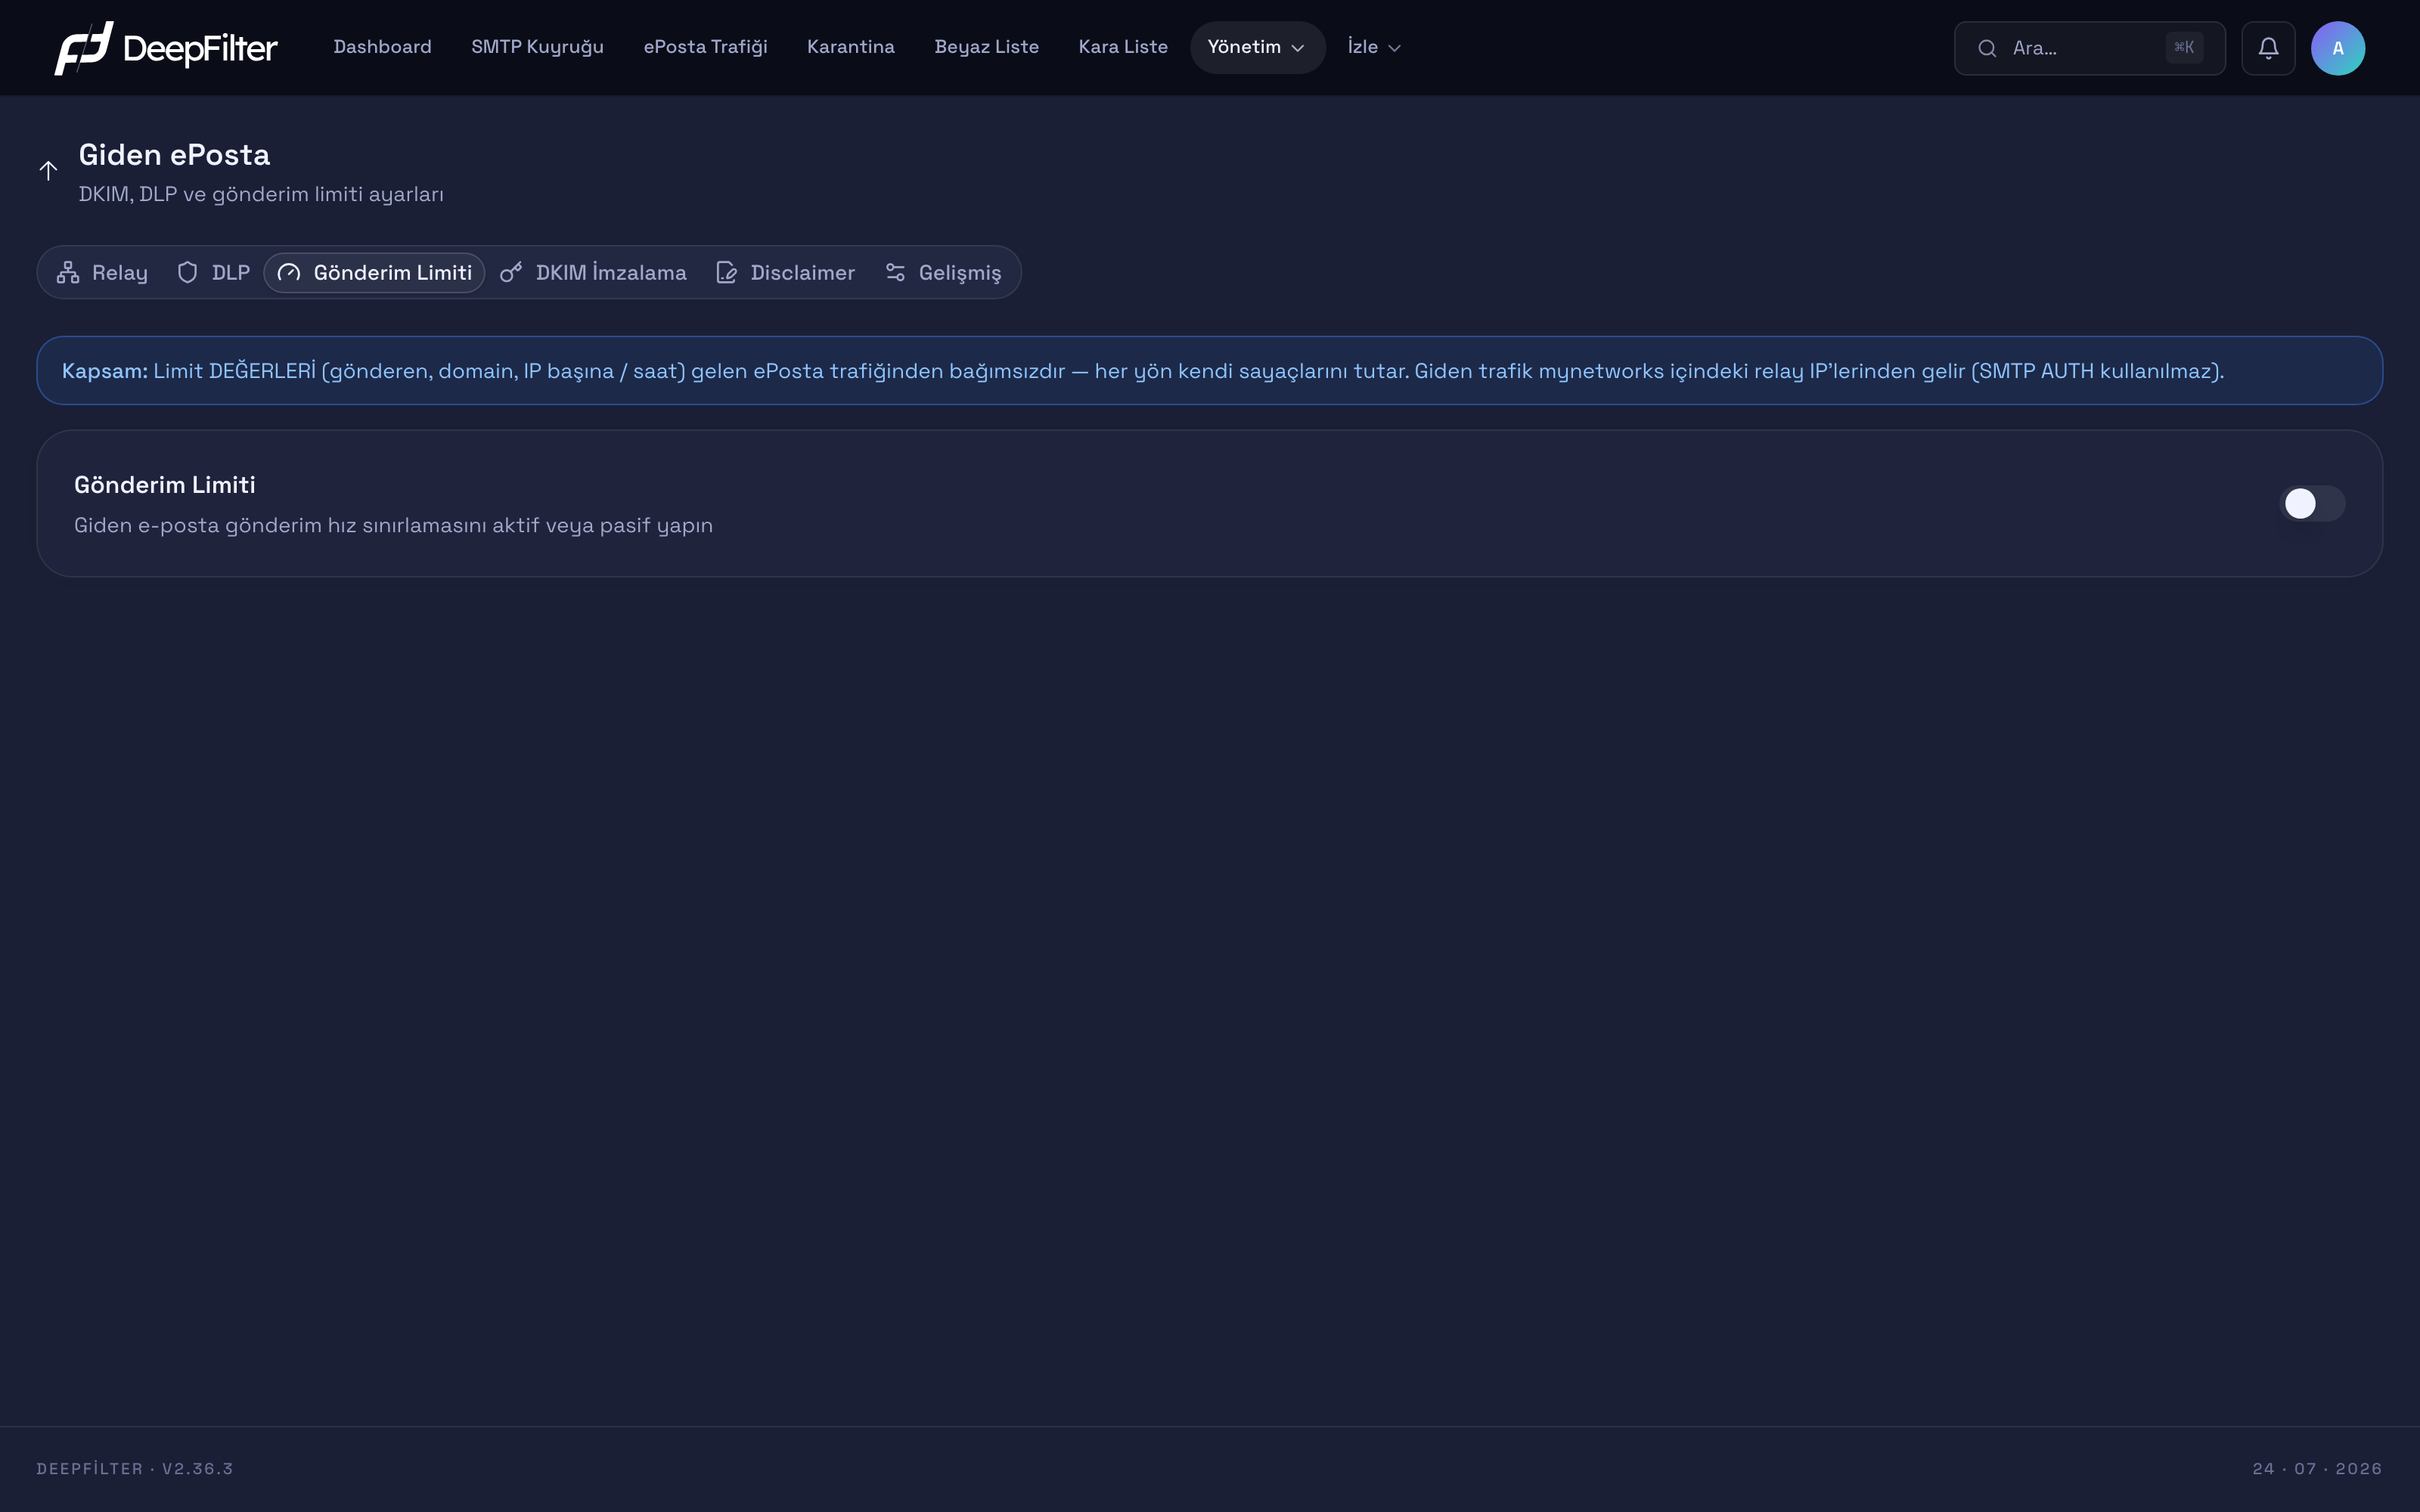
Anahtar açıldığında saatlik gönderim tavanları ve tavan aşımı aksiyonu görünür.
Ayarlar
Gönderim Limiti — saatlik gönderim tavanını açan/kapatan ana anahtar. (varsayılan: kapalı)
- Ne yapar: Aşağıdaki tavanları ve tavan aşımı aksiyonunu yürürlüğe koyar veya durdurur.
- Neden var: Ani gönderim patlamalarını (ele geçirilmiş hesap, hatalı otomasyon) sınırlamak.
- Değiştirirsen: Açarsanız tanımlı tavanı aşan gönderim yavaşlatılır; kapalıyken (varsayılan) giden hızda sınır yoktur.
Bu anahtar, Gelişmiş sekmesindeki Kürasyonlu Korumalar listesinde yer alan Gönderim Limiti satırıyla aynı ayardır: iki giriş noktası, tek ayar. Tavan değerleri yalnızca bu sekmeden girilir.
Anahtar açıldığında tavan değerleri ve aksiyon görünür hale gelir:
- Gönderen başına / saat (varsayılan: 400) — tek bir gönderen adresinin saatlik tavanı.
- Relay IP başına / saat (varsayılan: 3000) — tek bir relay sunucusunun saatlik tavanı.
- Anlık Kapasite (Burst) — kısa süreli yoğunlukta, saatlik tavan dolmadan tek seferde geçmesine izin verilen e-posta sayısı. (varsayılan: gönderen 300, relay IP 1000)
- Aksiyon — bir tavan aşıldığında uygulanan işlem:
- Geçici Ret (varsayılan) — gönderene "sonra tekrar dene" (4xx) yanıtı döner; meşru gönderim daha sonra tamamlanır, yalnızca hızı düşürülür.
- Karantina — tavanı aşan e-posta karantinada bekletilir.
Ani bir yığılmada fiilen bağlayan sınır anlık kapasitedir; saatlik tavan yalnızca trafik zamana yayıldığında devreye girer. Bir hesap tek seferde binlerce e-posta püskürtüyorsa sınır saatlik tavana ulaşılmadan, anlık kapasite dolduğu anda uygulanır. Bu nedenle her saatlik tavan alanının altında karşılık gelen anlık kapasite ipucu olarak gösterilir; iki değeri birlikte düşünmeniz beklenir.
Tavan değerlerini düşürürseniz koruma sıkılaşır ama meşru toplu gönderim (bülten, davetiye) yanlışlıkla yavaşlayabilir; yükseltirseniz meşru gönderim rahatlar ama ele geçirilmiş bir hesap daha çok e-posta gönderebilir. Bu bir temkinli↔hoşgörülü kalibrasyon eksenidir.
Limit değerleri gelen e-posta trafiğinden bağımsızdır; her yön kendi sayaçlarını tutar (giden yönde gönderen ve relay IP başına). Giden trafik, Relay sekmesindeki güvenilir IP'lerden gelen e-postadır (SMTP kimlik doğrulama kullanılmaz), bu yüzden "gönderen başına" sayaç, zarf üzerindeki gönderen adresine göre işler.
Giden Gönderim Limiti Tanımlama
Ön koşullar
- Meşru toplu gönderim (bülten, toplu davet) yapan sunucularınızın normal saatlik hacmini bilin; tavanı bu hacmin altına koymak meşru gönderimi de yavaşlatır.
Adımlar
- Giden ePosta → Gönderim Limiti sekmesini açın.
- Gönderim Limiti anahtarını açın.
- Gönderen ve relay IP başına saatlik tavanları girin; gerekiyorsa Anlık Kapasite (Burst) değerlerini ortamınıza göre düzenleyin.
- Aksiyonu seçin (Geçici Ret önerilir; meşru gönderim daha sonra kendiliğinden tamamlanır).
- Kaydedin.
Doğrulama — başarılı olduğunu şuradan anlarsın
- Tavanı bilinçli olarak düşük bir test değerine çekip art arda gönderim yaptığınızda, tavanı aşan e-postaların Trafik ekranında geçici ret ile yavaşlatıldığını görürsünüz.
DKIM İmzalama
DKIM imzalama, giden her e-postaya alan adınıza ait bir kriptografik imza ekler. Alıcı sunucular bu imzayı, alan adınızın DNS kaydındaki genel anahtarla doğrulayarak e-postanın gerçekten sizin alan adınızdan çıktığını ve yolda değiştirilmediğini teyit eder. İmzasız veya doğrulanamayan e-postalar giderek daha sık spam'e düşürüldüğü için DKIM, giden e-postanın teslim edilebilirliğini doğrudan etkiler.
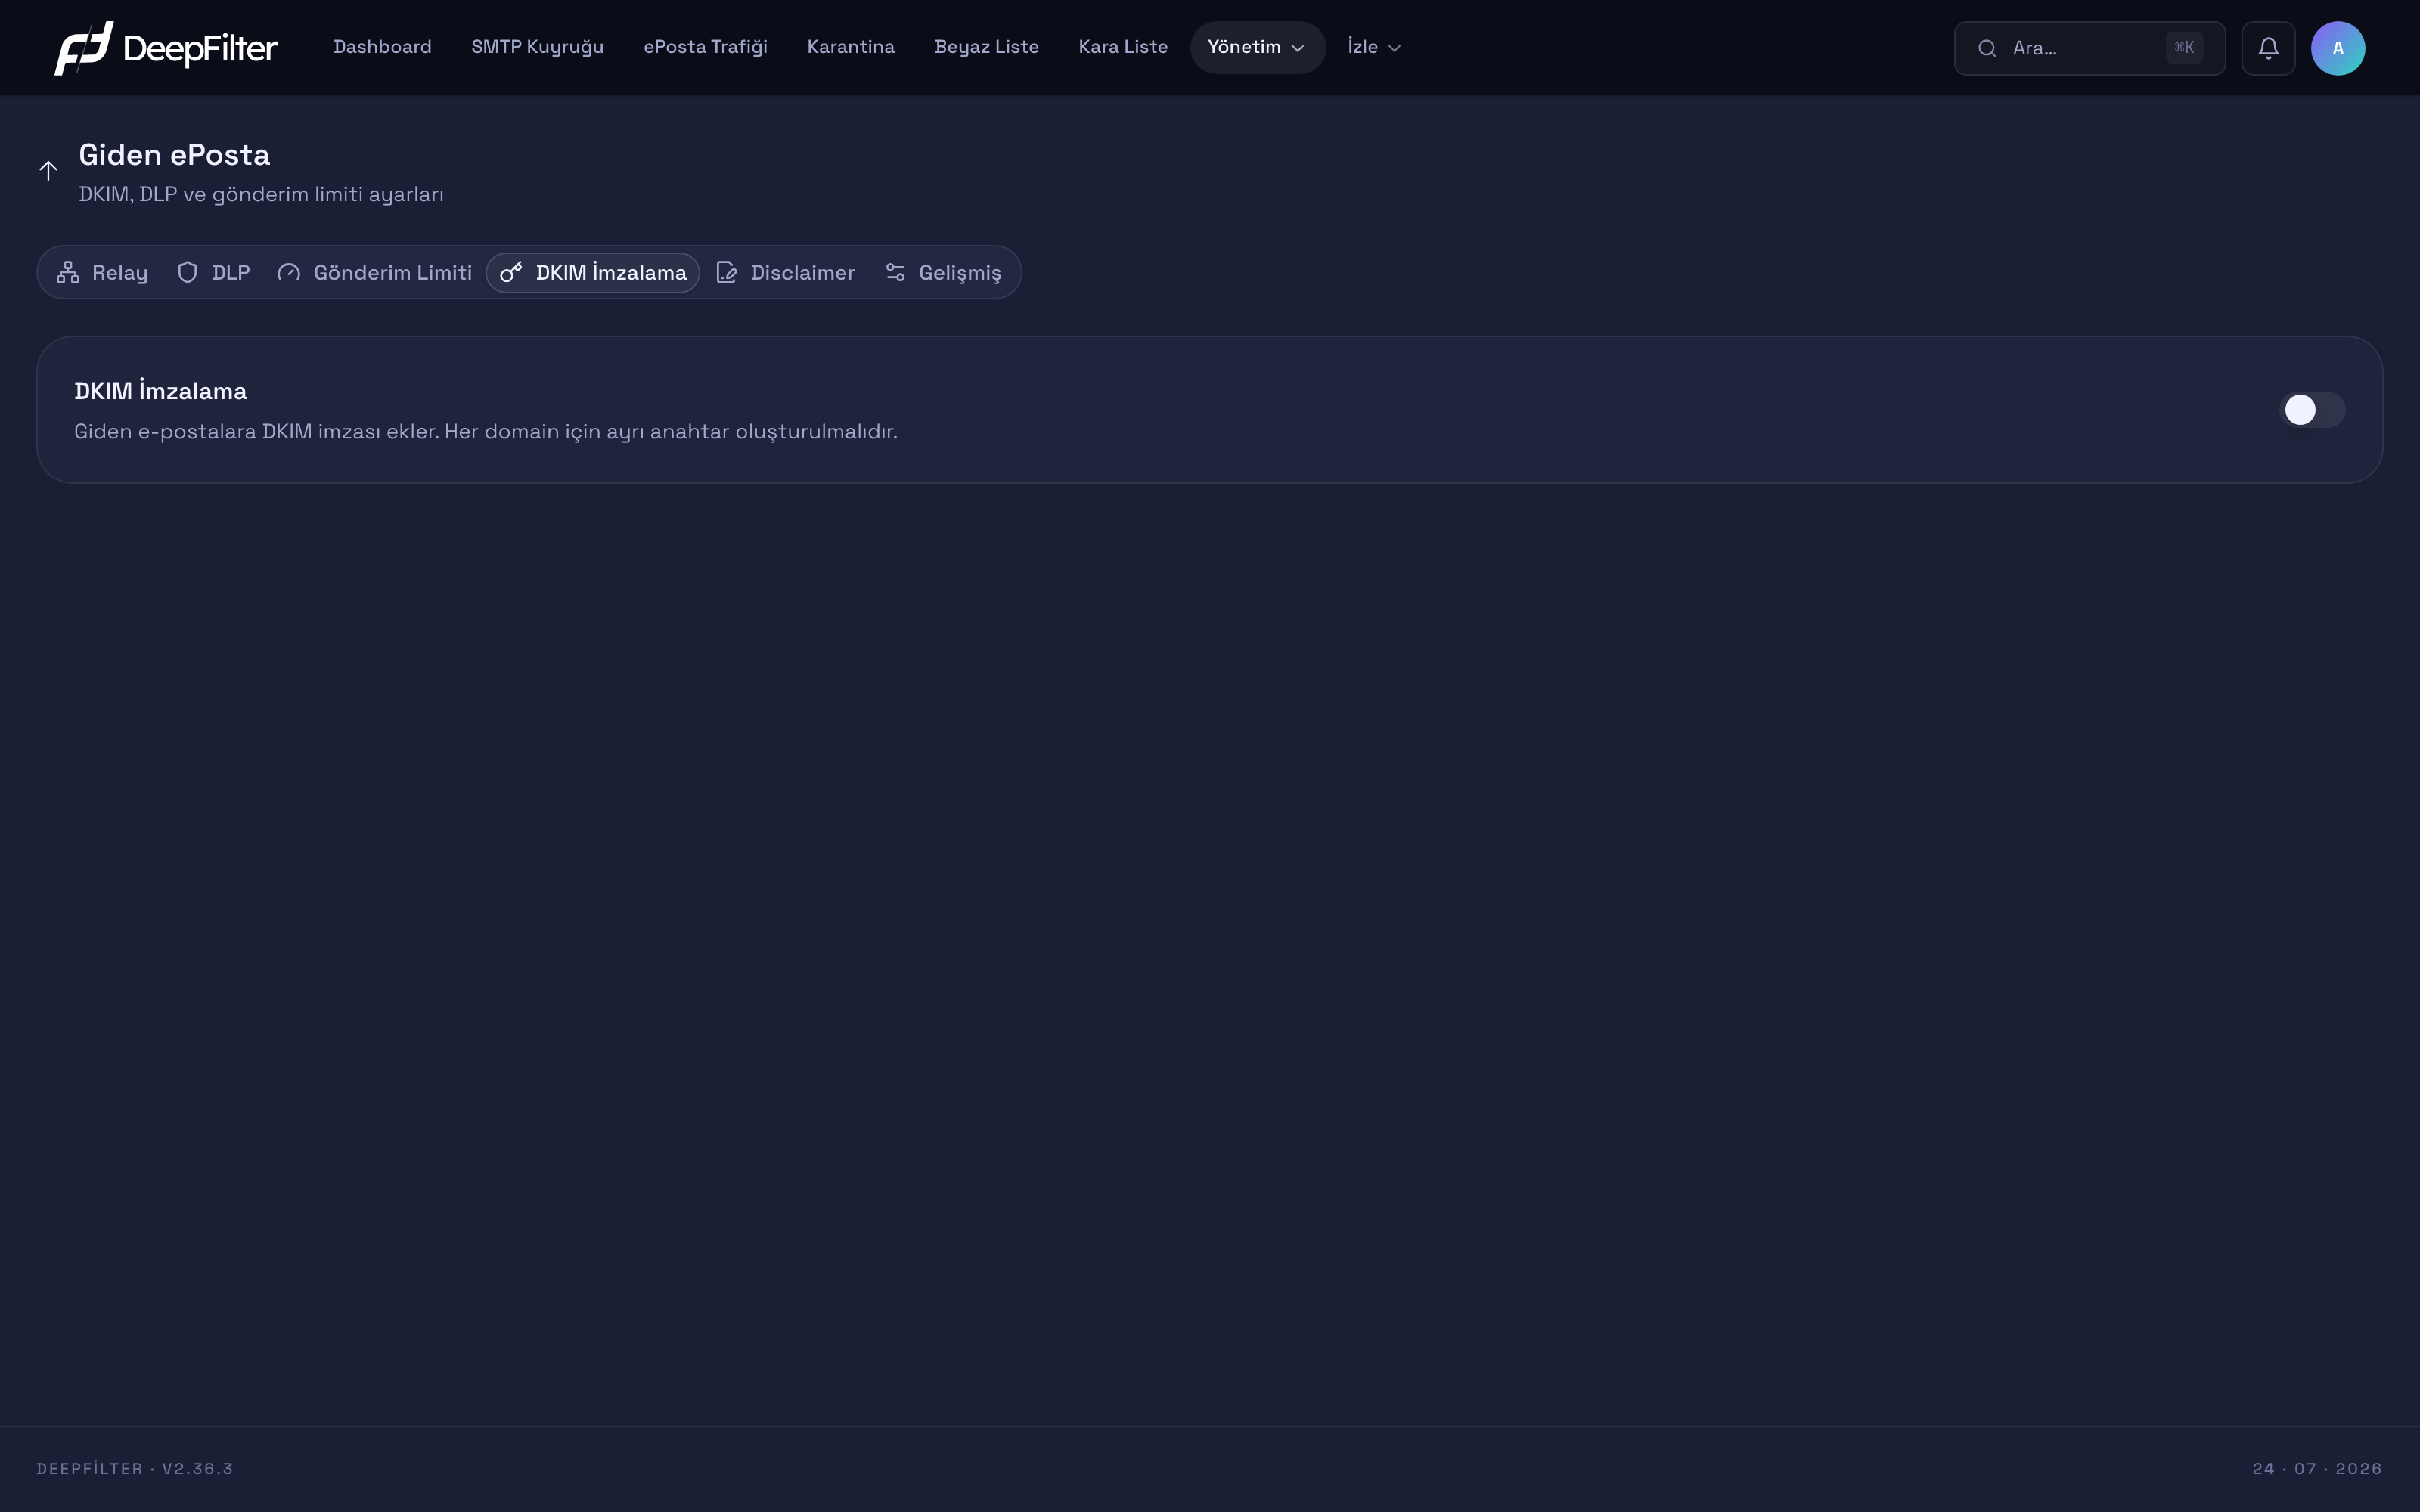
İmzalama açıldığında her alan adı için anahtar oluşturma ve doğrulama araçları görünür.
Ayarlar
DKIM İmzalama — giden imzalamayı açan/kapatan ana anahtar. (varsayılan: kapalı)
- Ne yapar: İmzalamayı yürürlüğe koyar; açıldığında her alan adı için anahtar oluşturma ve yönetim araçları görünür hale gelir.
- Neden var: İmzalamayı alan adı bazında yönetebilmek.
- Değiştirirsen: Açıp DNS'e genel anahtarı eklerseniz alıcılar alan adınızı doğrular. Açıp DNS'e eklemezseniz imza doğrulanamaz ve teslim edilebilirlik düşebilir.
Selector — imza anahtarını DNS'te adlandıran etiket. (varsayılan: default)
- Ne yapar: DNS kaydının adını belirler:
<selector>._domainkey.<alanadı>. - Neden var: Aynı alan adı için birden çok anahtarı (rotasyon, farklı sistemler) ayırt etmeye yarar.
- Değiştirirsen: Boş bırakırsanız
defaultkullanılır. Farklı bir selector girerseniz DNS'e o adla kayıt açmanız gerekir; DNS'teki selector ile imzadaki selector eşleşmezse doğrulama başarısız olur.
Her alan adı kendi 2048-bit RSA anahtarıyla imzalanır ve imza, e-postanın gönderen (From) alan adına göre seçilir. Bir anahtar oluşturulduğunda DeepFilter, DNS'e eklemeniz gereken TXT kaydını (v=DKIM1; k=rsa; p=<genel anahtar>) gösterir. Anahtarı başka bir DeepFilter kurulumuna taşımak için dışa ve içe aktarabilirsiniz (en az 1024-bit RSA, şifrelenmemiş anahtar kabul edilir).
DKIM Anahtarı Oluşturma
Ön koşullar
- DKIM İmzalama anahtarı açık olmalı; anahtar araçları yalnızca açıkken görünür.
- İmzalayacağınız alan adının DNS bölgesine TXT kaydı ekleyebiliyor olmalısınız.
Adımlar
- Giden ePosta → DKIM İmzalama sekmesini açın ve DKIM İmzalama anahtarını açın.
- İmzalanacak alan adını girin ve isterseniz bir selector belirtin (boş bırakılırsa
default). - Anahtarı oluşturun; DeepFilter 2048-bit RSA anahtar üretir ve yayınlamanız gereken TXT kaydını gösterir.
- Gösterilen TXT kaydını alan adınızın DNS bölgesine ekleyin.
- Doğrula ile DeepFilter'ın yayınladığınız kaydı bulup yerel anahtarla eşleştirmesini bekleyin.
Doğrulama — başarılı olduğunu şuradan anlarsın
- Doğrulama rozeti "eşleşiyor" durumuna döner ve bu alan adından gönderilen bir test e-postası alıcı tarafta geçerli DKIM imzasıyla ulaşır.
Anahtarı oluşturmak tek başına yeterli değildir; gösterilen TXT kaydını DNS'e eklemeden imza doğrulanamaz. DNS değişikliğinin yayılması zaman alabilir, bu yüzden Doğrula rozeti hemen yeşile dönmezse bir süre sonra tekrar deneyin.
Var olan bir anahtarı yönetirken, silme işlemine dikkat edin:
Bir alan adının DKIM anahtarını silmek geri alınamaz: özel anahtar kaybolur, o alan adına ait imzalama durur ve yeniden oluşturulan anahtar farklı olacağı için DNS kaydını da güncellemeniz gerekir. Silmeden önce anahtarı dışa aktarıp yedeklemeyi değerlendirin.
Disclaimer
Disclaimer, giden e-postaların gövdesine otomatik olarak yasal not veya kurumsal imza (footer) ekler. Kurumlar bunu sorumluluk reddi, gizlilik bildirimi veya standart imza bloğu için kullanır. Tanımları oluşturup alan adlarına atarsınız; o alan adından çıkan giden e-postalara not otomatik eklenir.
Not, e-postaya imzalama aşamasından önce eklenir; böylece footer DKIM imzasının kapsamına girer ve imza geçerli kalır. Eklemenin sınırları şunlardır: yalnızca giden e-postaya uygulanır ve karar gönderen adresine göre değil kaynak IP'ye göre verilir, dolayısıyla taklit bir gönderen adresi footer tetikleyemez; zaten imzalı veya şifreli e-postalar (mevcut imza, S/MIME, PGP, imzalı/şifreli çok parçalı içerik) atlanır ve gövdelerine dokunulmaz; not yalnızca gövdenin sonuna eklenir. İşleme sırasında bir sorun olursa e-posta not eklenmeden teslim edilir; gövde bütünlüğü footer'dan önceliklidir.
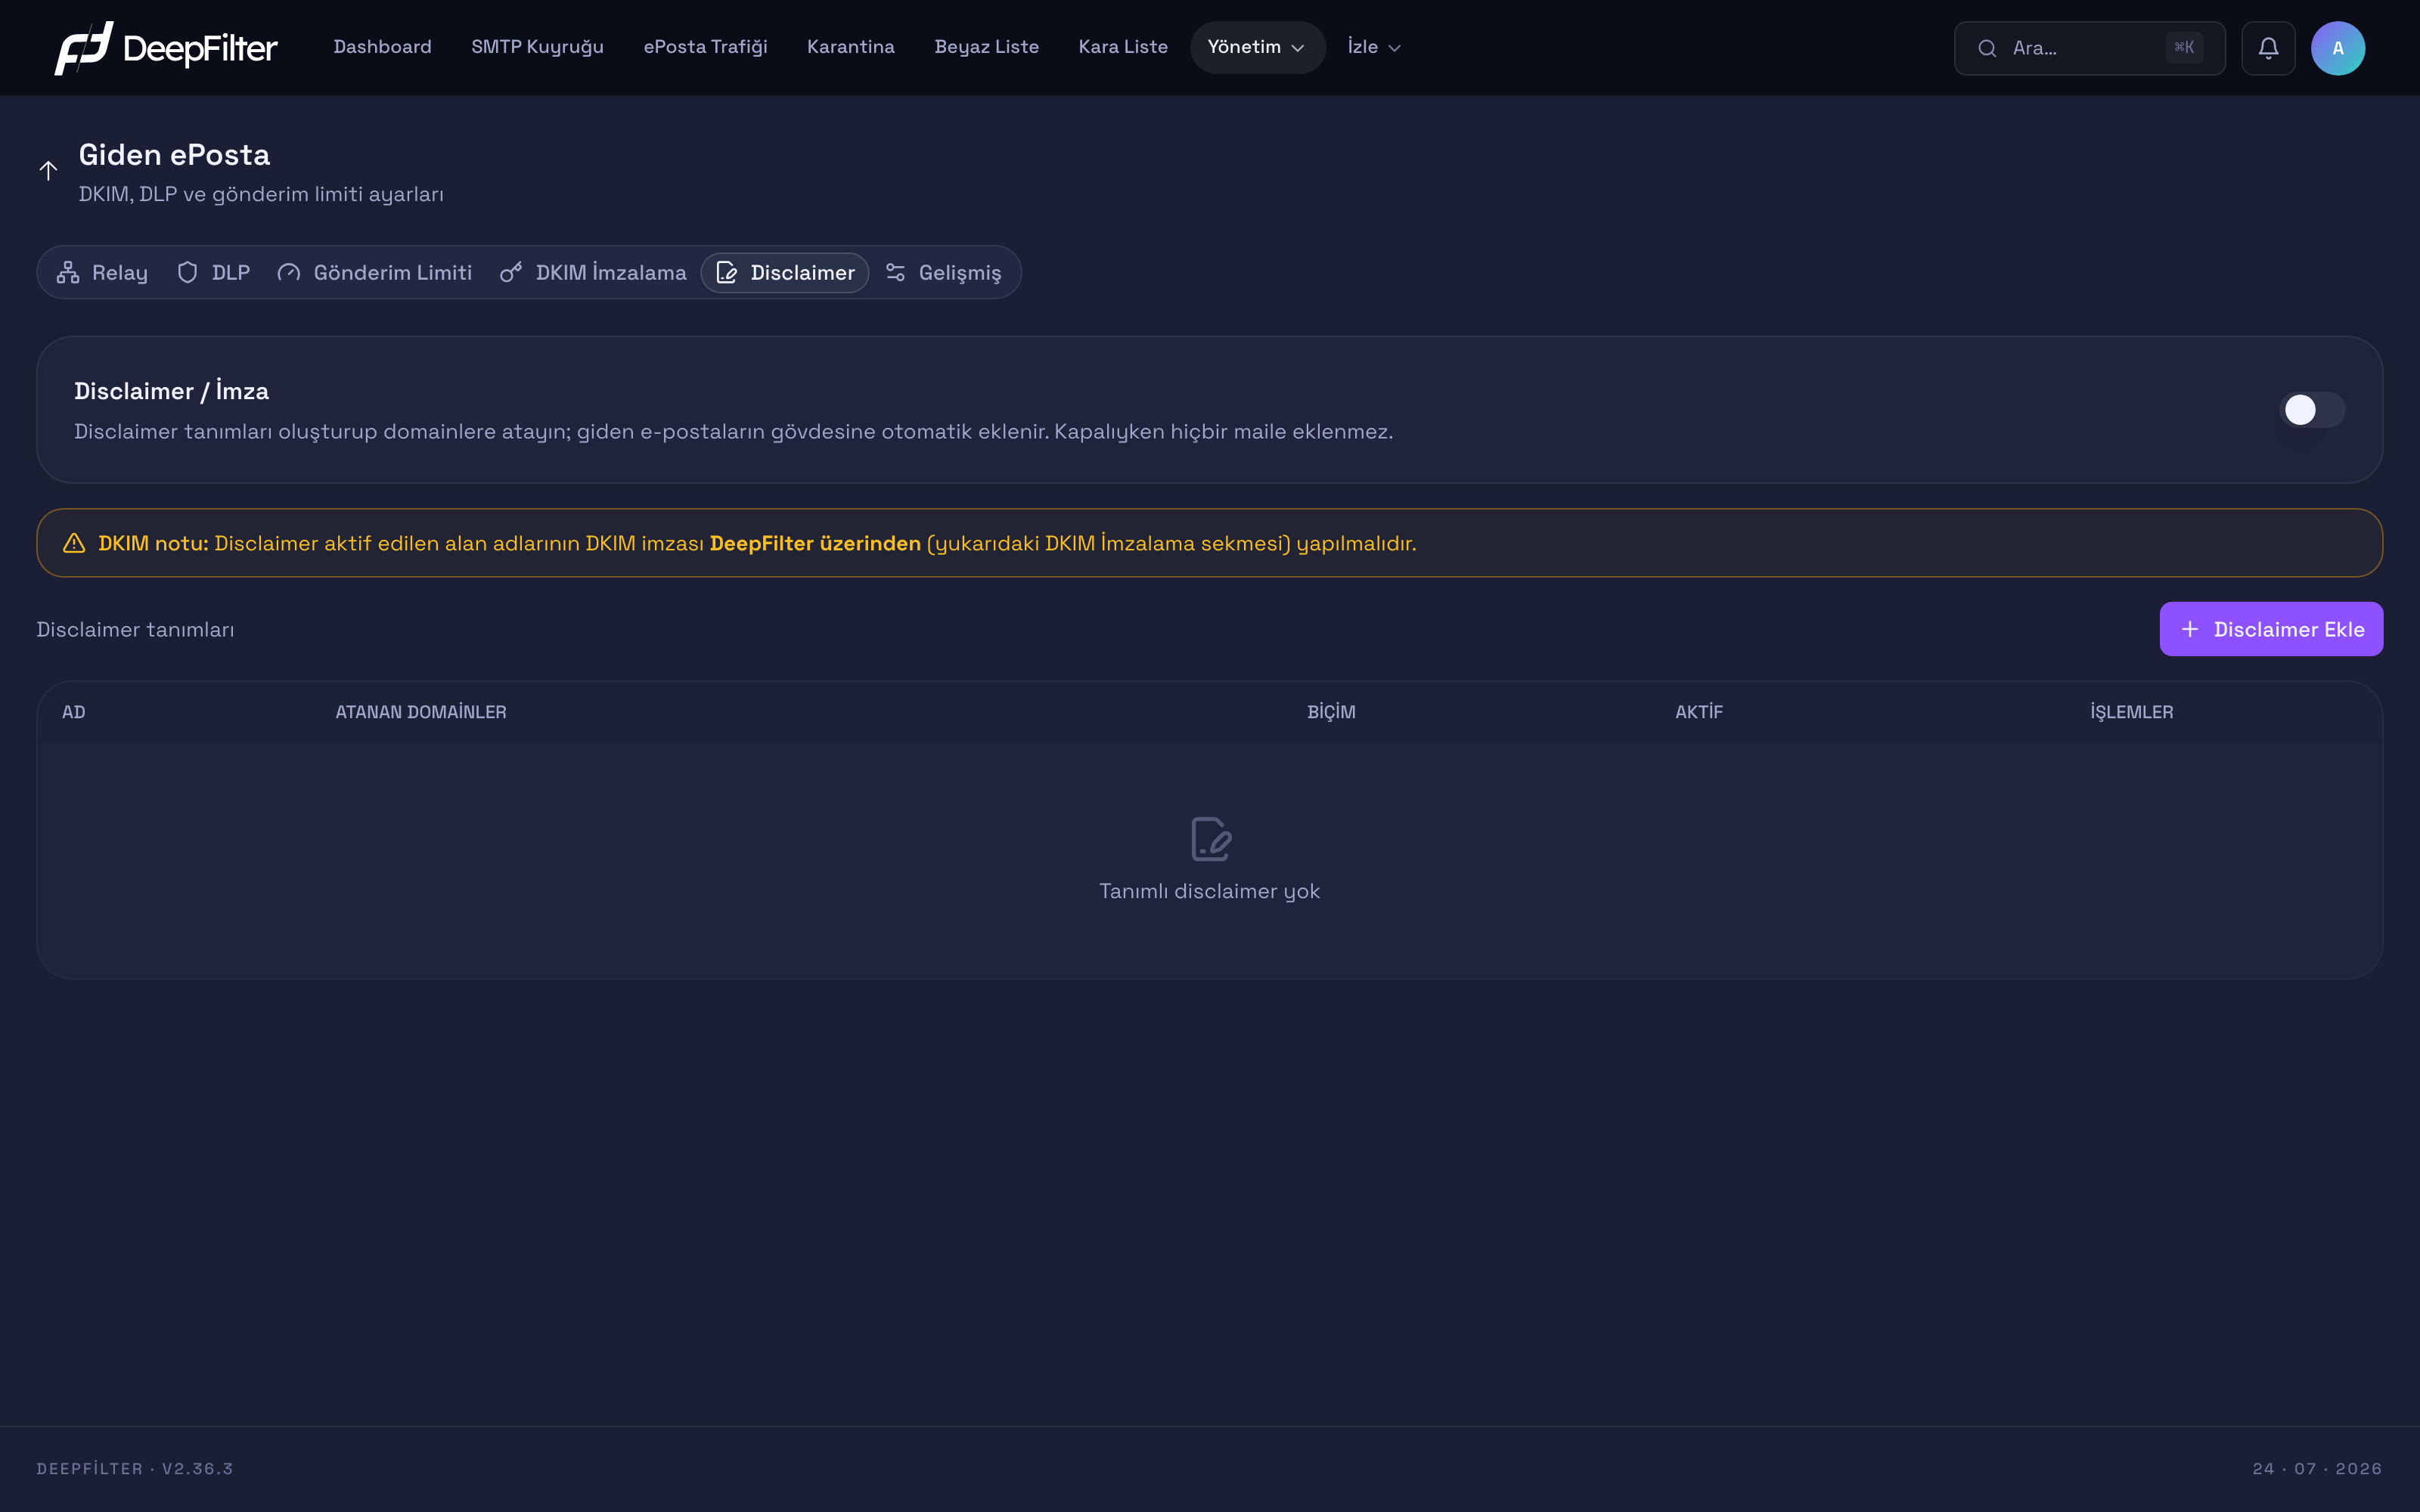
Tanımlı her disclaimer, atandığı alan adının giden e-postalarına otomatik eklenir.
Ayarlar
Disclaimer / İmza — disclaimer motorunu açan/kapatan ana anahtar. (varsayılan: kapalı)
- Ne yapar: Tanımlı disclaimer'ların giden e-postalara eklenmesini yürürlüğe koyar veya durdurur.
- Neden var: Not eklemeyi tek noktadan yönetmek.
- Değiştirirsen: Kapalıyken hiçbir e-postaya ek yapılmaz. Açıp tanım oluşturup alan adına atarsanız, o alan adının giden e-postalarına footer eklenir.
Disclaimer Tanımı Oluşturma
Ön koşullar
- Disclaimer / İmza anahtarı açık olmalı.
- Not eklenecek alan adının DKIM imzası DeepFilter üzerinden yapılmalı (aşağıdaki uyarıya bakın).
Adımlar
- Giden ePosta → Disclaimer sekmesini açın ve Disclaimer / İmza anahtarını açın.
- Disclaimer Ekle'ye tıklayın.
- Bir ad girin ve biçimi seçin (HTML veya Düz Metin).
- Not içeriğini yazın; gerekiyorsa makroları (
__SENDER__,__RECIPIENT__,__SUBJECT__,__DATE__,__MSGID__) ekleyin ve önizlemeyle sonucu görün. HTML notlarda makro değerleri güvenlik için kaçışlanır. - Notu uygulanacak alan adlarını seçin. Bir alan adı yalnızca tek bir tanıma atanabilir; başka bir tanıma atanmışsa buraya eklerken oradan taşınır.
- Tanımı Aktif yapıp kaydedin.
Doğrulama — başarılı olduğunu şuradan anlarsın
- Seçtiğiniz alan adından bir test e-postası gönderin; alıcıda gövdenin sonuna notun eklendiğini görün. İmzalı veya şifreli gönderdiğiniz bir test e-postasında ise notun bilinçli olarak eklenmediğini doğrulayın.
Disclaimer atadığınız alan adının DKIM imzası DeepFilter üzerinden yapılmalıdır (DKIM İmzalama sekmesi). Aksi halde imza dışarıda, footer eklenmeden önceki gövdeye göre atılmışsa, eklenen not imzayı bozar ve alıcı tarafta DKIM doğrulaması başarısız olur.
Gönderici Kısıtlama
Gönderici Kısıtlama, belirlediğiniz kullanıcıların veya alan adlarının kurum dışına e-posta göndermesini durdurur. İçeriğe, skora veya hacme bakmayan bir yetki politikasıdır: listedeki bir gönderen adına dışarıya çıkan e-posta, ne yazdığından bağımsız olarak teslim edilmez. Tipik kullanımı, işten ayrılan bir personelin hesabı tümüyle kapatılana kadar dışarıyla yazışmasını kesmek, yalnızca kurum içi haberleşmesi gereken servis hesaplarını sınırlamak veya bir taşeron alan adına ait tüm giden trafiği geçici olarak askıya almaktır.
Kısıtlama bir reddetme değildir. E-posta SMTP düzeyinde kabul edilir — gönderen istemci bir hata yanıtı almaz — ancak teslim edilmez ve karantinaya alınır. Karantinada Kısıtlı Gönderici kategorisiyle görünür; genel yönetici inceleyip gerekirse serbest bırakabilir. Bu davranış politikayı kullanıcı tarafında sessiz kılar: göndericinin durumdan haberdar olmasını istiyorsanız uyarı e-postasını ayrıca açmanız gerekir.
Kural üç koşul birlikte sağlandığında işler. Birincisi, gönderen listede olmalıdır; eşleşme hem SMTP zarfındaki gönderen adresine hem de e-postanın görünen From başlığına, adres veya alan adı düzeyinde bakar — böylece zarfını değiştirerek listeden kaçmak mümkün olmaz. İkincisi, e-posta Relay sekmesindeki güvenilir bir kaynaktan çıkıyor olmalıdır. Üçüncüsü, alıcılardan en az biri dış taraftan olmalıdır. Bu üçüncü koşul nedeniyle kurum içi yazışma muaftır: tüm alıcılar sizin tanımlı alan adlarınıza aitse e-posta engellenmez ve kısıtlı bir kullanıcı iç yazışmasını sürdürebilir. Buna karşılık çok alıcılı bir e-postada tek bir dış alıcı bile varsa e-postanın tamamı tutulur; alıcı bazlı ayrıştırma yapılmaz.
Bu liste Kara Liste'den bağımsızdır: Kara Liste gelen yön politikasıdır, ikisi birbirini etkilemez.
Ayarlar
Tip — kaydın kapsamını belirler: E-posta adresi veya Alan adı.
- Ne yapar: E-posta adresi seçiminde yalnızca o adres, alan adı seçiminde o alan adı adına gönderen tüm kullanıcılar kısıtlanır.
- Neden var: Tek bir kişiyi kısıtlamakla bütün bir alan adını kapatmak farklı kararlardır; kapsamı açıkça seçmenizi sağlar.
- Değiştirirsen: Alan adı kaydı o alan adındaki her gönderene uygulanır — tek bir kişiyi hedefliyorsanız e-posta adresi tipini kullanın, aksi halde tüm kurumu farkında olmadan dışarıya kapatabilirsiniz.
Değer — kısıtlanacak e-posta adresi veya alan adı. (en fazla 255 karakter; kaydedilirken küçük harfe çevrilir)
- Ne yapar: Eşleşme aranacak adresi veya alan adını tanımlar.
- Neden var: Kısıtlamanın hedefidir.
- Değiştirirsen: Girdi seçtiğiniz tiple tutarlı olmalıdır; geçersiz bir değer kaydedilmeden önce alanın altında uyarı olarak bildirilir ("E-posta adresi '@' içermelidir." veya "Alan adı '@' içeremez."). Büyük/küçük harf farkı önemli değildir, değer kaydedilirken küçük harfe çevrilir.
Açıklama — kaydı tanımlayan serbest metin. (opsiyonel, en fazla 500 karakter)
Yalnızca yönetim kolaylığı içindir; işleyişe etkisi yoktur. Kaydın neden eklendiğini (ayrılan personel, servis hesabı, sözleşmesi biten taşeron) ileride hatırlamak için doldurmanız önerilir.
Gönderene Uyarı E-postası — kısıtlama nedeniyle tutulan e-posta için göndericiye bilgilendirme gönderilip gönderilmeyeceğini belirler. (varsayılan: kapalı)
- Ne yapar: Açıkken kurum içindeki gönderene, e-postasının dışarıya çıkmadığını bildiren bir e-posta yollanır. Dış alıcıya hiçbir bildirim gitmez.
- Neden var: Bazı kurumlar kısıtlamanın sessiz kalmasını ister (ayrılma süreci, inceleme); bazıları ise kullanıcının boşuna beklememesi için bilgilendirilmesini tercih eder. Varsayılanın kapalı olması, sessiz seçeneği güvenli taraf kabul eder.
- Değiştirirsen: Açarsanız kullanıcı e-postasının teslim edilmediğini öğrenir. Bilgilendirme anlık değildir: karantina taraması birkaç dakikada bir çalıştığı için uyarı ortalama bir, en geç iki dakika sonra ulaşır. Aynı gönderene saatte en fazla bir uyarı gönderilir; kısıtlı bir kullanıcı arka arkaya denediğinde her deneme için ayrı uyarı almaz.
Uyarının konusu ve metni Sistem → E-posta Şablonları ekranından düzenlenebilir.
Toplu Ekleme
Çok sayıda kaydı tek tek girmek yerine Toplu Ekle sekmesine, her satıra bir kayıt gelecek şekilde liste yapıştırabilirsiniz. # ile başlayan satırlar yorum sayılıp yok sayılır; @ içeren satırlar e-posta adresi, diğerleri alan adı olarak değerlendirilir. Tek seferde en fazla 1000 kayıt eklenebilir; daha uzun listeleri bölerek girmeniz gerekir.
Yapıştırdığınız metin kaydetmeden önce canlı olarak çözümlenir: toplam satır sayısı, e-posta ve alan adı dağılımı, listede zaten bulunan tekrarların sayısı ve geçersiz satır sayısı gösterilir. Geçersiz satırlar, hangi satırda olduğunu belirten numaralarıyla açılır bir listede görülebilir. Kaydettiğinizde kaç kaydın eklendiği, kaçının zaten listede olduğu ve kaç satırın atlandığı özetlenir — böylece büyük bir listede neyin işlendiğini kaydetmeden önce ve sonra görürsünüz.
Listeden çıkarma iki biçimde yapılır: tek bir satır kendi satır içi onayıyla kaldırılır, birden çok kayıt ise satırları seçip Seçilenleri kaldır ile toplu olarak kaldırılır. Bir kaydın kaldırılması kısıtlamayı anında sona erdirir; o gönderen tekrar dışarıya e-posta gönderebilir.
Gönderici Kısıtlama Ekleme
Ön koşullar
- Bu listeyi yalnızca genel yönetici yönetebilir; alan yöneticisi listeyi göremez.
- Kısıtlayacağınız adresin veya alan adının dışarıyla yazışmaya gerçekten ihtiyacı olmadığını doğrulayın. Kısıtlama sessizdir: kullanıcı hata almaz, e-postasının teslim edilmediğini uyarı e-postası açık değilse fark etmez.
Adımlar
- Giden ePosta → Gönderici Kısıtlama sekmesini açın.
- Tek kayıt için Tek Ekle'de tipi seçin, değeri girin ve isterseniz bir açıklama yazın.
- Çok sayıda kayıt için Toplu Ekle'ye geçip listeyi yapıştırın; önizlemedeki geçersiz ve tekrar sayılarını kaydetmeden önce kontrol edin.
- Kaydı ekleyin ve tabloda göründüğünü doğrulayın.
- Göndericinin durumdan haberdar olmasını istiyorsanız Gönderene Uyarı E-postası anahtarını açın.
Doğrulama — başarılı olduğunu şuradan anlarsın
- Kısıtladığınız adresten kurum dışındaki bir alıcıya test e-postası gönderin: gönderen istemcide hata görünmez, e-posta Karantina ekranında Kısıtlı Gönderici kategorisiyle listelenir. Aynı adresten kurum içi bir alıcıya gönderdiğiniz e-postanın ise normal biçimde teslim edildiğini doğrulayın.
Gönderici Kısıtlama, Gelişmiş → Giden ePostaları Tara anahtarı kapalı olsa bile çalışır; kürasyonlu korumalardan bağımsız bir yetki politikasıdır. Giden taramayı kapatarak bu listeyi devre dışı bırakamazsınız — kısıtlamayı sona erdirmenin tek yolu kaydı listeden çıkarmaktır.
Kurumun kendi alan adı da kısıtlanabilir. Böyle bir kayıt eklediğinizde DeepFilter'ın kendi bildirim gönderici adresi (Sistem Ayarları'ndaki bildirim gönderici e-postası) kısıtlamadan muaf tutulur; iki adımlı doğrulama kodları, şifre sıfırlama e-postaları, karantina özetleri ve zamanlı raporlar çıkmaya devam eder. Bu adresi sonradan değiştirirseniz muafiyet otomatik olarak yeni adrese taşınır.
Kısıtlama nedeniyle karantinaya düşen bir giden e-postayı yalnızca genel yönetici serbest bırakabilir. Alan yöneticisi bu kaydı serbest bırakmaya çalışırsa yetki hatası alır; politika kararı genel yöneticiye aittir.
Gelişmiş
Gelişmiş sekmesi, giden e-posta akışının ileri seviye ayarlarını toplar: giden e-postaya hangi korumaların uygulanacağı ve giden e-postaların doğrudan mı yoksa bir ara sunucu (smarthost) üzerinden mi teslim edileceği.
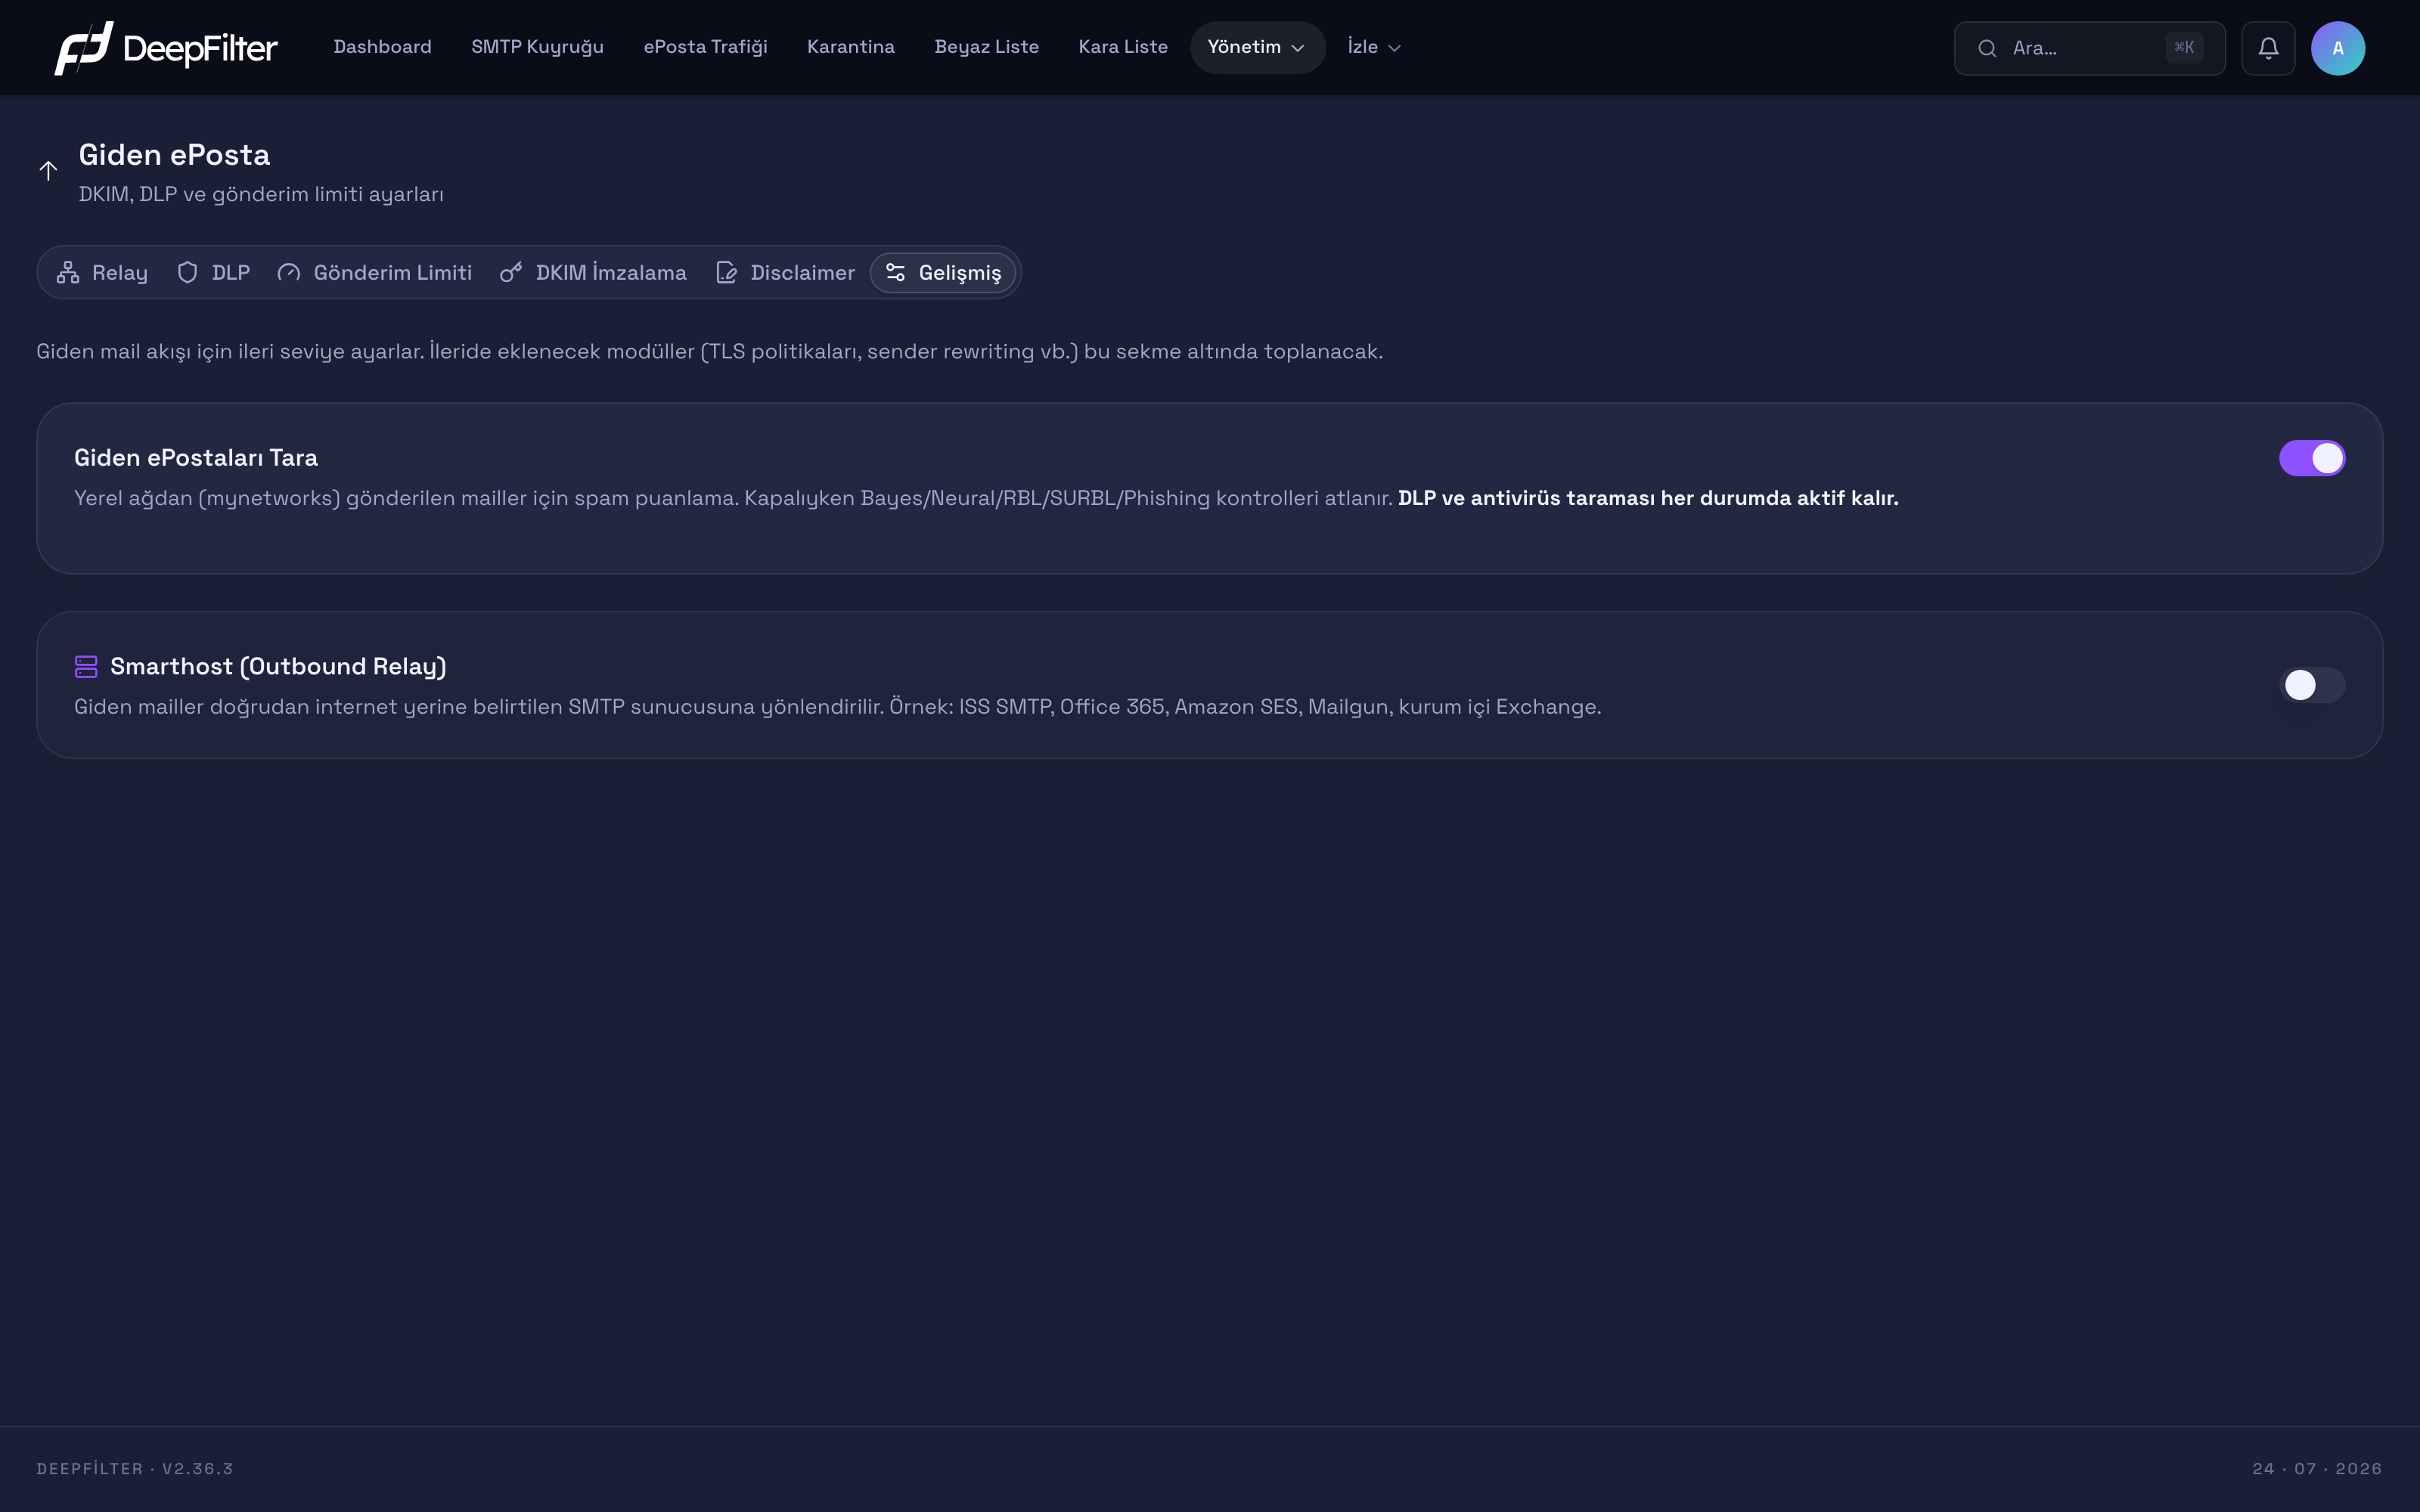
Giden tarama ve smarthost yönlendirmesi bu sekmeden yönetilir.
Giden ePostaları Tara
Giden e-posta, gelen e-postayla aynı kural setinden geçmez. Gelen taraftaki kuralların çoğu — gönderen itibarı, marka taklidi, oltalama sezgileri ve içerik kalıpları — tanımadığınız bir göndereni değerlendirmek için tasarlanmıştır. Aynı kuralları kendi kullanıcılarınızın yazdığı e-postaya uygulamak meşru kurumsal yazışmayı yanlışlıkla karantinaya düşürür. Bu nedenle giden yönde yalnızca kürasyonlu (seçilmiş) bir koruma kümesi çalışır: virüs taraması, veri sızıntısı önleme (DLP), zararlı bağlantı istihbaratı ve gönderim limiti. Bu kümede yer almayan hiçbir kural giden e-postada değerlendirilmez. Gönderici Kısıtlama bu kümenin dışındadır: bir tarama kuralı değil, gönderim yetkisi kararıdır ve kendi sekmesinden bağımsız olarak yönetilir.
Giden ePostaları Tara — kürasyonlu korumaların giden e-postayı fiilen durdurup durduramayacağını belirleyen ana anahtar. (varsayılan: açık)
- Ne yapar: Açıkken Kürasyonlu Korumalar bölümünde açık olan denetimler giden e-postayı karantinaya alabilir; kapatıldığında aksiyon eşikleri devre dışı kalır.
- Neden var: Ele geçirilmiş bir iç hesabın dışarıya zararlı ek veya hassas veri göndermesini durdurmak için giden yönde aksiyon alınabilmesi gerekir; buna karşılık bazı kurumlar giden e-postayı hiçbir koşulda durdurmamayı tercih eder.
- Değiştirirsen: Açıkken (varsayılan) kürasyonlu korumalar giden e-postayı durdurabilir. Kapatırsanız bu korumalar hiçbir giden e-postayı durduramaz; bulgular yine kaydedilir ve Trafik ekranında görünür, ancak karantina veya ret uygulanmaz. Anahtarın kapalı olması Gönderici Kısıtlama listesini etkilemez: kısıtlı bir gönderenin dışarıya çıkan e-postası bu durumda da karantinaya alınır.
Giden yönde çalışan korumalar: virüs taraması · DLP (IBAN, kredi kartı, TC kimlik, kendi tanımladığınız kalıplar ve giden dosya tipi listesi) · zararlı bağlantı istihbaratı (açılırsa) · gönderim limiti · beyaz liste ve muafiyet zinciri (kurum beyaz listesi ve son kullanıcının kendi izin listesi) · DKIM imzalama · disclaimer eklenmesi · trafik kaydı (giden e-posta Trafik ekranında ve raporlarda görünmeye devam eder).
Giden yönde çalışmayan kurallar: gönderen IP ve alan adı itibar listeleri · bağlantı itibar listeleri · istatistiksel öğrenme ve yapay zeka sınıflandırması · oltalama ve marka taklidi sezgileri (konu, gövde, görünen ad) · HELO ve ters DNS tutarlılık denetimleri · SPF/DKIM doğrulama sonuçları (giden imzalama bundan etkilenmez, çalışmayı sürdürür) · şüpheli alan adı uzantısı, ücretsiz barındırma ve dosya paylaşım bağlantısı kuralları · karışık alfabe denetimi · gelen yön için tanımlı engellenen dosya uzantıları (giden ekler DLP sekmesindeki Dosya Tipi Engelleme (Giden) listesiyle yönetilir) · Bombardıman Kalkanı (alıcıyı hedefleyen abonelik bombardımanına karşıdır, yalnızca gelen yönde anlamlıdır).
Kara liste kuralları — engellenen gönderen adresi ve alan adı, engellenen bağlantı, engellenen kelime ve konu kuralları — gelen yön politikasıdır ve giden e-postaya uygulanmaz. Kara listedeki bir adrese kurumunuzdan gönderilen e-posta bu nedenle karantinaya düşmez. Aynı biçimde son kullanıcının kendi engel listesi de giden yönde çalışmaz; buna karşılık izin listesi giden yönde de geçerlidir.
Bu anahtar kapalıyken hiçbir kürasyonlu koruma giden e-postayı durduramaz: aksiyon eşikleri devre dışı olduğu için DLP ve virüs bulguları oluşsa bile karantina veya ret uygulanmaz. Bulgu kaydedilir ve Trafik ekranında görünür, ancak IBAN taşıyan ya da zararlı ek içeren bir giden e-posta durdurulmadan teslim edilir — istenmeyen posta, virüs ve veri sızıntısı kurum dışına denetimsiz çıkar. Giden korumaların e-postayı fiilen durdurmasını istiyorsanız bu anahtarı açık tutun.
Tek istisna Gönderici Kısıtlama'dır: o liste bir tarama sonucu değil bir yetki politikası olduğu için bu anahtardan bağımsız çalışır ve kısıtlı bir gönderenin dışarıya çıkan e-postasını burada da karantinaya alır.
Kürasyonlu Korumalar
Giden e-postada çalışan dört koruma bu bölümde tek tek açılıp kapatılır. Bölümün tamamı ana Giden ePostaları Tara anahtarına bağlıdır: ana anahtar kapalıyken buradaki korumalar giden e-postada aksiyon almaz.
Dört korumanın iki farklı yönetim biçimi vardır. Virüs Taraması ve Zararlı URL iki kademelidir: bu korumaların modül anahtarı gelen tarafta durur, buradaki satır yalnızca giden yön kırılımını belirler. Modül gelen tarafta kapalıyken buradaki satır etkisizdir, değiştirilemez ve korumanın nereden yönetildiğini belirtir; giden yönde çalışabilmesi için önce modülün açılması gerekir. DLP ve Gönderim Limiti ise kendi sekmelerindeki ana anahtarla aynı ayardır; iki ayrı ayar değildir, birinden yapılan değişiklik diğerinde de görünür.
Virüs Taraması — giden e-postanın eklerini ve gövdesini zararlı yazılıma karşı tarar. (varsayılan: açık)
- Ne yapar: Giden bir e-postada zararlı yazılım tespit edildiğinde e-postayı karantinaya taşır.
- Neden var: Ele geçirilmiş bir hesap ya da virüs bulaşmış bir istemci, kurumunuzun adına zararlı ek dağıtabilir; bu tarama, hem müşterilerinize bulaşmayı hem de gönderim itibarınızın zedelenmesini önler.
- Değiştirirsen: Kapatırsanız giden ekler taranmaz ve zararlı bir dosya kurum dışına çıkabilir; açık tutulması önerilir. Bu satır yalnızca giden yönü kapatır, gelen taramaya dokunmaz.
Bu koruma iki kademelidir: modülün kendisi Gelen ePosta → Güvenlik sekmesindeki Antivirüs modülüdür. Modül orada kapalıyken buradaki satır etkisizdir ve giden yönde virüs taraması yapılmaz.
DLP — hassas veri kalıplarının (IBAN, kredi kartı, TC kimlik ve kendi tanımladığınız kalıplar) giden e-postada aranmasını sağlar. (varsayılan: açık)
- Ne yapar: DLP kurallarını giden e-postaya uygular; eşleşmede DLP sekmesinde seçtiğiniz Varsayılan Aksiyon işletilir.
- Neden var: Veri sızıntısı denetimini, giden yönde çalışan diğer korumalarla aynı yerden görebilmek.
- Değiştirirsen: Kapatırsanız giden e-postalarda hassas veri araması yapılmaz ve hiçbir e-posta DLP nedeniyle durdurulmaz.
Bu satır Giden ePosta → DLP sekmesindeki DLP Koruması anahtarıyla aynı ayardır; kuralların kendisi, özel kalıplar ve Varsayılan Aksiyon o sekmeden yönetilir.
Zararlı URL — bilinen zararlı ve oltalama adreslerini giden e-postadaki bağlantılarla eşleştirir. (varsayılan: kapalı)
- Ne yapar: Merkezden çekilen zararlı adres listesindeki bir alan adı veya bağlantı giden bir e-postada geçerse e-postayı karantinaya alır.
- Neden var: Ele geçirilmiş bir hesap, kurumunuzun itibarını kullanarak dışarıya oltalama bağlantısı dağıtabilir; bu denetim gelen tarafta kullanılan aynı listeyi giden yönde de uygular.
- Değiştirirsen: Açarsanız giden e-postalardaki bağlantılar da listeyle karşılaştırılır; kapalıyken (varsayılan) liste yalnızca gelen yönde çalışır.
Bu koruma iki kademelidir: modülün kendisi Gelen ePosta → Merkez İstihbarat sekmesindeki SGB Tehdit İstihbaratı anahtarıdır ve o da varsayılan olarak kapalıdır. Giden yönde çalışması için her iki anahtarın da açık olması gerekir.
Gönderim Limiti — gönderen ve relay IP başına saatlik gönderim tavanını yürürlüğe koyar. (varsayılan: kapalı)
- Ne yapar: Tanımlı tavan aşıldığında Gönderim Limiti sekmesinde seçtiğiniz aksiyonu (geçici ret veya karantina) uygular.
- Neden var: Ele geçirilmiş bir hesabın kısa sürede yüksek hacimli gönderim yapmasını sınırlar; giden yönde hacim tabanlı tek korumadır.
- Değiştirirsen: Açarsanız tavanlar yürürlüğe girer; kapalıyken giden gönderim hızında sınır yoktur.
Bu satır Giden ePosta → Gönderim Limiti sekmesindeki ana anahtarla aynı ayardır; tavan değerleri ve aksiyon o sekmeden girilir.
Giden yön için, gelen taraftaki gibi kural-kural skor yönetimi yapılan bir ekran (Gelen ePosta → Tercihler) bulunmaz. Giden e-postada yalnızca bu dört koruma açılıp kapatılır; tek tek kural skoru belirlenmez.
Kürasyonlu Korumaları Yapılandırma
Ön koşullar
- Giden ePostaları Tara anahtarı açık olmalı; kapalıyken buradaki korumalar giden e-postada aksiyon almaz.
- İki kademeli korumalar için ilgili modül gelen tarafta açık olmalı: virüs taraması için Gelen ePosta → Güvenlik sekmesindeki Antivirüs, zararlı URL için Gelen ePosta → Merkez İstihbarat sekmesindeki SGB Tehdit İstihbaratı.
Adımlar
- Giden ePosta → Gelişmiş sekmesini açın.
- Giden ePostaları Tara anahtarının açık olduğunu doğrulayın.
- Kürasyonlu Korumalar bölümünde giden yönde çalışmasını istediğiniz korumaları açın.
- Bir satır etkisiz görünüyorsa, o korumanın modülünü önce gelen taraftaki sekmesinden açın ve buraya dönün.
- Değişiklikleri kaydedin.
Doğrulama — başarılı olduğunu şuradan anlarsın
- Açtığınız korumaya uyan bir test e-postası gönderin — örneğin DLP açık ve Varsayılan Aksiyon Karantina iken IBAN içeren bir giden e-posta. E-postanın teslim edilmediğini, karantinada beklediğini ve Trafik ekranında giden yönde ilgili bulguyla göründüğünü doğrulayın. Gönderim Limiti için tavanı geçici olarak düşük bir test değerine çekip art arda gönderim yapmanız yeterlidir.
Smarthost (Giden Yönlendirme)
Smarthost — giden e-postaları doğrudan internete teslim etmek yerine belirtilen bir SMTP sunucusuna yönlendirir. (varsayılan: kapalı)
- Ne yapar: Açıkken tüm giden e-posta, tanımladığınız hedef SMTP sunucusu üzerinden çıkar.
- Neden var: Bazı kurumlar giden e-postayı ISS'nin SMTP sunucusu, Office 365, Amazon SES, Mailgun veya kurum içi Exchange üzerinden göndermek zorundadır (IP itibarı, politika, ağ kısıtı).
- Değiştirirsen: Açıp hedef sunucuyu tanımlarsanız giden e-posta o sunucu üzerinden gider. Kapatırsanız (varsayılan) yönlendirme temizlenir ve DeepFilter e-postayı doğrudan teslim eder.
Smarthost Yapılandırma
Ön koşullar
- Yönlendirme yapacağınız SMTP sunucusunun adresi, portu ve (gerekiyorsa) kimlik bilgileri elinizde olmalı.
Adımlar
- Giden ePosta → Gelişmiş sekmesinde Smarthost anahtarını açın.
- Hedef sunucu adresini ve portunu girin (yaygın port 587).
- Sunucu kimlik doğrulama istiyorsa SASL'ı açıp kullanıcı adı ve parolayı girin.
- Şifreli iletim için TLS'i açık bırakın.
- Kaydedin.
Doğrulama — başarılı olduğunu şuradan anlarsın
- Bir test e-postası gönderin; e-postanın hedef smarthost üzerinden teslim edildiğini alıcı üstbilgilerinden (Received zinciri) veya smarthost sağlayıcısının kayıtlarından doğrulayın.
Parola alanı, kaydettikten sonra yeniden yazmadığınız sürece korunur; parolayı değiştirmek istemiyorsanız alanı olduğu gibi bırakabilirsiniz.
Sorun Giderme
- Giden e-postalar reddediliyor ("Relay access denied"). Gönderim yapan sunucunun IP'si Relay sekmesinde tanımlı ve Aktif mi kontrol edin. Kayıt yeni eklendiyse, tabloda Aktif göründükten sonra güvenilir gönderim listesi otomatik güncellenir.
- Gelen meşru bir e-posta (örn. fatura) DLP'ye takılıyor. Genel (public) IP'li bir relay sunucusu eklediyseniz, o kaynaktan gelen e-posta yanlışlıkla giden sayılıp giden DLP'ye tabi olabilir; Relay sekmesindeki genel IP uyarısına bakın.
- Meşru toplu gönderim (davetiye, bülten) geçici ret alıyor. Gönderim Limiti tavanları meşru saatlik hacminizin altında olabilir; tavanları yükseltin veya aksiyonu gözden geçirin.
- DKIM doğrulaması başarısız. DNS'e eklediğiniz TXT kaydının selector ve alan adıyla eşleştiğini ve yayıldığını, Doğrula rozetinin "eşleşiyor" olduğunu kontrol edin; DNS değişikliği henüz yayılmamış olabilir.
- Disclaimer footer'ı eklenmiyor. Disclaimer / İmza anahtarı açık mı; alan adı bir tanıma atanmış ve tanım Aktif mi; e-posta imzalı/şifreli mi (bu durumda bilinçli atlanır); gönderen sunucu Relay listesinde (giden) mi kontrol edin.
- Giden istenmeyen posta dışarı çıkıyor. Giden e-posta, itibar ve içerik kurallarından geçmez; bu yüzden yalnızca Giden ePostaları Tara anahtarının açık olması yeterli değildir. Ele geçirilmiş bir hesapta giden istenmeyen postayı fiilen kesen korumalar kürasyonlu olanlardır: hacmi durduran Gönderim Limiti, zararlı ek taşıyan gönderimi durduran Virüs Taraması ve oltalama bağlantısı dağıtımını durduran Zararlı URL. Gelişmiş sekmesinde önce ana anahtarın, sonra bu üç korumanın açık olduğunu doğrulayın; hesap ele geçirilmesi senaryosunda en etkili tedbir Gönderim Limiti tavanlarını ortamınıza göre ayarlamaktır.
- Gelişmiş sekmesinde bir koruma satırı değiştirilemiyor. O koruma iki kademelidir ve modülü gelen tarafta kapalıdır. Virüs taraması için Gelen ePosta → Güvenlik sekmesindeki Antivirüs, zararlı URL için Gelen ePosta → Merkez İstihbarat sekmesindeki SGB Tehdit İstihbaratı anahtarını açın; satır bundan sonra yönetilebilir hale gelir.
- Bir kullanıcının giden e-postaları teslim edilmiyor, karantinaya düşüyor. Kullanıcı hata almadığı hâlde e-postaları dışarı çıkmıyorsa önce Gönderici Kısıtlama listesini kontrol edin: kullanıcının adresi ya da alan adı listede olabilir. Karantinadaki kayıtların Kısıtlı Gönderici kategorisinde görünmesi bunu doğrular. Kısıtlamayı kaldırmak için kaydı listeden çıkarın; tek bir e-postayı geçirmek için karantinadan serbest bırakın (yalnızca genel yönetici yapabilir). Kurum içi yazışması çalışıp yalnız dış gönderimi durmuşsa bu neredeyse kesin olarak kısıtlamadır.
- Giden e-posta smarthost'a gitmiyor. Smarthost anahtarının açık, hedef adres ve portun doğru ve (gerekiyorsa) SASL kimlik bilgilerinin girili olduğunu kontrol edin.