Beyaz Liste
DeepFilter, gelen her e-postayı çok sayıda güvenlik kontrolünden geçirir ve topladığı tehdit sinyallerini tek bir skorda toplar; skor eşiği aşıldığında e-posta karantinaya alınır veya reddedilir. Bu kontroller zaman zaman meşru bir göndericiyi yanlışlıkla şüpheli bulur — düzenli yazıştığınız bir iş ortağının e-postaları sürekli karantinaya düşebilir. Buna yanlış pozitif denir.
Beyaz Liste, güvendiğiniz gönderici adreslerini veya alan adlarını tanımlayıp bu e-postaları seçtiğiniz kontrollerden muaf tutmanızı sağlar. Böylece bilinen iş ortaklarınızın, tedarikçilerinizin ve kurumsal servislerinizin e-postaları yanlışlıkla engellenmez. Muafiyeti kontrol bazında (yalnız sorun çıkaran kontrolü atla) verebilir ya da bir göndericiye tüm kontrolleri birden kapatan Tam İzin tanıyabilirsiniz.
Bu ekranı, güvenilir bir göndericinin e-postaları tekrar tekrar spam olarak işaretlendiğinde veya belirli bir alan adına önceden güven tanımlamak istediğinizde kullanırsınız.
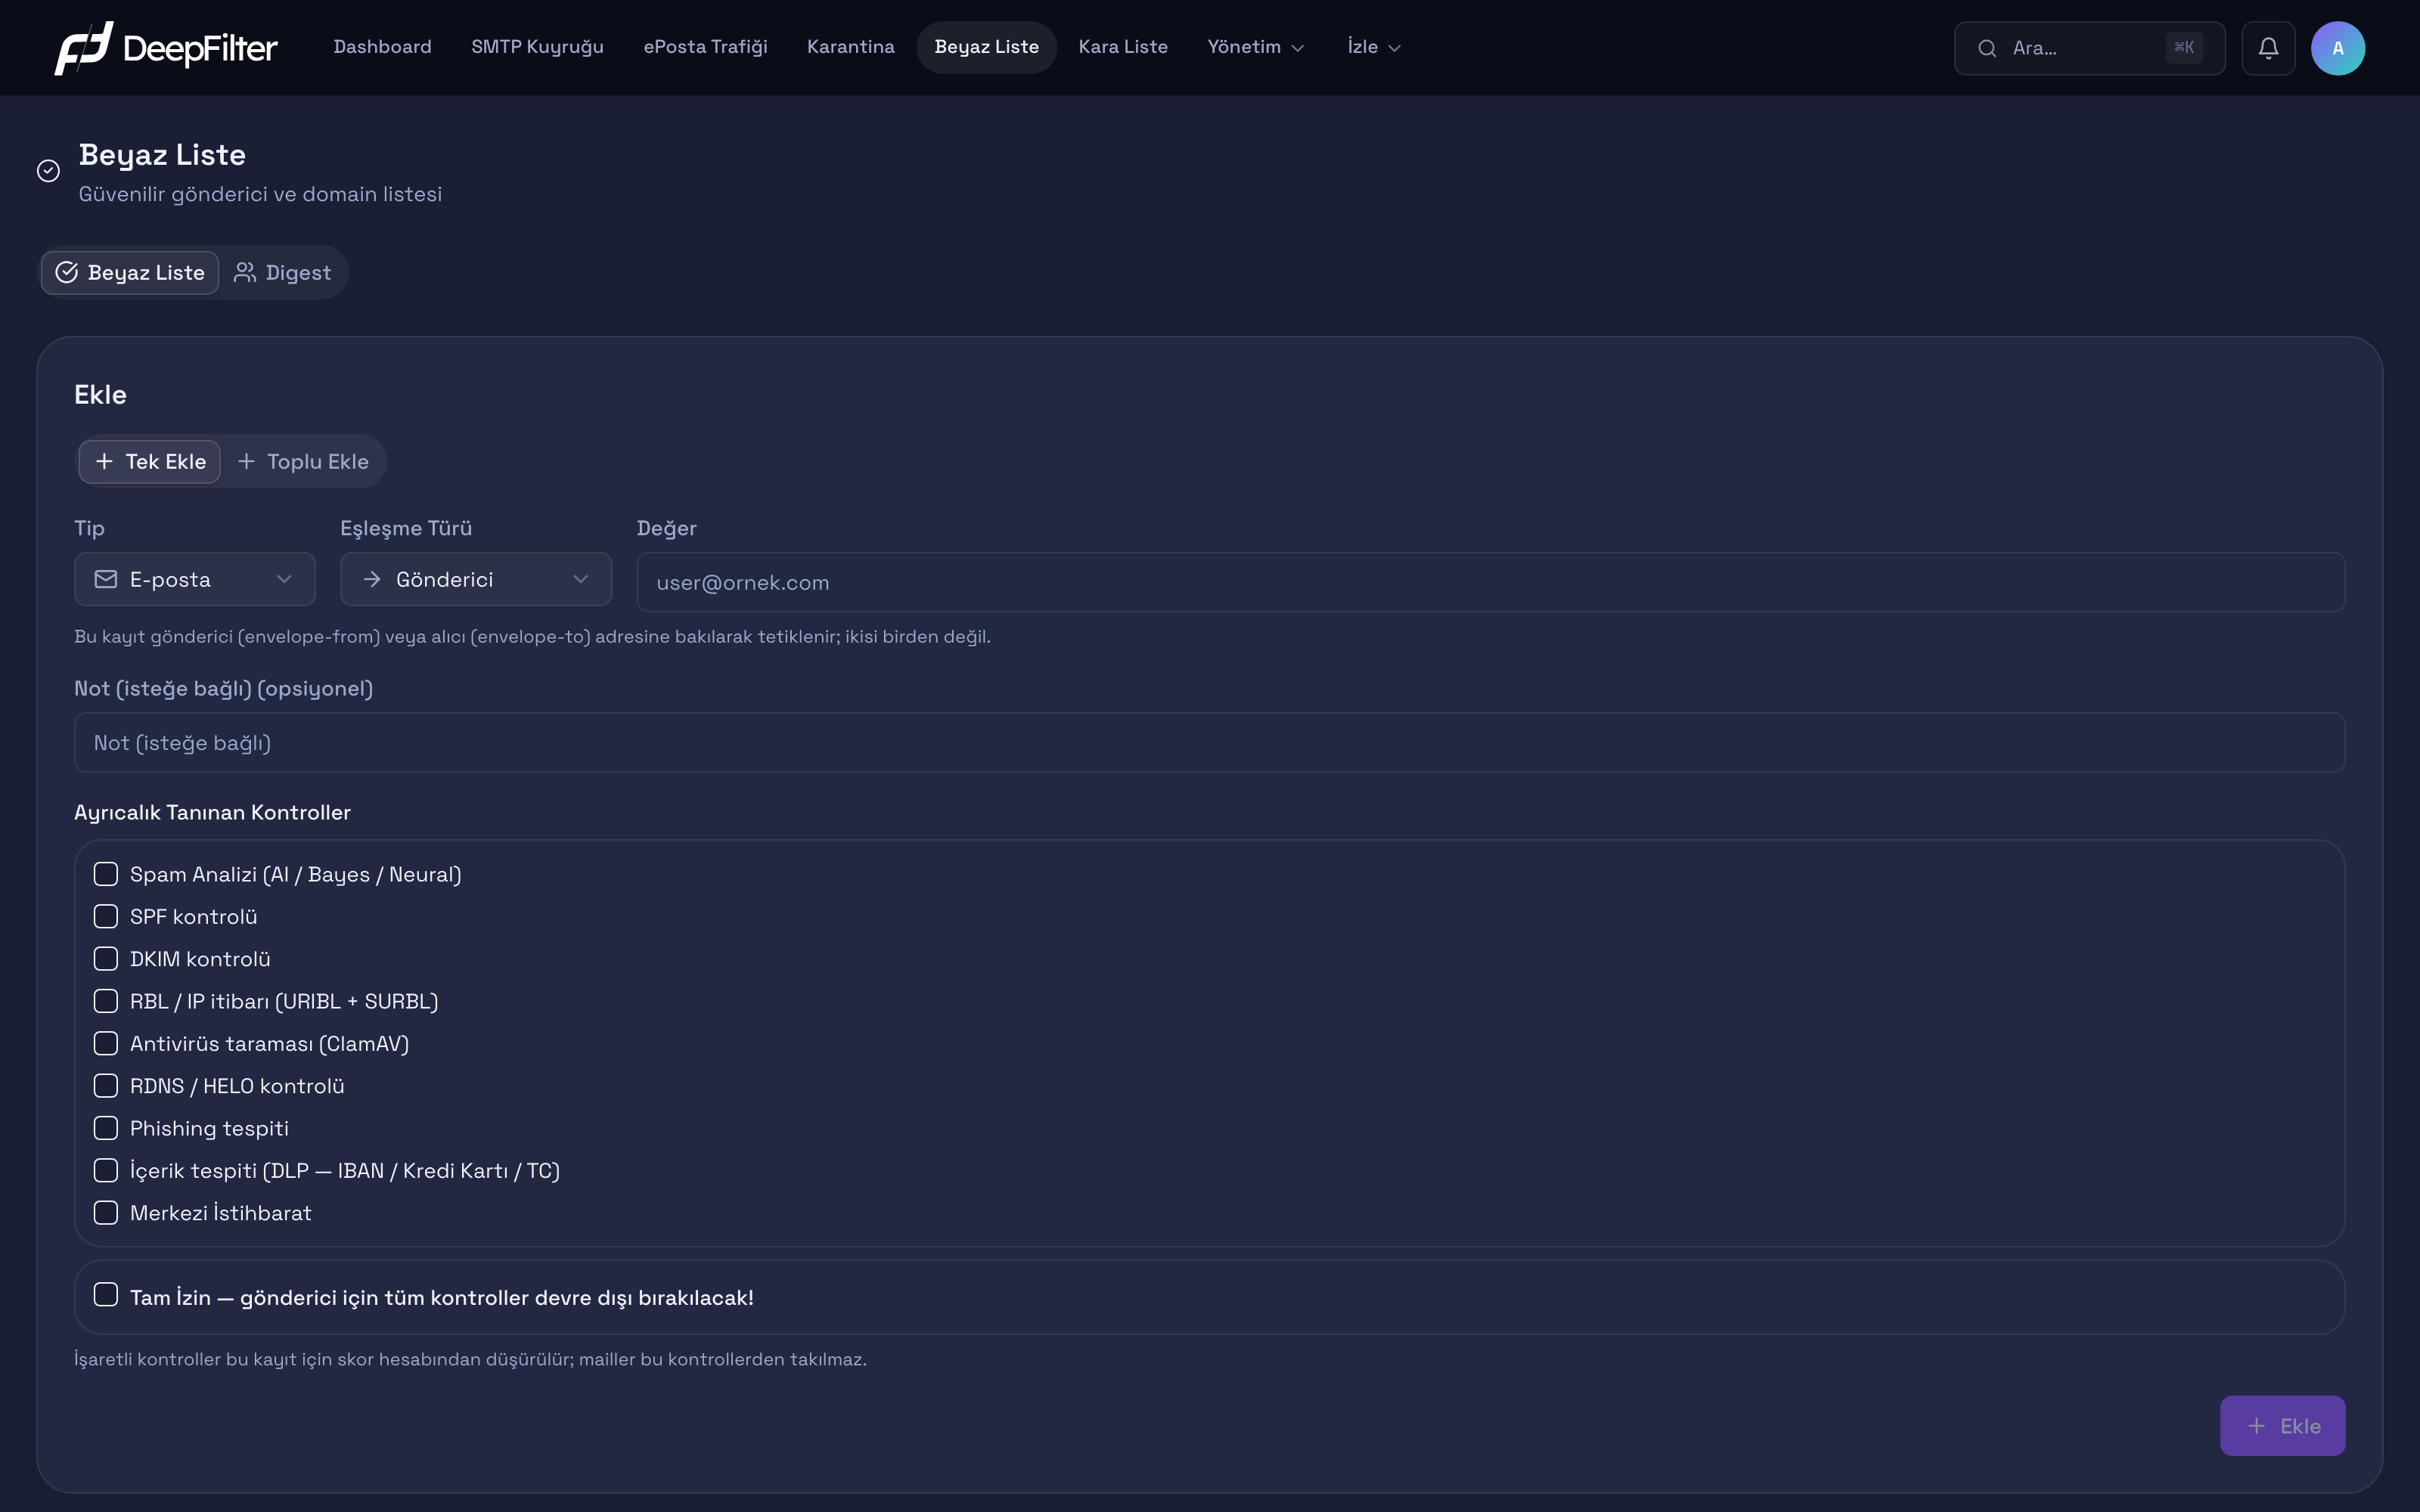
Ekranın üstündeki Beyaz Liste ve Digest sekmelerinden ilki güven kayıtlarını yönetmenizi sağlar, ikincisi ise kullanıcıların kendi izin listelerinin özetini sunar.
Ayarlar
Yeni bir kayıt, Ekle bölümünde oluşturulur. Bu bölüm Tek Ekle (tek kayıt) ve Toplu Ekle (çok satırlı liste) olmak üzere iki mod sunar. Aşağıdaki alanlar Tek Ekle modunda yer alır.
Tip — Kaydın tek bir e-posta adresini mi yoksa bütün bir alan adını mı kapsayacağını belirler. (varsayılan: E-posta)
- E-posta — yalnızca girdiğiniz tam adres muaf olur (örn.
user@ornek.com). - Alan adı — o alan adına ait tüm adresler muaf olur (örn.
ornek.com→ o alandaki herkes).
Bazen tek bir muhatabı, bazen bütün bir kurumu güvenilir saymak gerekir; bu alan iki kapsamı ayırır. Alan adı seçmek muafiyeti tüm bir kuruma yayar: kolaylık sağlar ama o alanı taklit eden herkes de muaf olacağı için saldırı yüzeyini büyütür. En dar ve en güvenli kapsam tek bir E-posta adresidir. Beyaz listeye IP adresi eklenemez; IP tabanlı istisnalar Kara Liste ve Güvenlik Duvarı modüllerinde yönetilir.
Eşleşme Türü — Kaydın gönderen adrese mi yoksa alıcı adrese mi bakarak tetikleneceğini belirler. (varsayılan: Gönderici)
- Gönderici — e-postanın zarf gönderen adresi (envelope-from) bu kayda uyduğunda muafiyet uygulanır.
- Alıcı — e-postanın zarf alıcı adresi (envelope-to) bu kayda uyduğunda muafiyet uygulanır.
Bazen belirli bir göndericiye, bazen belirli bir alıcıya (örneğin kritik bir kurumsal kutuya gelen her şeye) güven tanımlamak istersiniz. Bir kayıt aynı anda hem gönderen hem alıcıya bakmaz; ikisinden biri seçilir. Aynı değeri her iki yönde de muaf tutmak isterseniz iki ayrı kayıt oluşturursunuz.
Değer — Muaf tutulacak e-posta adresi veya alan adı. Alandaki örnek metin seçtiğiniz
Tip'e göre değişir (user@ornek.com ya da ornek.com). Girdiğiniz değerin baştaki ve
sondaki boşlukları atılır, küçük harfe çevrilir ve biçimi doğrulanır; geçersiz bir adres
veya alan adı kaydedilmez.
Not (isteğe bağlı) — Kaydın neden eklendiğini açıklayan serbest metin. Beyaz liste zamanla büyür; hangi kaydın kim için, ne zaman ve neden eklendiğini not etmek ileride denetim ve temizlik yaparken işinizi kolaylaştırır.
Ayrıcalık Tanınan Kontroller
Ayrıcalık Tanınan Kontroller — Bu kayıt eşleştiğinde hangi güvenlik kontrollerinin atlanacağını tek tek seçtiğiniz dokuz muafiyet kutusu. (varsayılan: hiçbiri işaretli değil)
İşaretlediğiniz her kontrol, bu göndericiye ait e-postaların skor hesabından çıkarılır; o kontrol artık e-postayı takamaz. İşaretlemediğiniz kontroller normal çalışmaya devam eder. Genellikle bir göndericiyle yalnızca tek bir kontrolde sorun yaşarsınız (örneğin sunucusu bir kara listede olduğu için IP itibarına takılır). Yalnız o kontrolü atlayıp diğer tüm korumayı ayakta tutmak, toptan muafiyetten çok daha güvenlidir.
Ne kadar çok kutu işaretlerseniz gönderici o kadar az denetlenir: yanlış pozitif azalır, ama o adresi taklit eden bir saldırganın işi de kolaylaşır. Bu yüzden en az sayıda kutuyla başlayın.
| Kontrol (ekrandaki etiket) | İşaretlerseniz atlanan |
|---|---|
| Spam Analizi (AI / Bayes / Neural) | Yapay zekâ ve istatistiksel spam sınıflandırması |
| SPF kontrolü | Gönderen alan adının SPF doğrulaması |
| DKIM kontrolü | DKIM imza doğrulaması |
| RBL / IP itibarı (URIBL + SURBL) | Gönderen IP ve bağlantı itibarı kontrolleri |
| Antivirüs taraması (ClamAV) | Zararlı yazılım / virüs taraması |
| RDNS / HELO kontrolü | Ters DNS ve HELO tutarlılık kontrolü |
| Phishing tespiti | Kimlik avı (phishing) sinyalleri |
| İçerik tespiti (DLP — IBAN / Kredi Kartı / TC) | Hassas veri (IBAN, kredi kartı, TC kimlik) içerik kuralları |
| Merkezi İstihbarat | DeepFilter ağında toplanan bilinen tehdit parmak izleri |
Hiçbir kutu işaretlemezseniz kayıt tek başına bir muafiyet uygulamaz: e-posta tüm kontrollerden normal biçimde geçer ve skoru düşmez, kayıt yalnızca "bilinen gönderici" olarak işlem günlüğüne yazılır. Muafiyetin gerçek bir etkisi olması için en az bir kontrol (veya Tam İzin) işaretlenmelidir.
SPF ve DKIM kontrollerini muaf tutmak özel bir dikkat ister: bunlar tam da sahte gönderen (spoofing) girişimlerini yakalayan doğrulamalardır. Bir göndericiyi bu iki kontrolden muaf tutarsanız, o adresi taklit eden bir saldırganın kimlik doğrulama hatası da artık yakalanmaz. Bu kutuları yalnızca gerçekten gerektiğinde işaretleyin.
Bazı kesin-tehdit sinyalleri, ilgili kutuyu işaretleseniz bile granüler muafiyetle atlanmaz: kesinleşmiş kimlik avı desenleri, arşiv (sıkıştırılmış dosya) içindeki tehlikeli uzantılar ve hassas veri uzantı savunması her zaman devrede kalır. Bu koruma bilinçlidir; bu sinyalleri de atlatmanın tek yolu Tam İzin'dir ve o da aşağıda anlatılan tüm riskleri taşır.
Tam İzin
Tam İzin — İşaretlendiğinde bu gönderici (veya alıcı) için tüm güvenlik kontrollerini birden kapatan ana muafiyet anahtarı. (varsayılan: kapalı)
İşaretlendiğinde dokuz granüler kutu devre dışı kalır ve kayıt, e-postanın skorunu her senaryoda eşiğin çok altına indirecek biçimde işaretlenir. Pratikte bu göndericiden gelen hiçbir e-posta hiçbir kontrole takılmaz. Kendi iç sistemleriniz gibi tümüyle güvenilir kaynaklar için kontrol bazında ayıklamak yerine toptan güven vermek pratik olabilir.
Tam İzin en güçlü ve en tehlikeli seçenektir: açarsanız yanlış pozitif tümüyle biter ama o adres ya da alan adı için filtre fiilen kapanır. Kapalı tutup yalnızca gereken granüler kutuları seçmek neredeyse her durumda daha güvenlidir.
Tam İzin'i işaretlediğinizde ekranda kırmızı bir uyarı belirir. Bu kutuyu bir alan adına (Tip: Alan adı) vermek en riskli birleşimdir; kapsamı daraltmak için mümkün olduğunca tek tek e-posta adresleri için kullanın. Geniş kapsamlı Tam İzin'in yol açtığı güvenlik riski Dikkat Edilmesi Gerekenler bölümünde ayrıntılı ele alınır.
Beyaz Listeye Kayıt Ekleme
Ön koşullar
- Eklediğiniz göndericinin e-postalarının gerçekten meşru olduğunu doğrulayın; taklit edilen bir adrese güven tanımlamak, spam veya zararlı e-postayı süzgeçten baypas ettirir.
- Alan adı yöneticisi (domain admin) rolündeyseniz yalnızca yetkili olduğunuz alan adları için kayıt ekleyebilirsiniz.
Adımlar
- Beyaz Liste ekranını açın ve Ekle bölümünde Tek Ekle modunun seçili olduğundan emin olun.
- Tip alanından E-posta veya Alan adı seçin.
- Eşleşme Türü alanından Gönderici ya da Alıcı seçin.
- Değer alanına güvendiğiniz adresi veya alan adını girin
(örn.
muhasebe@ornek.comya daornek.com). - İsterseniz Not alanına kaydın gerekçesini yazın.
- Ayrıcalık Tanınan Kontroller'den yalnızca sorun çıkaran kontrolleri işaretleyin. Emin değilseniz en dar seçimle başlayın; muafiyeti sonradan genişletebilirsiniz.
- Sağ alttaki Ekle butonuna tıklayın.
Doğrulama — başarılı olduğunu şuradan anlarsın
- Kayıt listede görünür. Bu göndericiden bir test e-postası geldiğinde, işlem günlüğünde muaf tuttuğunuz kontrolün skora eklenmediğini ve e-postanın karantinaya düşmeyip iletildiğini görürsünüz.
Birden çok kaydı bir arada eklemek için Toplu Ekle moduna geçin. Bu modda Tip
seçmezsiniz; her satır otomatik algılanır: @ işareti içeren satır e-posta adresi,
içermeyen satır alan adı sayılır. # ile başlayan ve boş satırlar atlanır (bunları
liste içinde açıklama veya ayraç olarak kullanabilirsiniz); tekrar eden ve geçersiz
satırlar elenir. Liste kaydedilmeden önce kaç kaydın ekleneceğini bir önizlemede
görürsünüz.
Kayıt Silme
Adımlar
- Beyaz Liste listesinde kaldırmak istediğiniz kaydı bulun.
- Kaydın satırındaki silme işlemiyle listeden çıkarın.
Doğrulama — başarılı olduğunu şuradan anlarsın
- Kayıt listeden kaybolur. O andan itibaren ilgili gönderici için tanımlı muafiyet sona erer; bir sonraki e-posta tüm kontrollerden normal biçimde geçer. Kaydı silmek veri kaybına yol açmaz; aynı adresi gerektiğinde yeniden ekleyebilirsiniz.
Digest Sekmesi
Ekranın üstündeki Digest sekmesi, son kullanıcıların kendi kişisel izin listelerine (kişi bazlı izin) eklediği adreslerin yönetici özetini sunar. Buradan hangi kullanıcının hangi göndericiye izin verdiğini toplu olarak görürsünüz.
Kişi bazlı izin, bu sayfadaki beyaz listeden bilinçli olarak daha dardır. Beyaz Liste'yi yönetici tanımlar, alan adı kapsamına ulaşabilir ve dokuz granüler kontrol ile Tam İzin sunar. Kişi bazlı izni ise son kullanıcı kendisi tanımlar ve yalnızca içerik/itibar türü kontrolleri (spam analizi, IP itibarı, antivirüs, kimlik avı, hassas veri içeriği) atlayabilir; SPF, DKIM ve RDNS/HELO gibi kimlik doğrulama kontrollerini ve Tam İzin'i kapsamaz. Böylece bir kullanıcının izin verdiği adres taklit edilse bile kimlik doğrulama hatası yine yakalanır ve e-posta karantinada kalır.
Digest sekmesi yalnızca tam yetkili yöneticide görünür; alan adı yöneticisi (domain admin) rolünde gizlidir.
Dikkat Edilmesi Gerekenler
Beyaz liste, e-postanın zarf ve başlık üzerindeki gönderen/alıcı adreslerine bakarak çalışır. Bu adresler teknik olarak taklit edilebilir (forge): "güvenilir" saydığınız bir adresi bir saldırgan kendi e-postasında gönderen olarak yazabilir. Tanımladığınız muafiyet ne kadar genişse (alan adı, tek adresten; Tam İzin, tek granüler kontrolden) bu taklidin size açtığı kapı da o kadar büyük olur.
En güvenli yol, her zaman en dar tanımla başlamaktır: tek bir e-posta adresi ve yalnızca sorun çıkaran tek kontrol. Sorun sürerse kapsamı adım adım genişletin. Alan adı kapsamı ve Tam İzin, ancak başka yol kalmadığında ve kaynağa kesin güvendiğinizde başvurulacak son çaredir.
Bir alan adına Tam İzin vermek en riskli birleşimdir: o alan adını taklit eden herkes tüm güvenlik kontrollerinden muaf olur ve zararlı e-posta doğrudan kullanıcıya ulaşır. Tam İzin'i yalnızca tek tek, kaynağına kesin güvendiğiniz e-posta adresleri için kullanın; genel bir alan adının tamamına vermekten kaçının.
Sorun Giderme
Beyaz listeye ekledim ama e-posta hâlâ karantinada
- Kayıtta hiçbir kontrol işaretlemediyseniz muafiyet uygulanmaz. En az bir kontrolü ya da Tam İzin'i işaretleyin.
- Kaydın Eşleşme Türü'nü e-postanın yönüyle karşılaştırın. Dışarıdan gelen bir göndericiye güven için Gönderici, korumak istediğiniz bir kutuya gelen her şey için Alıcı seçili olmalıdır.
- E-posta, granüler muafiyetle atlanamayan bir kesin-tehdit sinyaline (kesinleşmiş kimlik avı, arşiv içi tehlikeli uzantı, hassas veri uzantısı) takılmış olabilir. Bu sinyalleri yalnızca Tam İzin atlar.
Bir kontrolü işaretledim ama skor değişmedi
- Önce yukarıdaki yön eşleşmesini doğrulayın.
- Yeni kayıt filtreleme motoruna henüz yansımamış olabilir; değişiklik kısa süre içinde eşitlenir.
Kayıt eklenemiyor veya "önce domain ekle" uyarısı çıkıyor
- Alan adı yöneticisi rolündeyseniz yalnızca yetkili olduğunuz alan adları için kayıt ekleyebilirsiniz. Yetkili hiçbir alan adınız yoksa önce bir alan adı tanımlanmalıdır.
Değer kabul edilmiyor
- Girdiğiniz metnin biçimi geçersiz olabilir. E-posta adresi
user@ornek.com, alan adıornek.combiçiminde olmalıdır.