Denetim Logları
Denetim Logları, DeepFilter üzerinde yapılan her yönetici işleminin — kimin, ne zaman, hangi işlemi, nereden gerçekleştirdiğinin — kaydını tutar. Bir ayarı kimin değiştirdiği, hangi hesabın sisteme giriş yaptığı veya karantina bildirimlerinin ne zaman gönderildiği gibi soruları geriye dönük olarak yanıtlamanızı sağlar.
Bu kayda neden ihtiyaç duyulur? Bir e-posta güvenlik sistemi kişisel veri barındırır ve kritik filtreleme kararları verir. Yetkisiz bir erişim, hatalı bir yapılandırma değişikliği ya da bir güvenlik olayı sonrasında "kim, ne zaman, neye dokundu" sorusunun kesin olarak yanıtlanabilmesi gerekir. Denetim Logları bu hesap verebilirlik zincirini kurar ve KVKK gibi veri koruma yükümlülüklerinin gerektirdiği denetlenebilirliği sağlar.
Kayıt nasıl güvence altına alınır? Her yönetici işlemi birbirinden bağımsız iki yere aynı anda yazılır. İlki, bu ekranın okuduğu kayıt veritabanıdır. İkincisi, sunucuda tutulan ve yalnızca yeni satır eklenen ayrı bir günlük dosyasıdır. Ekran yalnızca veritabanını gösterir; dosya ise arka planda, karşılaştırılabilir ikinci bir iz olarak tutulur.
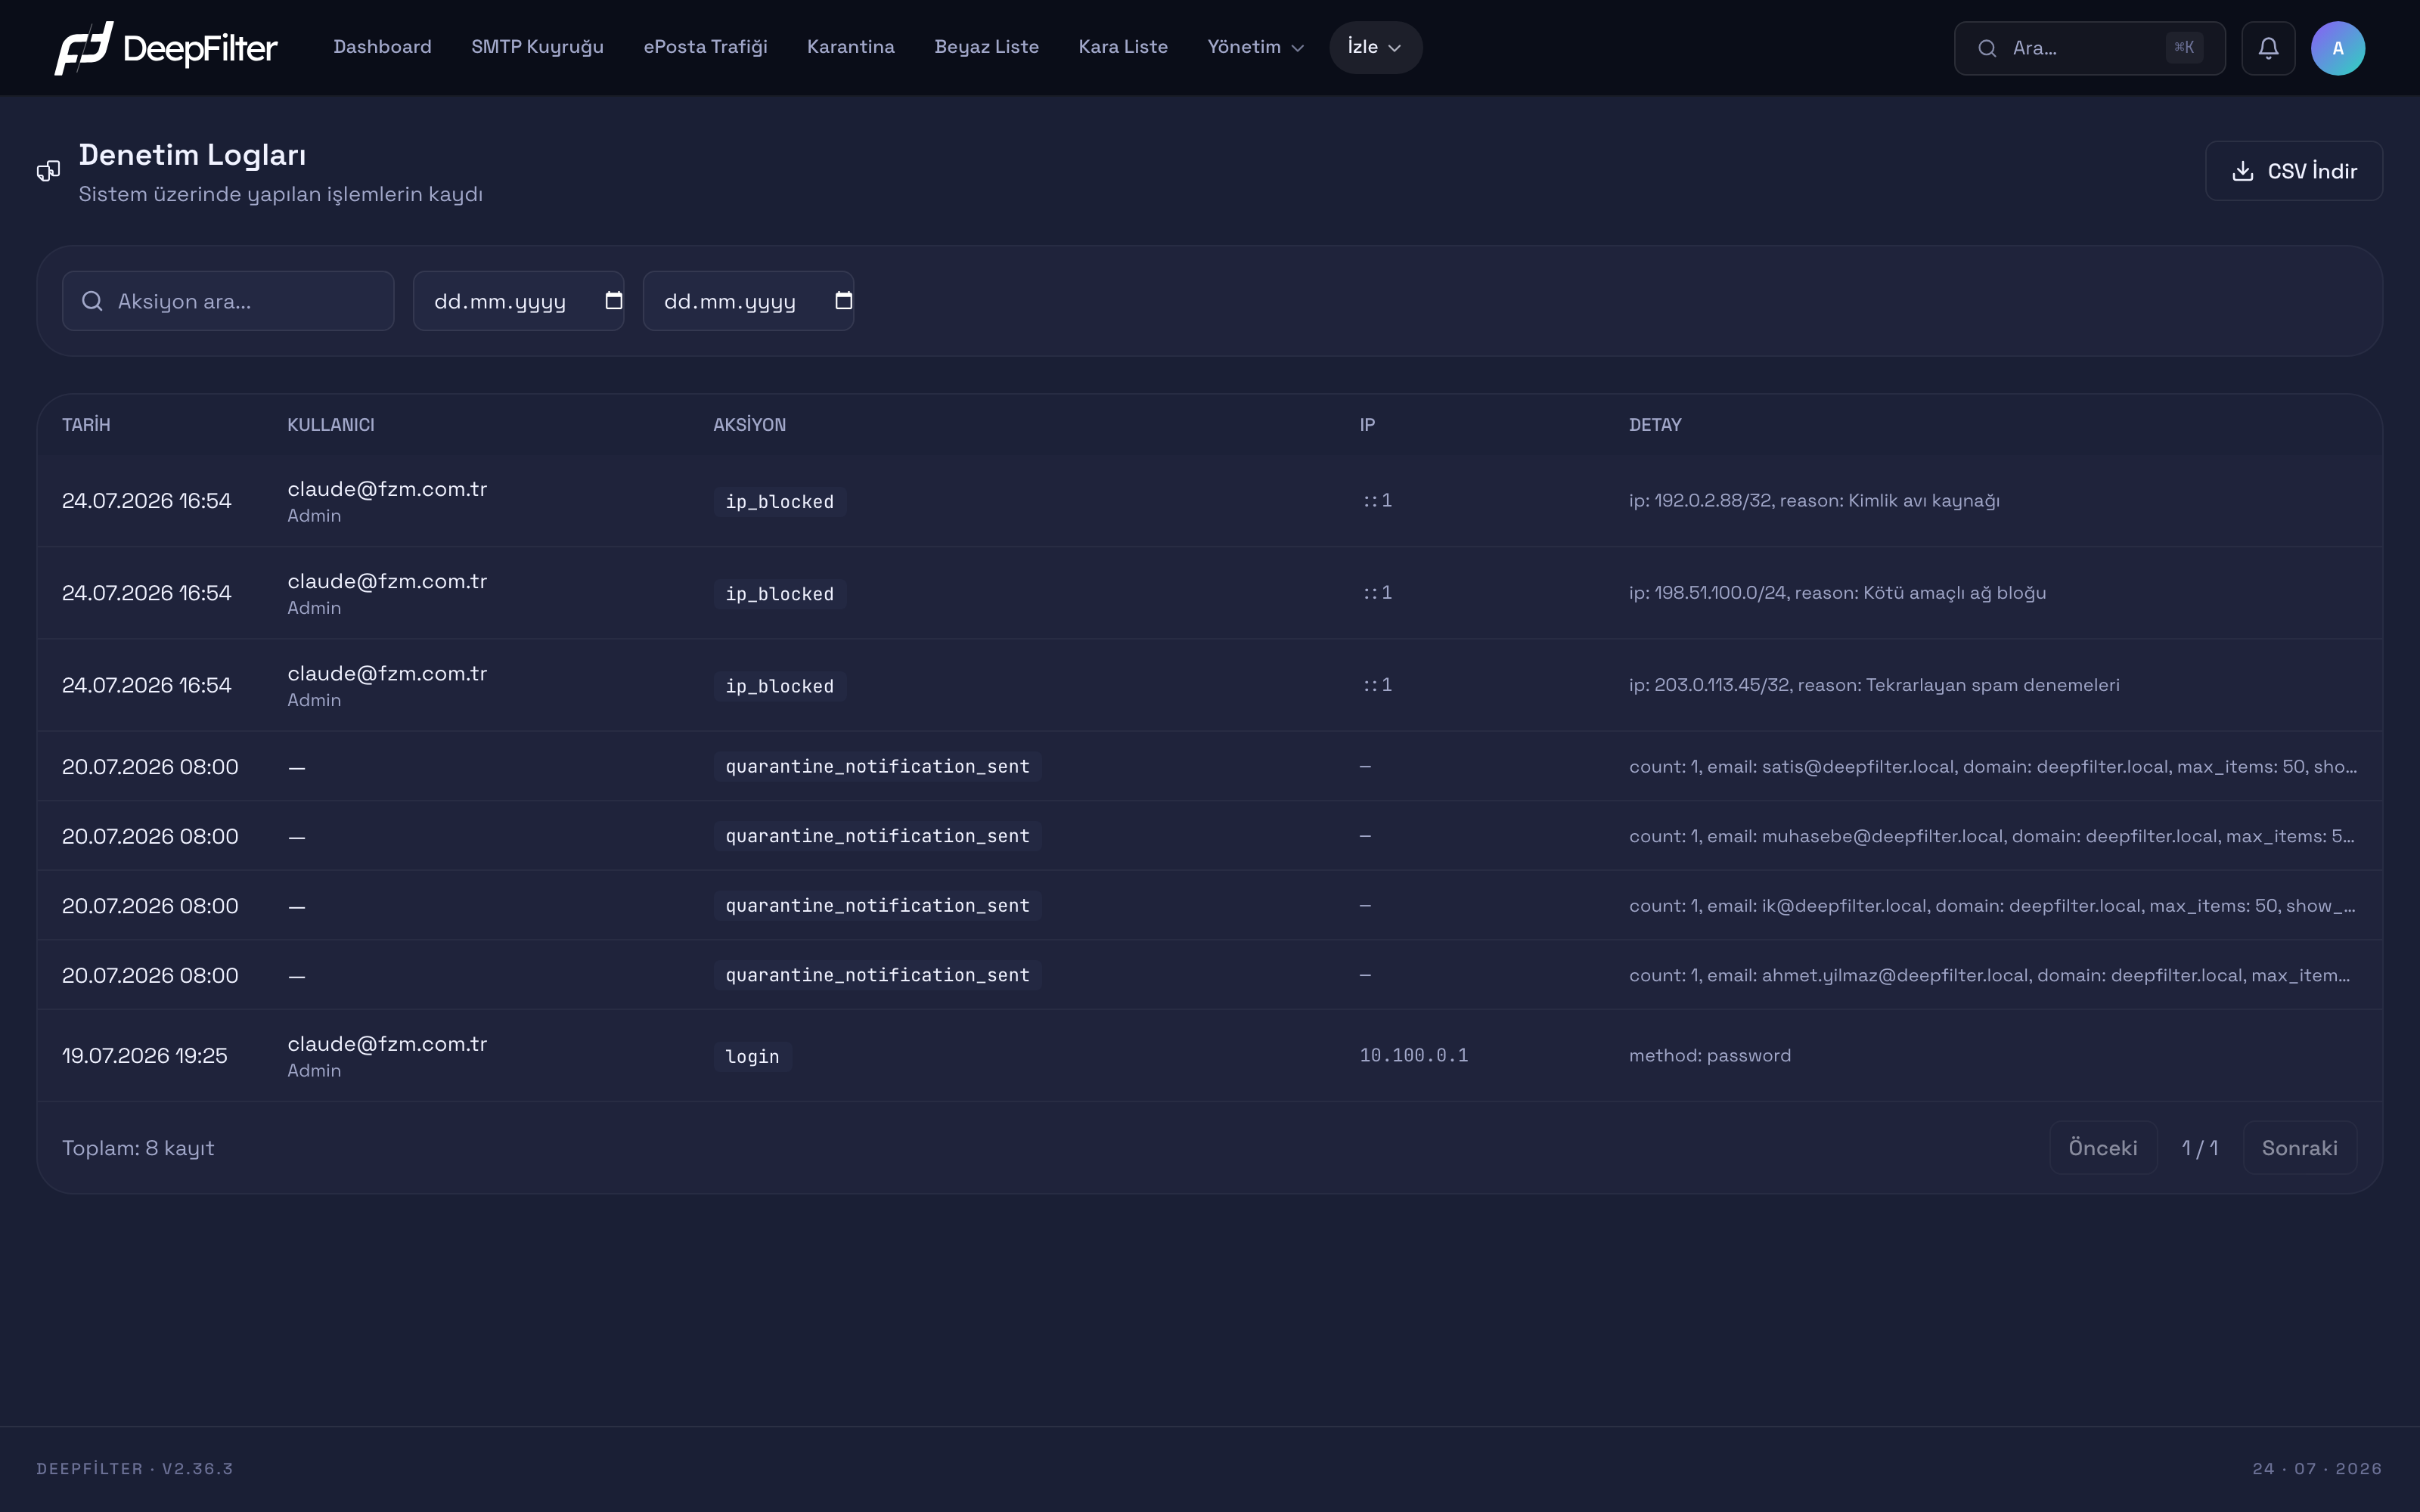
En yeni işlem en üstte olacak şekilde zaman sırasına göre sıralanan denetim kaydı tablosu.
İşlemler
Bu ekran salt görüntülemedir: kayıtları okur, filtreler ve dışa aktarırsınız. Denetim kayıtları bu ekrandan düzenlenemez veya silinemez; her işlem yalnızca okunabilir bir iz olarak kalır.
Kayıtları okuma
Tablo her işlemi bir satırda, en yeni işlem en üstte olacak şekilde sıralar. Sütunlar bir kaydı yorumlamak için gereken bilgileri taşır:
- Tarih — İşlemin gerçekleştiği tarih ve saat. Liste her zaman en yeniden en eskiye sıralanır; belirli bir dönemi görmek için tarih filtresini kullanın.
- Kullanıcı — İşlemi yapan hesap iki satır halinde gösterilir: üstte hesabın e-posta adresi, altında o hesabın görünen adı. Alt satırdaki değer kullanıcının adıdır, rolü değildir. Alan — ise işlemi bir kullanıcı değil, sistemin kendisi otomatik olarak üretmiştir (örneğin zamanlanmış karantina bildirimleri).
- Aksiyon — İşlemin ne olduğunu anlatan okunabilir açıklama (örneğin "Oturum açma", "Karantinadan serbest bırakıldı", "Beyaz liste kaydı eklendi"). Açıklamanın altında işlemin teknik adı (
login,quarantine_release,whitelist_add) küçük punto ile durur: ekranı okurken açıklamaya, destek talebi açarken ya da kaydı bir başka kayıtla eşleştirirken teknik ada bakarsınız. - IP — İşlemin geldiği kaynak IP adresi. Otomatik/sistem kayıtlarında kaynak bir istek olmadığından bu alan — görünür.
- Detay — İşleme ait ek bilgiler (örneğin giriş yönteminde
method: password, bildirimde alıcı e-posta adresi ve öğe sayısı). Uzun değerler tabloya sığması için kısaltılır ve sonuna … eklenir; tam metni görmek için hücrenin üzerine gelin.
Denetim Logları yalnızca genel yönetici (global admin) hesaplarına görünür. Alan yöneticisi (domain admin) rolündeki hesaplarda bu ekran İzle menüsü altında listelenmez.
Aksiyona göre filtreleme
Aksiyon filtresi, kayıtları tek bir işlem türüne daraltan bir açılır listedir. Liste, sistemdeki tüm işlem türlerini konularına göre gruplayarak sunar: Oturum ve Güvenlik, Karantina, Karantina Portalı, Bildirimler, Listeler, Alan Adı ve Sunucu, Ayarlar, Gelen Tarama, Giden E-posta, Sistem, Raporlar ve Geri Çekme. Böylece aradığınız işlemi adını bilmeden, ilgili başlığın altından bulursunuz; varsayılan seçim Tüm aksiyonlar'dır.
Bu yapı bir kolaylıktan fazlasıdır: filtre işlemin teknik adıyla birebir eşleşme yapar ve elle yazılan yarım bir metin hiçbir sonuç döndürmez. Seçim listeden yapıldığı için ad hatası ihtimali ortadan kalkar.
Geri alınamaz işlemlerin izini ararken doğrudan ilgili gruba gidin: kullanıcı posta kutularından e-posta alan işlemler Geri Çekme başlığı altında (talebin oluşturulması, onaylanması, iptal edilmesi ve raporun dışa aktarılması ayrı ayrı kayıtlıdır), Zimbra bağlantısında yapılan değişiklikler ise Ayarlar başlığı altında listelenir.
Tarih aralığına göre filtreleme
Başlangıç ve bitiş olmak üzere iki tarih alanı, kayıtları belirli bir döneme daraltır. Filtre, başlangıç tarihinden bitiş gününün sonuna kadar olan kayıtları getirir; yani bitiş günü aralığa dahildir. Tek bir günün kayıtlarını görmek için her iki alana da aynı tarihi girin.
CSV olarak dışa aktarma
CSV İndir, o an uygulanan filtrelere uyan kayıtları bir CSV dosyası (audit-logs.csv) olarak indirir. İki noktada ekrandaki tablodan ayrılır:
- Ekrandaki tablo sayfalara bölünmüşken (sayfa başına 25 kayıt), CSV eşleşen tüm kayıtları tek dosyada, sayfalama olmadan içerir. Geniş bir dönemi tek seferde dışa aktarmak için filtreyi ayarlayıp bu düğmeyi kullanın.
- CSV, ekranda gösterilmeyen bir alanı daha taşır: işlemin yapıldığı istemci tanımlayıcısını (tarayıcı/istemci bilgisi). Böylece dosyada, ekrandaki beş sütuna göre daha ayrıntılı bir kayıt elde edersiniz.
Uzun bir Detay değeri tabloda kısaltıldığı için okunamıyorsa, CSV İndir ile dışa aktarın; dosyada değerlerin tamamı kısaltılmadan yer alır.
Bir Güvenlik Olayını İnceleme
Ön koşullar
- İncelediğiniz olayın yaklaşık gerçekleşme tarihini bilmeniz aramayı hızlandırır. Kesin tarih bilinmiyorsa geniş bir aralıkla başlayıp daraltın.
Adımlar
- İzle → Denetim Logları ekranını açın.
- Başlangıç ve bitiş tarihi alanlarını olayın gerçekleştiği güne (veya dar bir aralığa) ayarlayın.
- Belirli bir işlem türünü izliyorsanız (örneğin giriş kayıtları), aksiyon filtresini açıp ilgili başlığın altından işlemi seçin (örneğin Oturum ve Güvenlik → Oturum açma).
- Kalan satırlarda Kullanıcı ve IP sütunlarını birlikte değerlendirin: beklenmeyen bir hesabın veya tanımadığınız bir IP adresinin işlem yapıp yapmadığına bakın.
- Şüpheli bir satır bulduğunuzda Detay sütununun üzerine gelerek işlemin ayrıntısını (örneğin giriş yöntemini) tam olarak inceleyin.
Doğrulama — bulgunuzu şuradan teyit edersiniz
- Aynı IP adresinden farklı hesaplara ait girişler, olağandışı saatlerde yapılan işlemler veya beklenmedik bir yapılandırma değişikliği kaydı araştırılması gereken işaretlerdir. Bulguyu kalıcı kanıt olarak saklamak için filtreyi koruyup CSV İndir ile dışa aktarın.
Dikkat Edilmesi Gerekenler
Kayıtların bütünlüğü. Denetim kayıtları bu arayüzden düzenlenemez veya silinemez; her işlem yalnızca eklenerek büyüyen bir iz bırakır. Bu, kayıtların kaza ya da kötü niyetle değiştirilmesini arayüz düzeyinde engeller.
Bu değiştirilemezlik arayüz düzeyindedir. Kayıtlar aynı zamanda sunucuda bağımsız bir günlük dosyasında (/var/log/deepfilter/audit.log) tutulur ve bu dosyaya yalnızca yeni satır eklenir. İki bağımsız iz, birinin tutarlılığını diğeriyle karşılaştırma imkânı verir.
Uzun süreli saklama. Bu ekranda görüntülenen denetim kayıtları otomatik olarak silinmez; kalıcı olarak saklanır. Bu, geçmişe dönük denetim için bir avantajdır. Yine de kayıtların düzenli olarak dışa aktarılıp sistem dışında güvenli bir konumda arşivlenmesi, olası bir veri kaybı veya sistem taşıma senaryosuna karşı koruma sağlar.
Denetim kayıtları kanıt niteliği taşır. Düzenli aralıklarla CSV İndir ile dışa aktarıp güvenli bir konumda saklamak, uzun süreli denetlenebilirlik ve olası bir sistem değişikliğine karşı koruma için önerilir.
Sorun Giderme
Filtreledim ama hiç sonuç çıkmıyor. Seçtiğiniz işlem türü, verdiğiniz tarih aralığında hiç gerçekleşmemiş olabilir; aralığı genişletin ya da aksiyon filtresini Tüm aksiyonlar'a alıp kaydın gerçekten var olup olmadığını görün. Aradığınız işlemin hangi başlık altında olduğundan emin değilseniz, benzer bir kaydın Aksiyon sütunundaki açıklamasına bakıp aynı adı listeden seçin.
Kullanıcı sütunu boş (—) görünüyor. Bu bir hata değildir. İlgili işlem bir kişi tarafından değil, sistem tarafından otomatik olarak üretilmiştir (örneğin zamanlanmış karantina bildirimleri). Aynı nedenle bu kayıtlarda IP alanı da boştur.
Detay değeri kesik görünüyor (örneğin max_item…). Uzun değerler tabloya sığması için kısaltılır. Tam metni görmek için değerin üzerine gelin veya kaydı CSV İndir ile dışa aktarın; dosyada değerler kısaltılmaz.
İzle menüsünde Denetim Logları görünmüyor. Bu ekran yalnızca genel yönetici hesaplarına açıktır. Alan yöneticisi (domain admin) rolüyle oturum açtıysanız ekran menüde listelenmez; genel yönetici yetkisine sahip bir hesapla giriş yapın.